
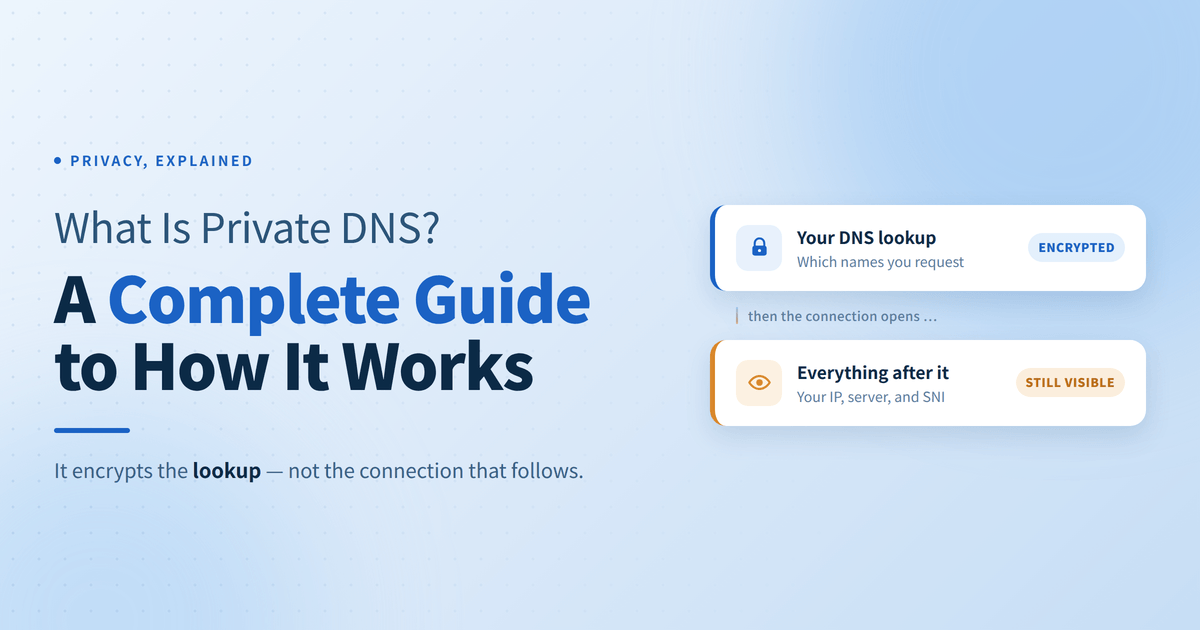
هر بار که یک وبسایت را بارگذاری میکنید، دستگاه شما آن دامنه دوستانه انسانی را به یک آدرس IP عددی ترجمه میکند. DNS سنتی این جستجو را به صورت متن ساده انجام میدهد و تاریخچه مرور شما را در معرض دید ISPها، اپراتورهای Wi-Fi عمومی و شنودگران شبکه قرار میدهد. DNS خصوصی این شکاف امنیتی را با رمزگذاری درخواستهای جستجوی شما قبل از خروج از دستگاهتان برطرف میکند و نظارت بر جستجوهای شما یا هدایت شما به سایتهای جعلی را برای طرفهای ثالث دشوارتر میسازد.
در حالی که DNS خصوصی یک افزایش سریع و بدون هزینه به حریم خصوصی پایه شما ارائه میدهد، این فقط مرحله جستجوی آدرس را ایمن میکند و نه ترافیک واقعی وب شما را. این راهنما نحوه عملکرد DNS خصوصی را زیر سطح بررسی میکند، پروتکلهای اصلی آن را مقایسه میکند و مرزهای امنیتی دقیق آن را روشن میکند تا به شما در ساخت یک استراتژی حریم خصوصی هوشمندتر کمک کند.
Table of Contents
DNS چیست؟
DNS به عنوان دفترچه آدرس اینترنت عمل میکند. زیرا زیرساخت شبکه به طور کامل به آدرسهای IP عددی (مانند 192.0.2.1) برای مسیریابی ترافیک وابسته است، انسانها به جای آن از نامهای دامنه قابل یادآوری استفاده میکنند. هر زمان که شما یک URL وارد میکنید، دستگاه شما یک درخواست به یک حلکننده DNS ارسال میکند تا آن دامنه دوستانه انسانی را به آدرس IP مربوطهاش ترجمه کند. تنها پس از به دست آوردن این آدرس IP، دستگاه شما میتواند ارتباطی با سرور میزبان برقرار کند.
نقصهای ساختاری DNS سنتی
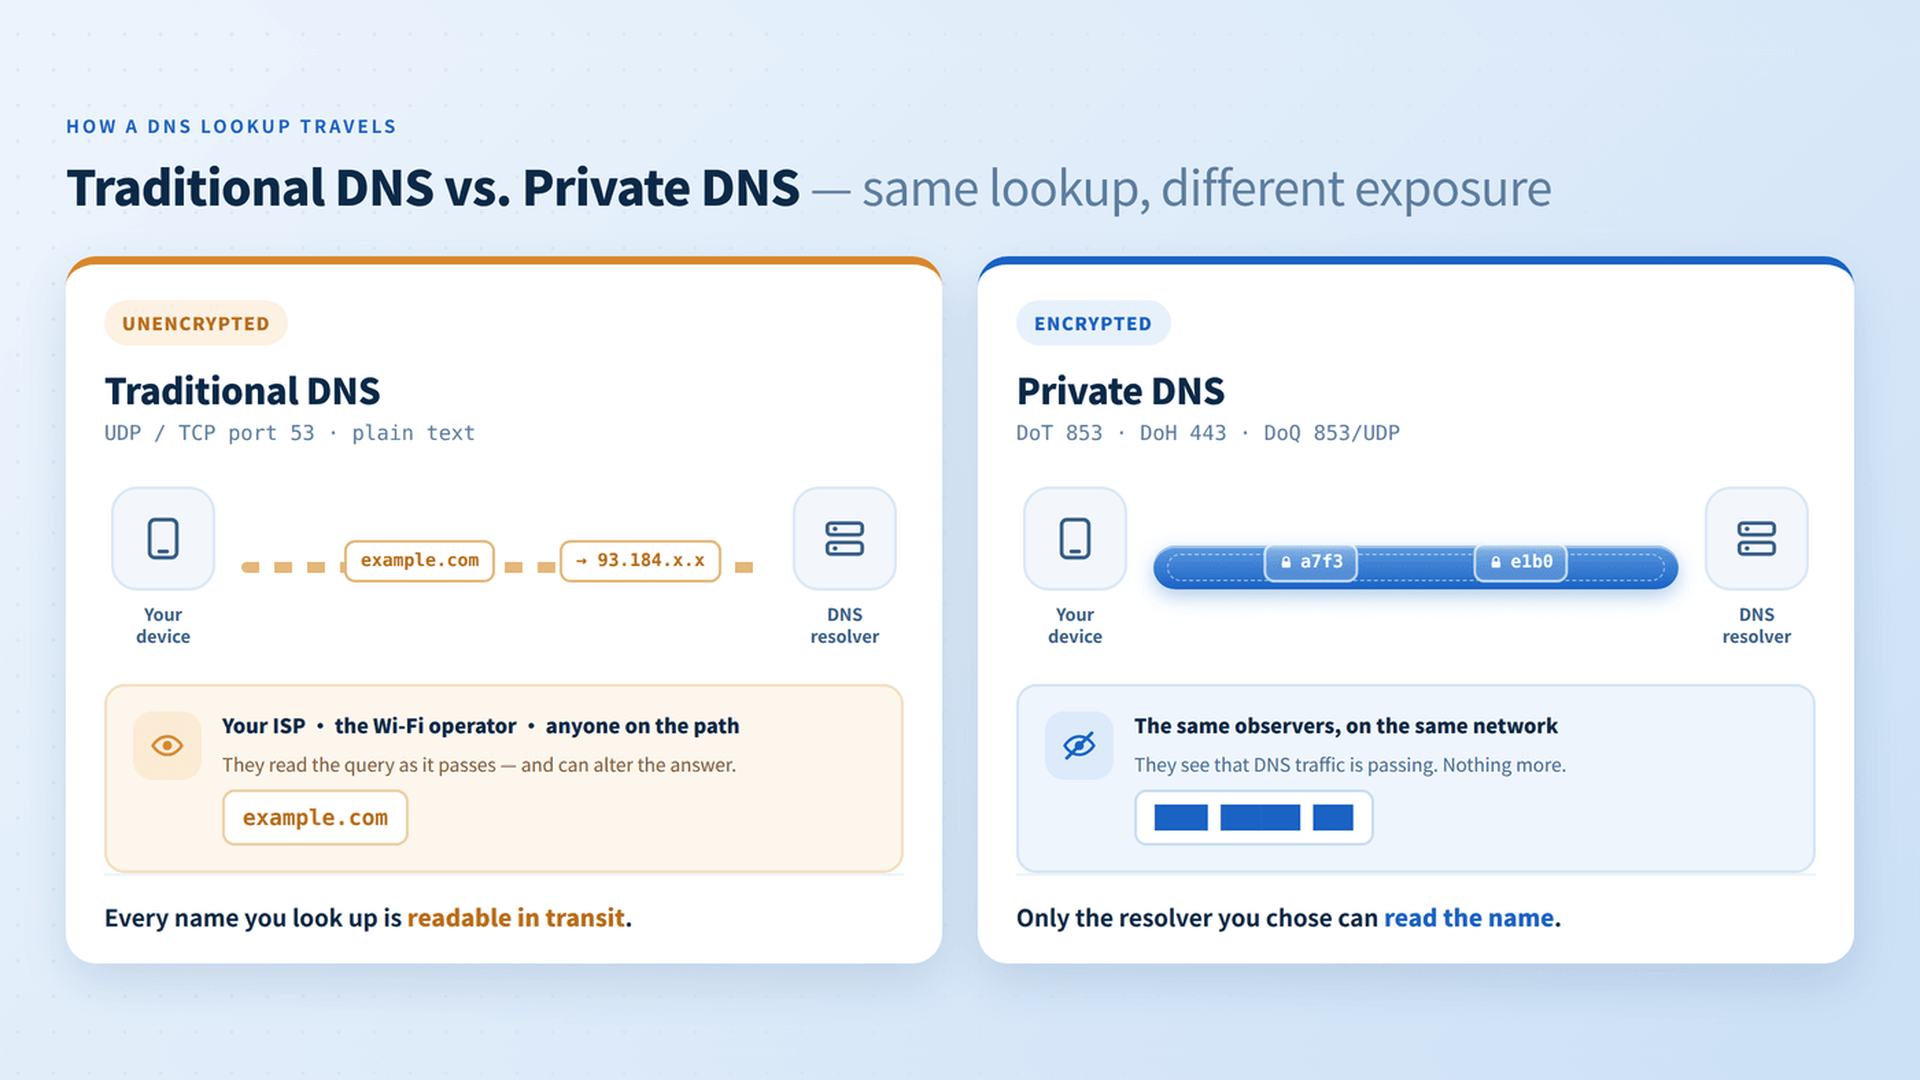
به طور پیشفرض، DNS سنتی بر روی پورت 53 با استفاده از انتقالات بدون رمزگذاری و متن ساده عمل میکند. این طراحی قدیمی دو آسیبپذیری امنیتی قابل توجه ایجاد میکند:
- نظارت فراگیر: از آنجا که درخواستهای جستجو به صورت متن ساده منتقل میشوند، ارائهدهنده خدمات اینترنتی (ISP)، مدیران شبکه و شنودگران در Wi-Fi عمومی میتوانند هر درخواست دامنهای که شما انجام میدهید را ثبت کنند. این امکان را به طرفهای ثالث میدهد تا تاریخچه مرور شما را ثبت کنند، پروفایلهای رفتاری دقیقی بسازند یا دادههای فعالیت شما را بفروشند.
- دستکاری دادهها و جعل: DNS متنی ساده فاقد مکانیزمهای احراز هویت داخلی است. مهاجمان در شبکه محلی شما یا در طول مسیر انتقال میتوانند درخواستهای DNS را قطع کرده و پاسخ را جعل کنند—فرایندی که به آن مسمومسازی کش DNS یا ربودن DNS گفته میشود—و بهطور مخفیانه شما را به وبسایتهای فیشینگ یا آلوده به بدافزار هدایت کنند.
DNS خصوصی چیست و چگونه کار میکند؟
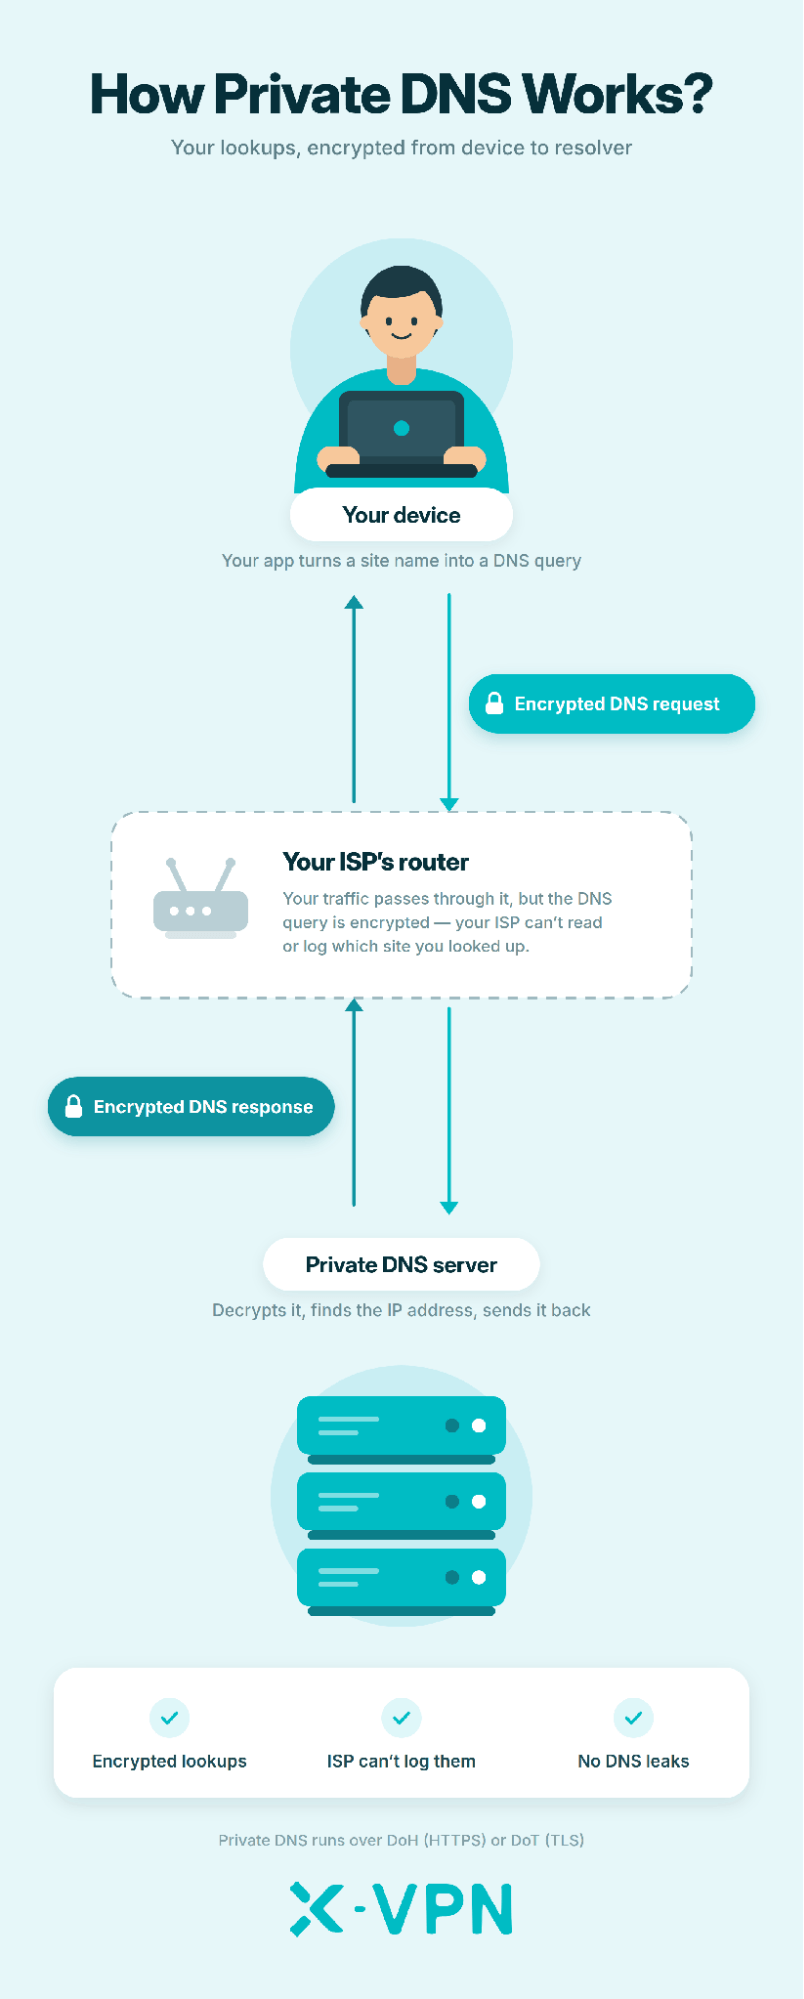
DNS خصوصی آسیبپذیریهای DNS سنتی را با پوشاندن درخواستهای جستجو در داخل پروتکلهای رمزگذاری شده قبل از خروج از دستگاه شما برطرف میکند. به جای پخش پرسشهای دامنه به صورت متن ساده از طریق پورت 53، سیستمعامل یا مرورگر شما یک تونل امن و رمزگذاری شده به طور مستقیم به یک حلکننده DNS مورد اعتماد برقرار میکند.
این فرآیند دو هدف اصلی امنیتی را در مرحله جستجوی آدرس به دست میآورد:
- رمزگذاری در حین انتقال: رمزگذاری بار درخواست نام دامنهها را به متن رمزنگاری شده غیرقابل خواندن تبدیل میکند. این از شنودگران محلی Wi-Fi، مدیران شبکه و ISPها جلوگیری میکند تا نتوانند مشاهده یا ثبت کنند که شما به کدام وبسایتها مراجعه میکنید.
- احراز هویت رمزنگاری شده: DNS خصوصی هویت حلکننده را با استفاده از گواهیهای SSL/TLS تأیید میکند. این تضمین میکند که آدرس IP بازگشتی به دستگاه شما از یک سرور تأیید شده میآید و در طول مسیر مورد حمله، تغییر یا جعل قرار نگرفته است.
در زیر، “DNS خصوصی” یک اصطلاح کلی است و نه یک فناوری واحد. این اصطلاح به پروتکلهای رمزگذاری شده خاصی متکی است – مانند DNS بر روی TLS (DoT) و DNS بر روی HTTPS (DoH) – که هر کدام از پورتهای شبکه و لایههای حمل و نقل مختلفی برای ایمنسازی اتصال شما استفاده میکنند.
چه چیزی DNS خصوصی نمیتواند از شما محافظت کند
حفاظت DNS خصوصی به محض دریافت آدرس IP توسط دستگاه شما پایان مییابد—این فقط جستجو را ایمن میکند، نه اتصال واقعی را. برای ایجاد انتظارات واقعی، این محدودیتهای حیاتی را درک کنید:
- IP های مقصد افشا شده: DNS خصوصی پرسش اولیه را رمزگذاری می کند (“IP برای example.com چیست؟”). پس از پاسخ، دستگاه شما بسته های شبکه را مستقیماً به آن IP مقصد ارسال می کند، که به ISP و مدیران شبکه شما اجازه می دهد تا ببینند با کدام سرور در حال تماس هستید.
- نشت SNI متن ساده: حتی زمانی که به وبسایتهای HTTPS مراجعه میکنید، مرورگر شما یک پارامتر متن ساده به نام Server Name Indication را در حین handshake اولیه TLS ارسال میکند تا نام میزبان را مشخص کند. این بدان معناست که ISP شما هنوز میتواند نام دامنه را رهگیری کند مگر اینکه Encrypted Client Hello (ECH, RFC 9849) در مرورگر شما، حلکننده DNS و سرور هدف پشتیبانی و فعال شده باشد.
- محتوای وب بدون حفاظت و ردیابی غیر DNS: DNS خصوصی محتوای ترافیک وب شما را رمزگذاری نمیکند (که به HTTPS وابسته است) یا در برابر وکتورهای ردیابی غیر DNS مانند کوکیهای ردیابی، اثر انگشت مرورگر و ردیابی مبتنی بر حساب دفاع نمیکند.

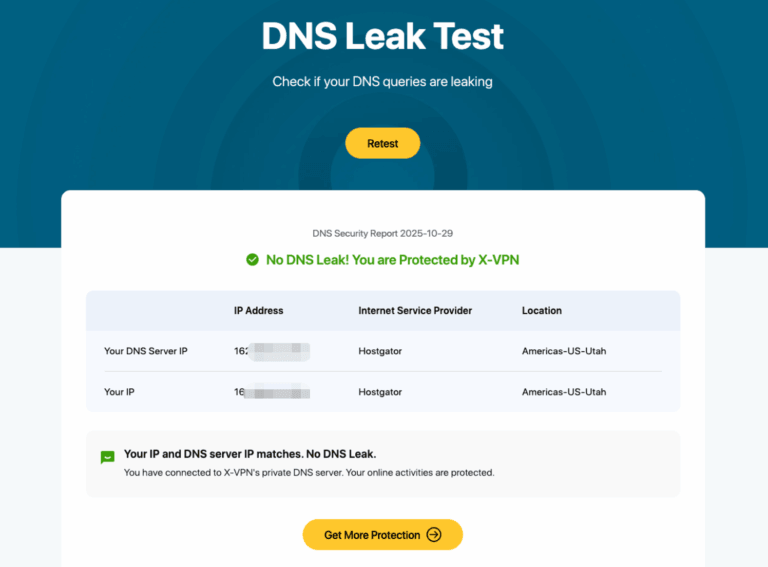
DNS خصوصی جایی که میخواهید بروید را رمزگذاری میکند، اما SNI و IP های مقصد به صورت متن ساده هنوز میتوانند نشان دهند که در واقع به کجا میروید. شما میتوانید به سرعت یک آزمایش نشت DNS رایگان را اجرا کنید تا بررسی کنید آیا تنظیمات مرورگر و شبکه فعلی شما درخواستهای شما را افشا میکند یا خیر.Tips Content
آیا DNS خصوصی جایگزین VPN میشود؟
خیر، DNS خصوصی جایگزین VPN نمیشود. در حالی که هر دو ابزار حریم خصوصی آنلاین را افزایش میدهند، DNS خصوصی فقط درخواستهای جستجوی دامنه شما را رمزگذاری میکند، در حالی که یک VPN میتواند تمام ترافیک شبکه دستگاه شما را رمزگذاری کند، IP واقعی شما را پنهان کند و از نشت IP جلوگیری کند.
زمان استفاده از DNS خصوصی
- مرور روزمره در خانه و موبایل: ایدهآل برای استفاده روزانه در شبکههای معتبر زمانی که میخواهید از یک دفاع سبک و با تأخیر کم برای جلوگیری از ثبت جستجوها توسط ISP خود و محافظت در برابر هک DNS محلی استفاده کنید.
زمان استفاده از VPN
- وایفای عمومی غیرقابل اعتماد: ضروری در فرودگاهها، کافهها یا هتلها برای جلوگیری از حملهکنندگان در همان شبکه از شنود ترافیک وب غیررمزگذاری شده شما یا قطع کردن هدرهای SNI متن ساده.
- بهینهسازی اتصال شبکه: امکان پخش ویدیو روان، دسترسی به خدمات خارجی مطابق و بهبود کیفیت اتصال تحت شرایط خاص شبکه را فراهم میکند.
- حریم خصوصی شبکه: ضروری است زمانی که شما نیاز دارید تا آدرس IP واقعی خود را پنهان کنید، آدرسهای IP مقصد را از ISP خود مخفی کنید و تمام فعالیتهای دستگاه—including برنامههای پسزمینه و ترافیک غیر وب را رمزگذاری کنید.
Private DNS در مقابل X-VPN
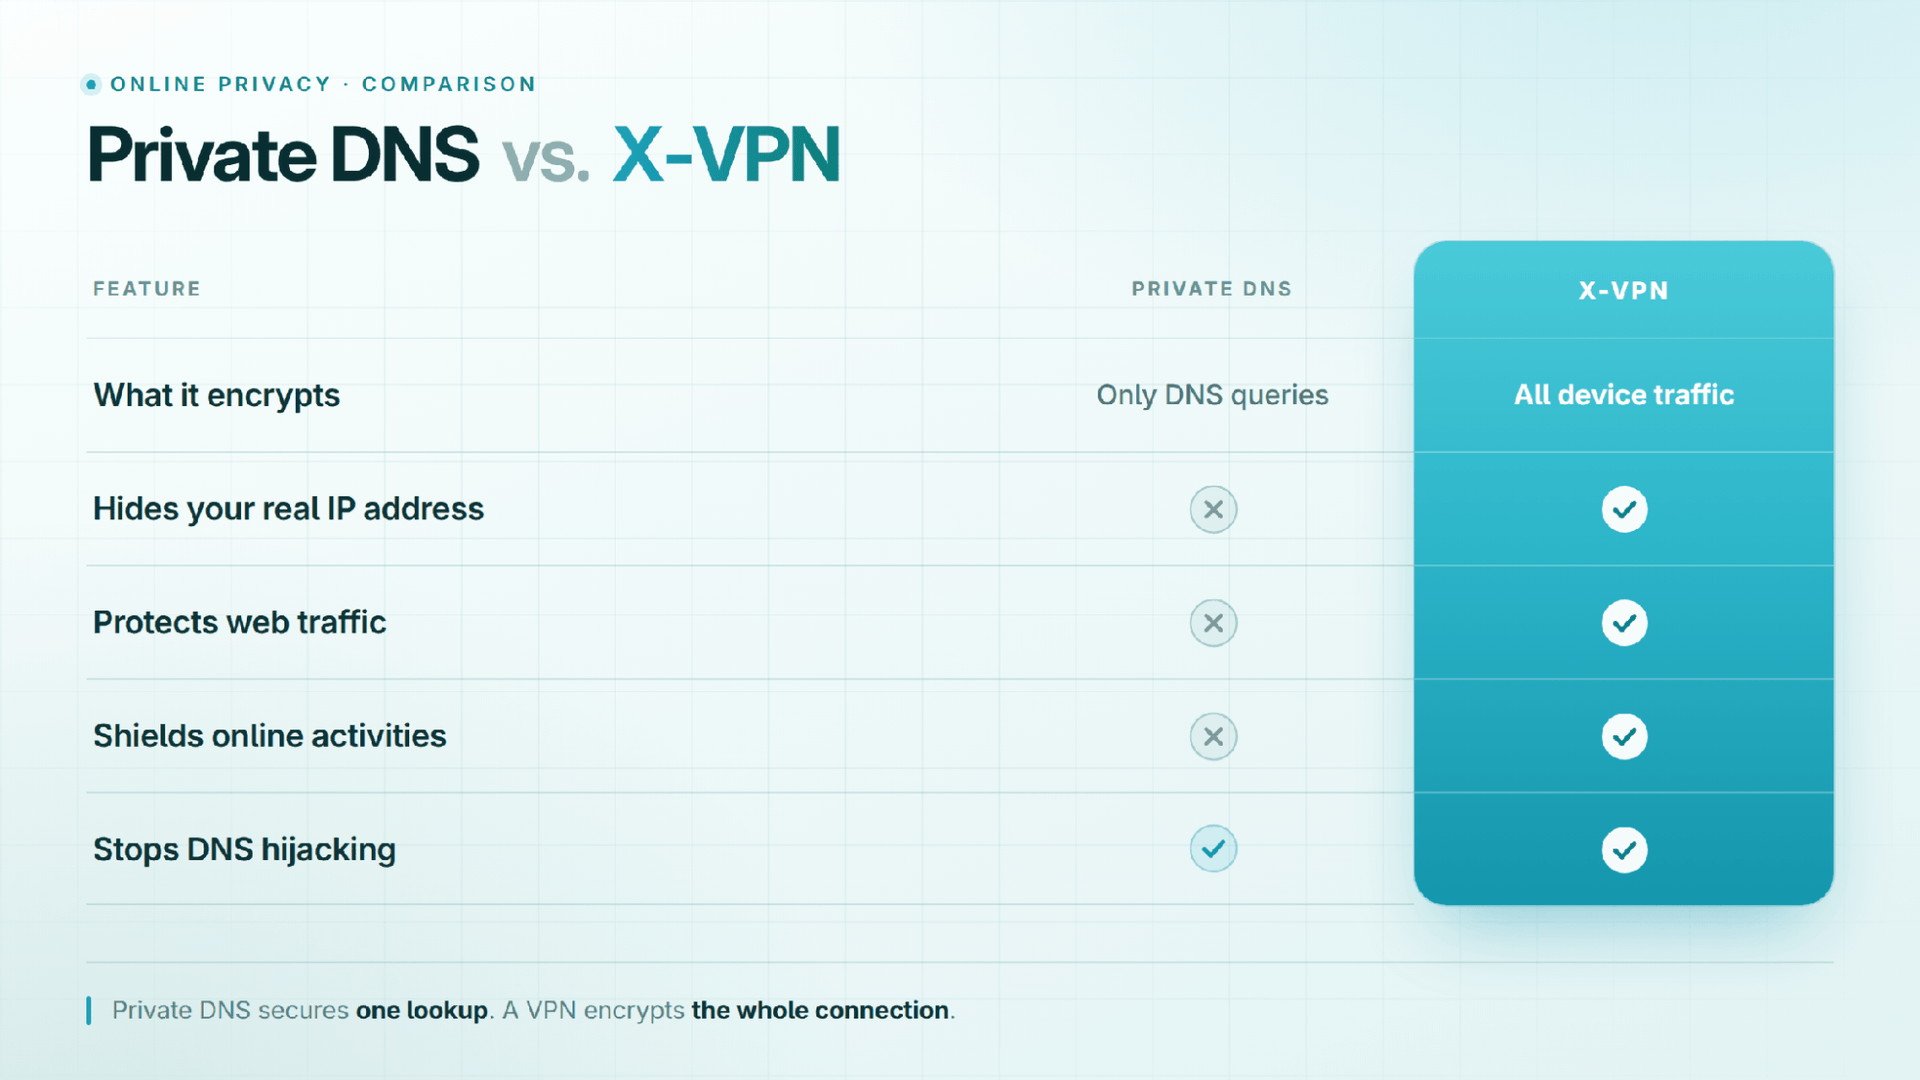
DNS خصوصی یک پایه محکم برای ایمنسازی جستجوهای دامنه فراهم میکند، اما پس از اتمام جستجو، اتصالات واقعی شما، IPهای مقصد و دادههای برنامه شما را در معرض خطر قرار میدهد. زمانی که روال آنلاین شما شما را به محیطهای پرخطر میبرد یا به دسترسی نامحدود به محتوای جهانی نیاز دارد، جستجوهای رمزگذاری شده به تنهایی کافی نیستند.
برای پوشش کامل دیجیتال، X-VPN از جایی که Private DNS رها میکند، ادامه میدهد. با پوشاندن اتصال اینترنت شما در یک تونل رمزگذاری شده، X-VPN آدرس IP واقعی شما را پنهان کرده و اتصال محتوای بینالمللی را بهبود میبخشد.
نتیجهگیری
DNS خصوصی یک پایه ضروری و بدون هزینه برای حریم خصوصی روزمره اینترنت است، اما یک راه حل کامل نیست. با رمزگذاری جستجوهای نام دامنه، به طور مؤثری از ثبت جستجوهای دامنه شما توسط ISPها و شنودگران محلی شبکه جلوگیری میکند یا از سرقت جستجوهای شما جلوگیری میکند. با این حال، از آنجا که آدرسهای IP مقصد را قابل مشاهده میگذارد و ترافیک کلی اینترنت را رمزگذاری نمیکند، نمیتواند ناشناس بودن کامل آنلاین را فراهم کند.
برای ساختن یک استراتژی حریم خصوصی واقعاً مقاوم، به DNS خصوصی به عنوان لایه بنیادی نگاه کنید نه به عنوان کل قلعه. از آن به طور روزانه برای ایمنسازی اتصالات استاندارد خود استفاده کنید، Encrypted Client Hello (ECH) را در مرورگر خود فعال کنید تا آسیبپذیری نشت SNI را ببندید و هر زمان که به رمزگذاری کامل ترافیک و مخفیسازی موقعیت نیاز دارید، یک VPN قابل اعتماد را فعال کنید.
سوالات متداول
Private DNS چیست و چه کاری انجام میدهد؟
این درخواستهای جستجوی DNS را که توسط دستگاه شما انجام میشود رمزگذاری میکند و از مشاهده نامهای دامنهای که شما جستجو میکنید توسط ارائهدهنده خدمات اینترنت (ISP) یا شنودگران محلی شبکه جلوگیری میکند و نتایج را از دستکاری یا ربوده شدن محافظت میکند.
آیا DNS خصوصی آدرس IP من را پنهان میکند؟
نه. این فقط فرآیند جستجوی یک آدرس IP را رمزگذاری میکند. این نمیتواند آدرس IP واقعی که دستگاه شما برای اتصال به سرور هدف استفاده میکند را پنهان کند. شما باید از یک VPN برای پنهان کردن آدرس IP خود استفاده کنید.
آیا DNS خصوصی میتواند بهطور کامل از دید ISP من جلوگیری کند که کدام سایتها را بازدید میکنم؟
فقط به طور جزئی. در حالی که این فرآیند جستجوی DNS را پنهان میکند، ارائهدهنده خدمات اینترنتی شما هنوز هم میتواند آدرس IP مقصدی که به آن متصل میشوید را ببیند. علاوه بر این، مگر اینکه Encrypted Client Hello (ECH) در هر دو مرورگر شما و سرور مقصد فعال باشد، ارائهدهنده خدمات اینترنتی شما هنوز هم میتواند نام دامنه را از طریق SNI متن ساده در حین دست دادن TLS رهگیری کند.
آیا DNS خصوصی همان VPN است؟
خیر. DNS خصوصی فقط جستجوهای دامنه DNS را رمزگذاری میکند، در حالی که یک VPN تمام ترافیک شبکهای که از دستگاه شما خارج میشود را رمزگذاری کرده و آدرس IP واقعی شما را پنهان میکند.
آیا باید از DNS خصوصی به همراه VPN استفاده کنم؟
به طور کلی، خیر. برنامههای VPN پریمیوم به طور خودکار تمام درخواستهای DNS را در داخل تونل امن خود مدیریت، دوباره مسیریابی و رمزگذاری میکنند، که این امر باعث میشود DNS خصوصی در سطح سیستم غیرضروری باشد.
چگونه VPNها DNS را مدیریت میکنند: پس از اتصال، یک VPN معتبر تنظیمات سیستمعامل شما را نادیده میگیرد تا درخواستهای DNS را مستقیماً از طریق سرورهای DNS خصوصی و رمزگذاری شده خود مدیریت کند—که از ردیابی خارجی و نشت DNS جلوگیری میکند.
چرا تعارضات رخ میدهد: مجبور کردن دستی یک نام میزبان DNS خصوصی شخص ثالث در حین اجرای VPN میتواند با درایورهای TAP/TUN VPN تداخل داشته باشد. این میتواند باعث قطع اتصال شبکه یا به طور ناخواسته ترافیک DNS را خارج از تونل رمزگذاری شده مجبور کند (که منجر به نشت DNS میشود).
بهترین روش: هنگام اتصال به VPN، به حفاظت DNS داخلی آن تکیه کنید. از DNS خصوصی به عنوان دفاع اولیه خود فقط زمانی استفاده کنید که VPN را اجرا نمیکنید.
آیا DNS خصوصی سرعت اتصال من را کاهش میدهد؟
به سختی. بار اضافی رمزنگاری معمولاً ناچیز است. اگر یک حلکننده نزدیک و با عملکرد بالا (مانند Cloudflare یا Quad9) را انتخاب کنید، سرعتهای حل ممکن است حتی سریعتر از DNS پیشفرض ISP شما به نظر برسند.
آیا ایمن است که همیشه DNS خصوصی را روشن بگذارید؟
بله، با یک استثنا. در شبکههای Wi-Fi عمومی (مانند فرودگاهها یا هتلها)، تنظیمات سختگیرانه DNS خصوصی میتواند بارگذاری صفحات ورود به درگاههای قفلشده را مسدود کند. در این موارد، بهطور موقت DNS خصوصی را غیرفعال کنید تا وارد شوید، سپس دوباره آن را فعال کنید.
برای DNS خصوصی در اندروید از چه نام میزبان استفاده کنم؟
نام میزبان یک حل کننده رمزگذاری شده را وارد کنید (نه یک آدرس IP). به عنوان مثال: one.one.one.one برای Cloudflare، یا dns.quad9.net برای Quad9.