
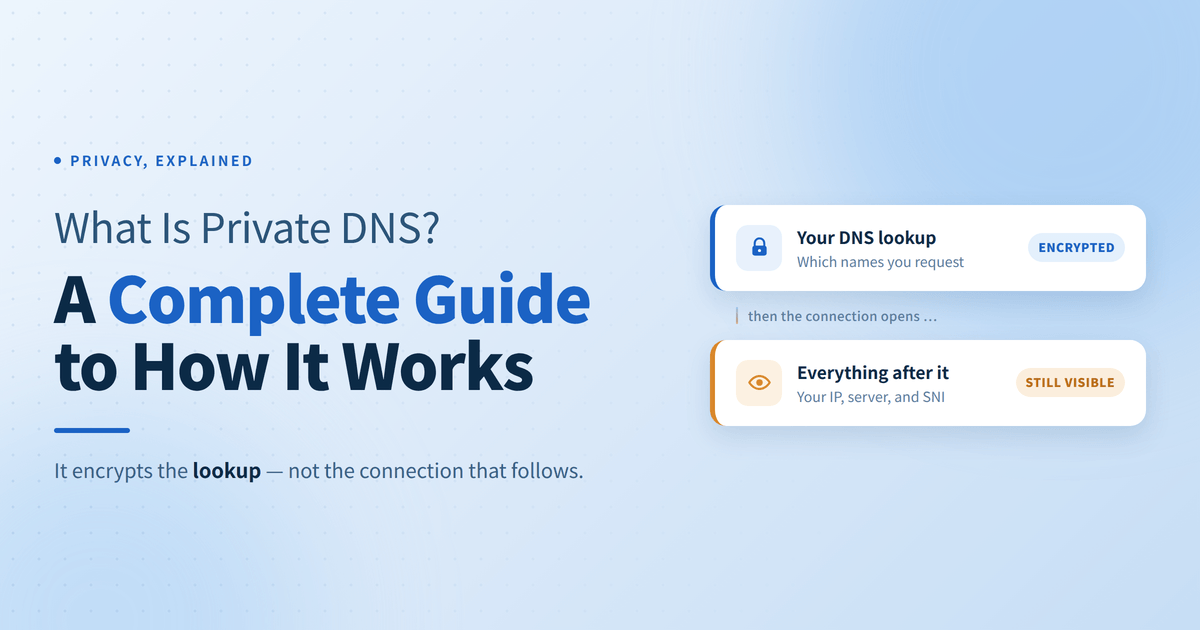
Cada vez que cargas un sitio web, tu dispositivo traduce ese dominio amigable para los humanos en una dirección IP numérica. El DNS tradicional realiza esta búsqueda en texto plano, exponiendo tu historial de navegación a los ISP, operadores de Wi-Fi público y espías de red. El DNS privado soluciona esta brecha de seguridad al cifrar tus solicitudes de búsqueda antes de que salgan de tu dispositivo, lo que dificulta que terceros monitoreen tus consultas o te redirijan a sitios falsificados.
Mientras que el DNS privado proporciona un impulso rápido y sin costo a tu privacidad básica, asegura la fase de búsqueda de direcciones en lugar de tu tráfico web real. Esta guía desglosa cómo funciona el DNS privado internamente, compara sus protocolos principales y aclara sus límites de seguridad exactos para ayudarte a construir una estrategia de privacidad más inteligente.
Table of Contents
¿Qué es DNS?
DNS funciona como el libro de direcciones de Internet. Debido a que la infraestructura de red depende completamente de direcciones IP numéricas (como 192.0.2.1) para enrutar el tráfico, los humanos utilizan nombres de dominio memorables en su lugar. Cada vez que ingresas una URL, tu dispositivo envía una solicitud a un resolvedor DNS para traducir ese dominio amigable para los humanos en su dirección IP correspondiente. Solo después de obtener esta dirección IP, tu dispositivo puede establecer una conexión con el servidor host.
Las fallas estructurales del DNS tradicional
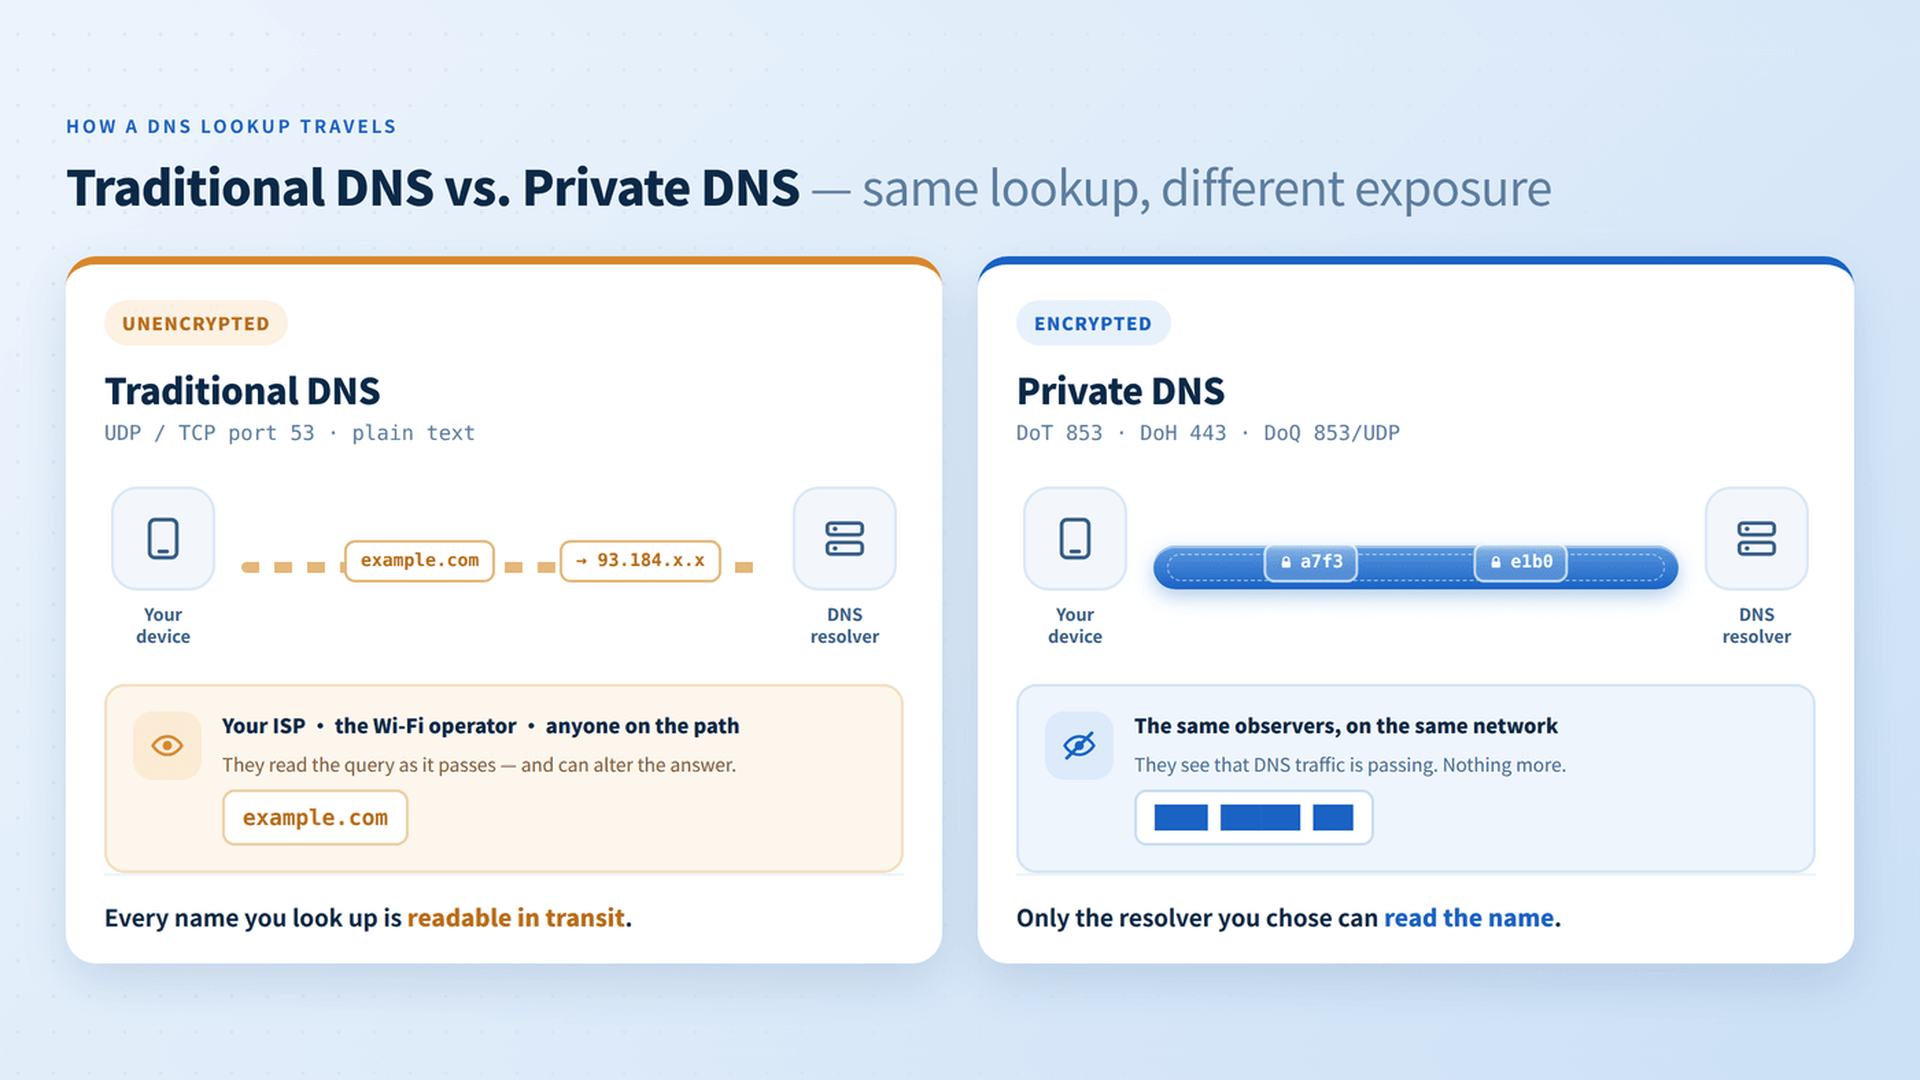
Por defecto, el DNS tradicional opera a través del Puerto 53 utilizando transmisiones en texto plano sin cifrar. Este diseño heredado crea dos vulnerabilidades de seguridad significativas:
- Vigilancia Pervasiva: Debido a que las solicitudes de búsqueda viajan en texto claro, su Proveedor de Servicios de Internet (ISP), los administradores de red y los espías en Wi-Fi público pueden registrar cada solicitud de dominio que realice. Esto permite a terceros registrar su historial de navegación, construir perfiles de comportamiento detallados o vender sus datos de actividad.
- Manipulación de datos y suplantación: El DNS en texto plano carece de mecanismos de autenticación integrados. Los atacantes en su red local o a lo largo de la ruta de tránsito pueden interceptar las solicitudes DNS y falsificar la respuesta, un proceso conocido como envenenamiento de caché DNS o secuestro de DNS, redirigiéndolo secretamente a sitios web de phishing o infectados con malware.
¿Qué es DNS privado y cómo funciona?
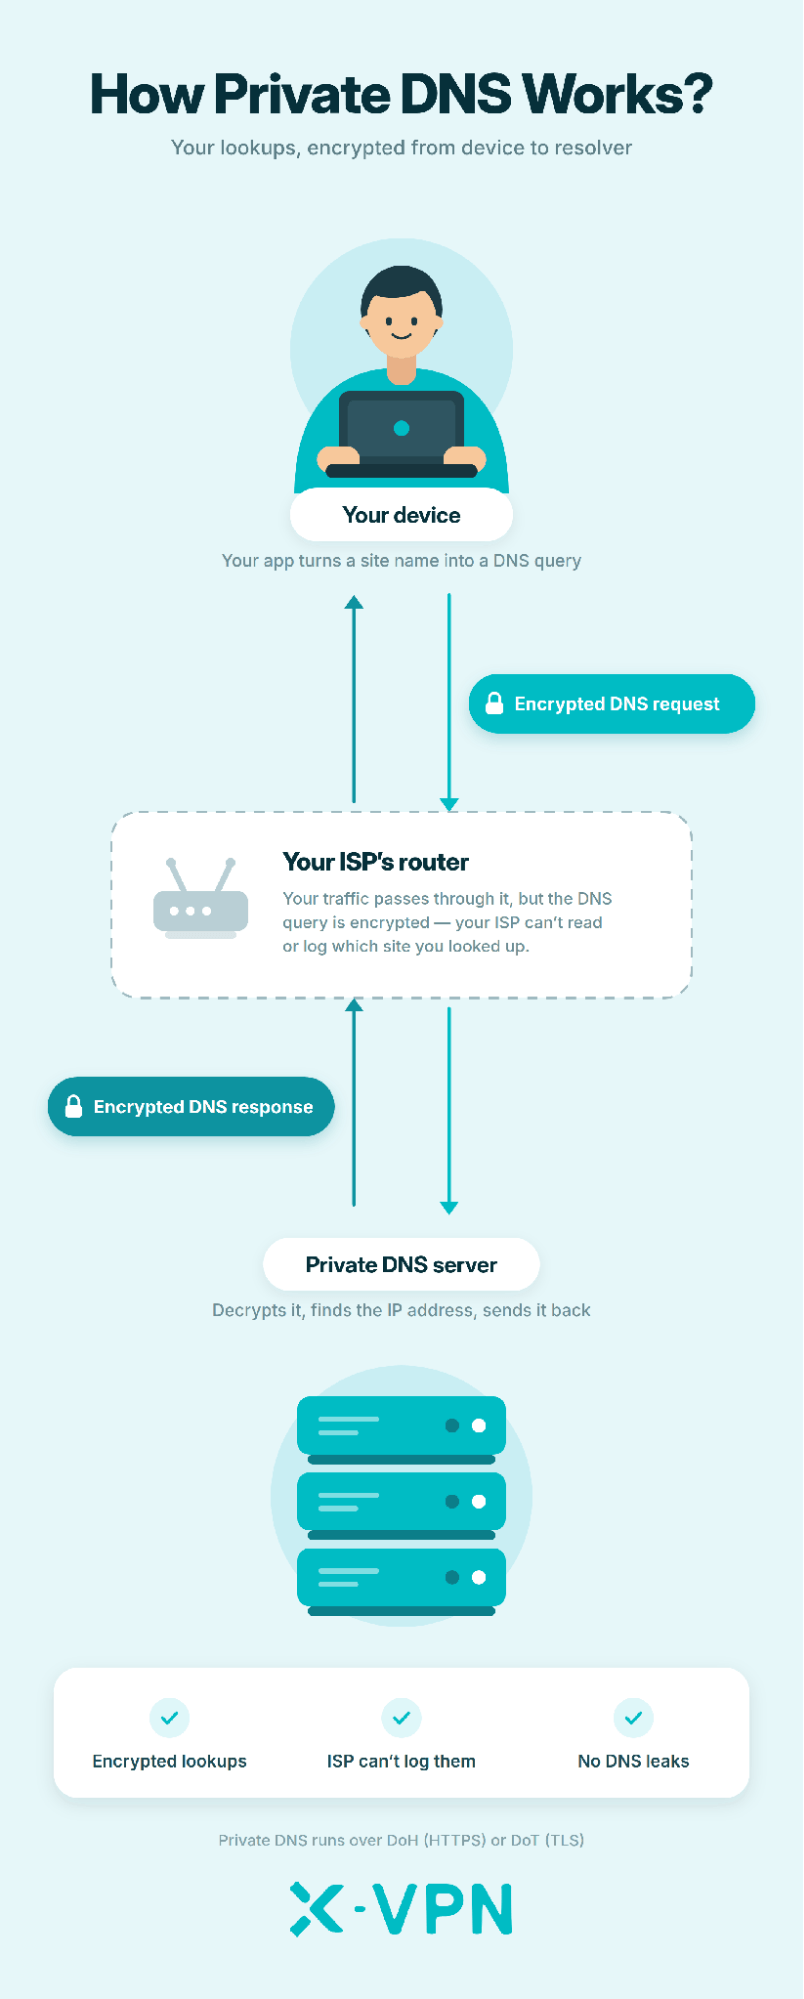
DNS privado soluciona las vulnerabilidades del DNS tradicional al envolver las solicitudes de búsqueda dentro de transportes encriptados protocolos antes de que salgan de tu dispositivo. En lugar de transmitir consultas de dominio en texto claro a través del Puerto 53, tu sistema operativo o navegador establece un túnel seguro y encriptado directamente a un resolvedor DNS de confianza.
Este proceso logra dos objetivos de seguridad principales durante la fase de búsqueda de direcciones:
- Cifrado en tránsito: Cifrar la carga útil de la consulta convierte los nombres de dominio en texto cifrado ilegible. Esto previene que los espías locales de Wi-Fi, los administradores de red y los ISP vean o registren qué sitios web estás consultando.
- Autenticación Criptográfica: DNS privado valida la identidad del resolutor utilizando certificados SSL/TLS. Esto garantiza que la dirección IP devuelta a su dispositivo proviene de un servidor autenticado y no ha sido interceptada, alterada o suplantada en el camino.
Bajo el capó, «DNS Privado» es un término general en lugar de una sola tecnología. Se basa en protocolos encriptados específicos, como DNS sobre TLS (DoT) y DNS sobre HTTPS (DoH), cada uno utilizando diferentes puertos de red y capas de transporte para asegurar tu conexión.
Lo que el DNS privado no puede protegerte.
La protección de DNS privado termina en el momento en que su dispositivo recibe una dirección IP; asegura la búsqueda, no la conexión real. Para establecer expectativas realistas, comprenda estas limitaciones críticas:
- IPs de destino expuestos: DNS privado encripta la consulta inicial («¿Cuál es la IP de example.com?»). Una vez respondida, tu dispositivo envía paquetes de red directamente a esa IP de destino, lo que permite a tu ISP y a los administradores de red ver qué servidor estás contactando.
- Filtración de SNI de texto plano: Incluso al visitar sitios web HTTPS, su navegador envía un parámetro de texto plano llamado Indicación de Nombre del Servidor durante el apretón de manos inicial de TLS para especificar el nombre de host. Esto significa que su ISP aún puede interceptar el nombre de dominio a menos que se soporte y habilite Encrypted Client Hello (ECH, RFC 9849) en su navegador, el resolvedor DNS y el servidor de destino.
- Contenido web no protegido y seguimiento no DNS: DNS privado no encripta el contenido de tu tráfico web (que depende de HTTPS) ni defiende contra vectores de seguimiento no DNS como cookies de seguimiento, huellas digitales del navegador y seguimiento basado en cuentas.

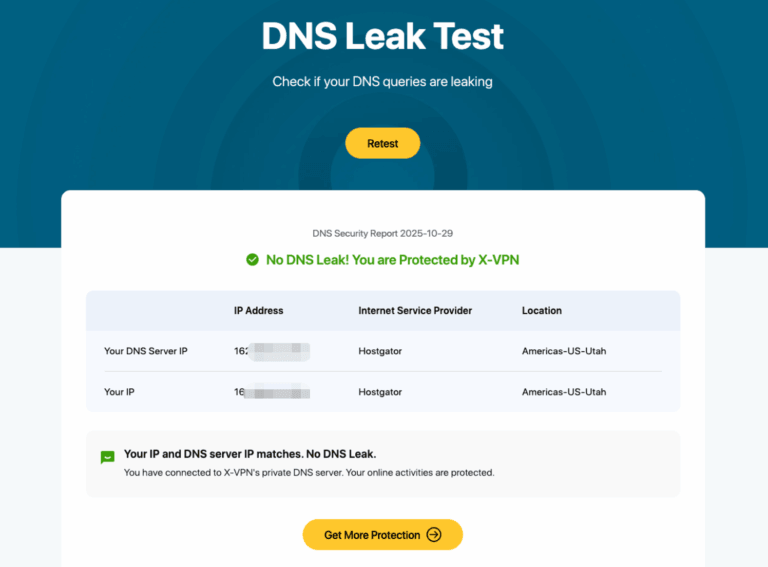
DNS privado encripta a dónde pides ir, pero el SNI en texto plano y las IPs de destino aún pueden revelar a dónde vas realmente. Puedes ejecutar instantáneamente una Prueba de Fuga de DNS gratuita para verificar si la configuración actual de tu navegador y red está exponiendo tus consultas.Tips Content
¿El DNS privado reemplaza a una VPN?
No, Private DNS no reemplaza a un VPN. Aunque ambas herramientas mejoran la privacidad en línea, Private DNS solo cifra tus solicitudes de búsqueda de dominio, mientras que un VPN puede cifrar todo el tráfico de red de tu dispositivo, ocultar tu IP real y detener fugas de IP.
Cuándo usar DNS privado
- Navegación diaria en casa y móvil: Ideal para el uso diario en redes de confianza cuando deseas una defensa ligera y de baja latencia para evitar que tu ISP registre consultas de búsqueda y protegerte contra el secuestro local de DNS.
Cuándo usar un VPN
- Wi-Fi público no confiable: Esencial en aeropuertos, cafeterías u hoteles para prevenir que los atacantes en la misma red espíen tu tráfico web no cifrado o intercepten los encabezados SNI en texto plano.
- Optimización de la conectividad de red: Facilita la transmisión de video fluida, el acceso a servicios en el extranjero compatibles y una mejor calidad de conexión bajo ciertas limitaciones de red.
- Privacidad de la Red: Necesaria cuando necesitas ocultar tu dirección IP real, ocultar las direcciones IP de destino de tu ISP y cifrar toda la actividad del dispositivo, incluidas las aplicaciones en segundo plano y el tráfico no web.
DNS privado vs. X-VPN
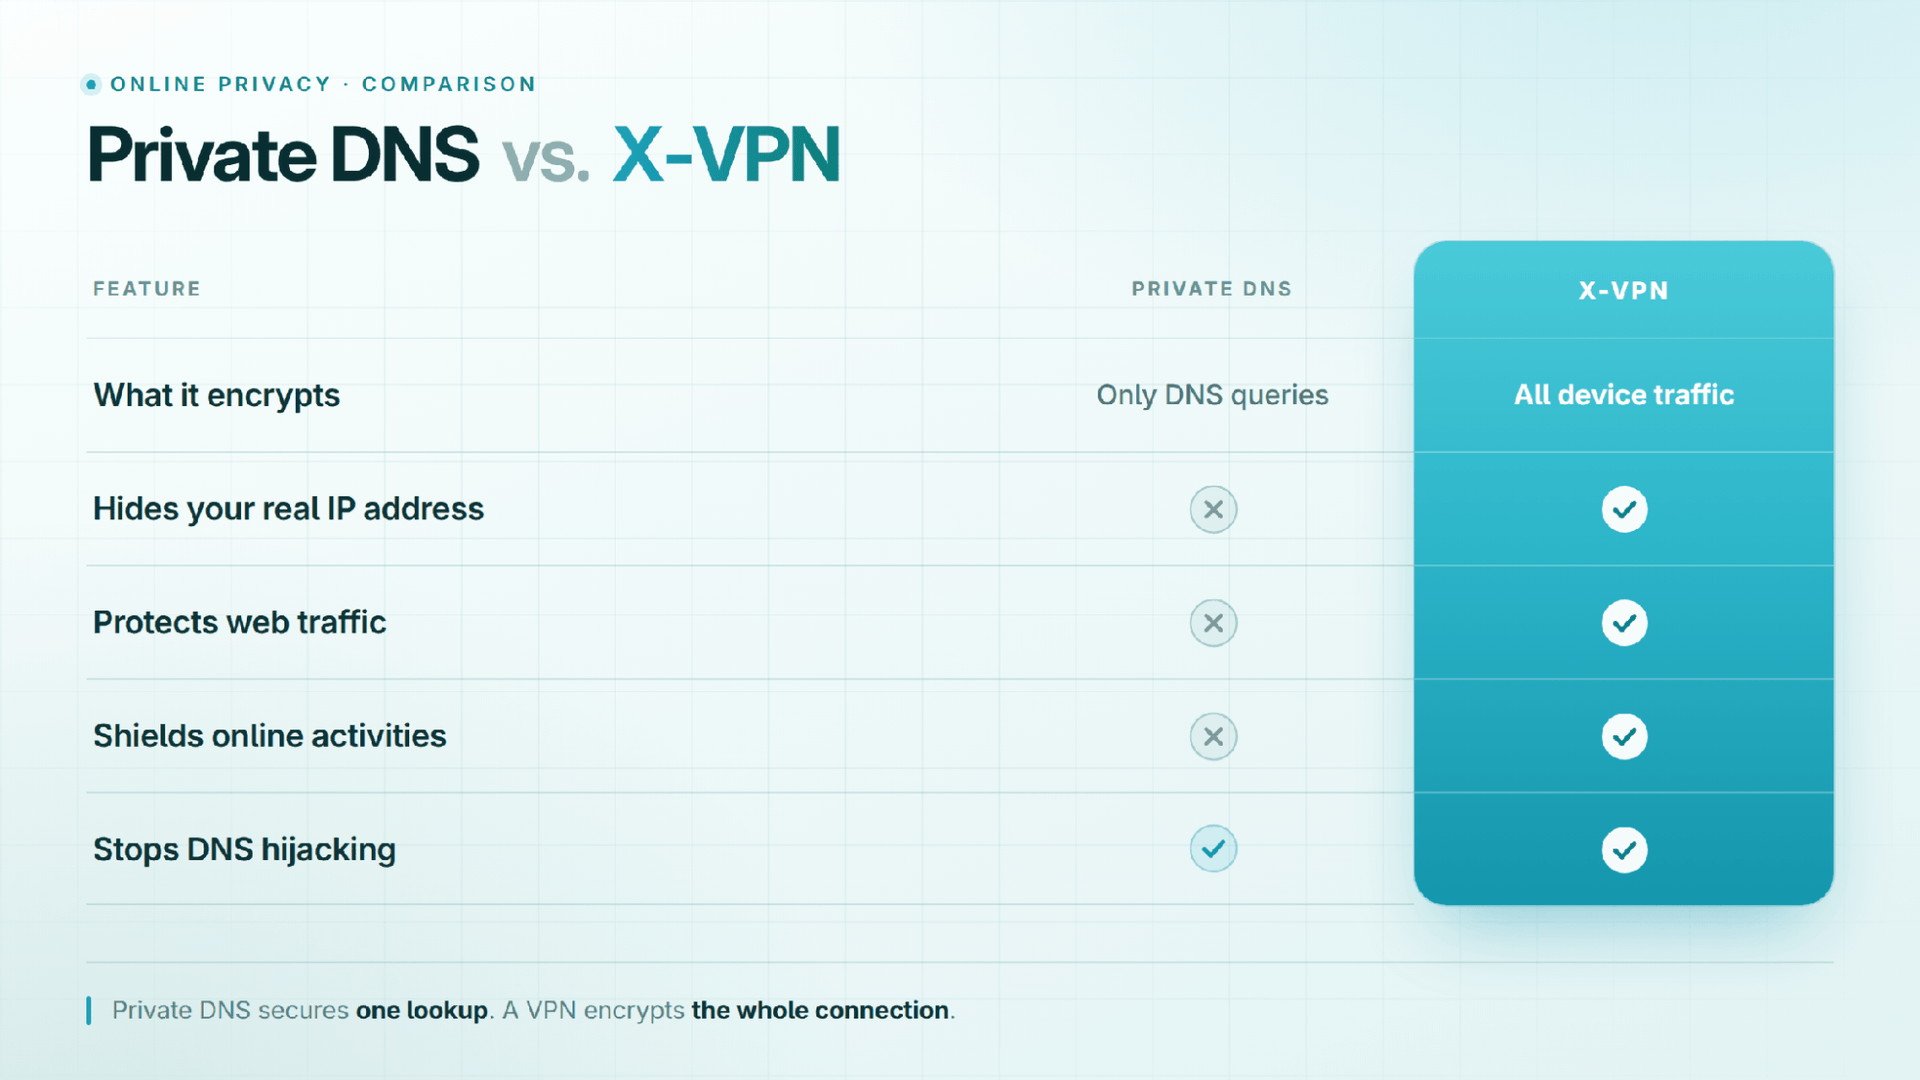
DNS privado proporciona una base sólida para asegurar las búsquedas de dominios, pero deja expuestas tus conexiones reales, IPs de destino y datos de aplicaciones una vez que la búsqueda se completa. Cuando tu rutina en línea te lleva a entornos de alto riesgo o requiere acceso sin restricciones a contenido global, las búsquedas encriptadas por sí solas no son suficientes.
Para una cobertura digital completa, X-VPN continúa donde Private DNS se detiene. Al envolver tu conexión a internet en un túnel encriptado, X-VPN oculta tu dirección IP real y mejora la conectividad de contenido entre regiones.
Conclusión
El DNS privado es una base esencial y sin costo para la privacidad diaria en internet, pero no es una solución mágica. Al cifrar las búsquedas de nombres de dominio, evita efectivamente que los ISP y los espías de la red local registren tus búsquedas de dominio o secuestren tus consultas. Sin embargo, dado que deja visibles las direcciones IP de destino y no cifra el tráfico general de internet, no puede proporcionar un anonimato total en línea.
Para construir una estrategia de privacidad verdaderamente resistente, considera el DNS Privado como la capa fundamental en lugar de toda la fortaleza. Úsalo a diario para asegurar tus conexiones estándar, habilita Encrypted Client Hello (ECH) en tu navegador para cerrar la vulnerabilidad de fuga de SNI y activa un VPN confiable siempre que necesites cifrado completo del tráfico y enmascaramiento de ubicación.
Preguntas frecuentes
¿Qué es DNS privado y qué hace?
Cifra las solicitudes de búsqueda de DNS realizadas por tu dispositivo, evitando que tu Proveedor de Servicios de Internet (ISP) o los espías de la red local vean los nombres de dominio que consultas y protegiendo los resultados de ser manipulados o secuestrados.
¿El DNS privado oculta mi dirección IP?
No. Solo encripta el proceso de búsqueda de una dirección IP. No puede ocultar la dirección IP real que tu dispositivo utiliza para conectarse al servidor objetivo después. Debes usar un VPN para ocultar tu dirección IP.
¿Puede el DNS privado detener completamente a mi ISP de ver qué sitios visito?
Solo parcialmente. Aunque oculta el proceso de búsqueda de DNS, tu ISP aún puede ver la dirección IP de destino a la que te conectas. Además, a menos que Encrypted Client Hello (ECH) esté activo tanto en tu navegador como en el servidor de destino, tu ISP aún puede interceptar el nombre de dominio a través del SNI en texto plano durante el apretón de manos TLS.
¿Es el DNS privado lo mismo que una VPN?
No. El DNS privado solo cifra las búsquedas de dominios DNS, mientras que una VPN cifra todo el tráfico de red que sale de tu dispositivo y oculta tu dirección IP real.
¿Debería usar DNS privado junto con una VPN?
En general, no. Las aplicaciones de VPN premium manejan, redirigen y encriptan automáticamente todas las solicitudes de DNS dentro de su túnel seguro por defecto, haciendo que el DNS privado a nivel de sistema sea redundante.
Cómo manejan los VPN el DNS: Una vez conectado, un VPN de buena reputación anula la configuración de tu sistema operativo para manejar las consultas de DNS directamente a través de sus servidores DNS privados y encriptados, previniendo el seguimiento externo y las filtraciones de DNS.
Por qué ocurren conflictos: Forzar manualmente un nombre de host de DNS privado de terceros mientras se ejecuta un VPN puede entrar en conflicto con los controladores TAP/TUN del VPN. Esto puede causar caídas en la conectividad de la red o forzar involuntariamente el tráfico de DNS fuera del túnel encriptado (causando filtraciones de DNS).
Mejor práctica: Confía en la protección de DNS integrada de tu VPN cuando estés conectado. Usa DNS privado como tu defensa básica principal solo cuando no estés ejecutando un VPN.
¿El DNS privado ralentiza mi conexión?
Apenas. La sobrecarga de cifrado suele ser insignificante. Si seleccionas un resolvedor cercano y de alto rendimiento (como Cloudflare o Quad9), las velocidades de resolución pueden incluso parecer más rápidas que el DNS predeterminado de tu ISP.
¿Es seguro dejar el DNS privado activado todo el tiempo?
Sí, con una excepción. En redes Wi-Fi públicas (como en aeropuertos u hoteles), la configuración estricta de DNS privado puede bloquear la carga de las páginas de inicio de sesión del portal cautivo. En esos casos, desactiva temporalmente el DNS privado para iniciar sesión y luego vuelve a activarlo.
¿Qué nombre de host debo usar para DNS privado en Android?
Ingrese el nombre de host de un resolvedor encriptado (no una dirección IP). Por ejemplo: one.one.one.one para Cloudflare, o dns.quad9.net para Quad9.