
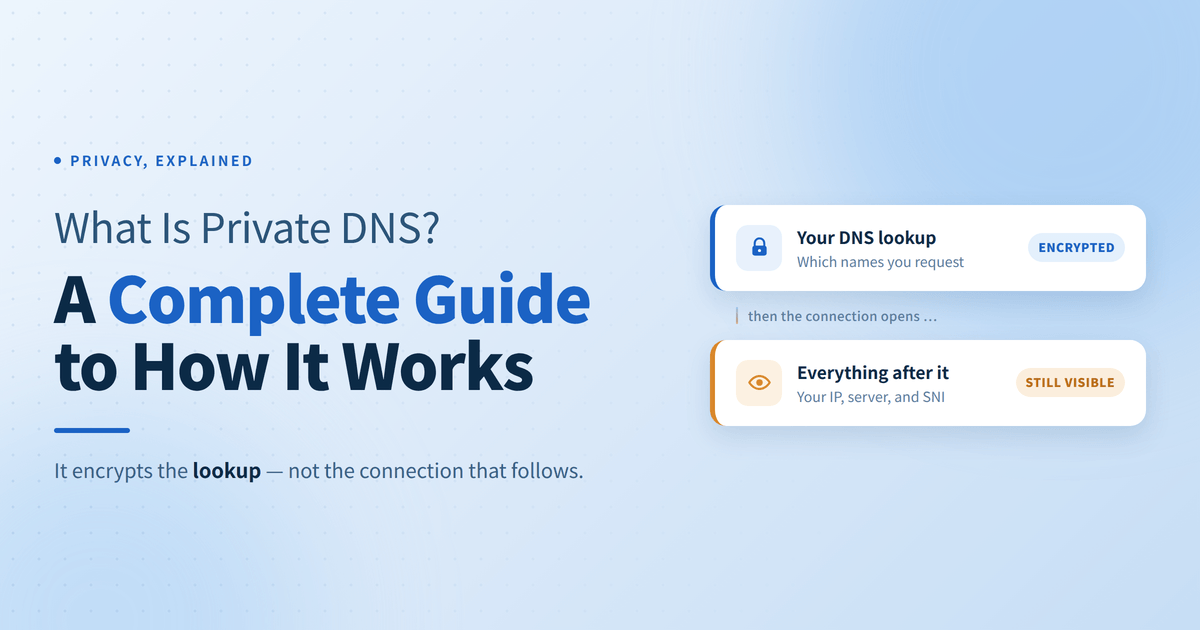
في كل مرة تقوم فيها بتحميل موقع ويب، يقوم جهازك بترجمة هذا النطاق الصديق للإنسان إلى عنوان IP رقمي. يقوم DNS التقليدي بإجراء هذا البحث بنص عادي، مما يعرض تاريخ تصفحك لمزودي خدمة الإنترنت، ومشغلي الواي فاي العامة، والمتنصتين على الشبكة. يقوم DNS الخاص بإصلاح هذه الثغرة الأمنية عن طريق تشفير طلبات البحث الخاصة بك قبل مغادرتها جهازك، مما يجعل من الصعب على الأطراف الثالثة مراقبة استفساراتك أو إعادة توجيهك إلى مواقع مزيفة.
بينما يوفر DNS الخاص دفعة سريعة وبدون تكلفة لخصوصيتك الأساسية، فإنه يؤمن مرحلة البحث عن العناوين بدلاً من حركة مرور الويب الفعلية الخاصة بك. يوضح هذا الدليل كيفية عمل DNS الخاص من الداخل، ويقارن بروتوكولاته الأساسية، ويحدد حدود أمانه الدقيقة لمساعدتك في بناء استراتيجية خصوصية أكثر ذكاءً.
Table of Contents
ما هو DNS؟
يعمل نظام أسماء النطاقات (DNS) كدليل عناوين الإنترنت. نظرًا لأن بنية الشبكة تعتمد بالكامل على عناوين IP الرقمية (مثل 192.0.2.1) لتوجيه حركة المرور، يستخدم البشر أسماء النطاقات السهلة التذكر بدلاً من ذلك. كلما أدخلت عنوان URL، يرسل جهازك طلبًا إلى محلل DNS لترجمة هذا النطاق السهل الاستخدام إلى عنوان IP المقابل له. فقط بعد الحصول على عنوان IP هذا يمكن لجهازك إنشاء اتصال بالخادم المضيف.
عيوب الهيكلية لنظام أسماء النطاقات التقليدي
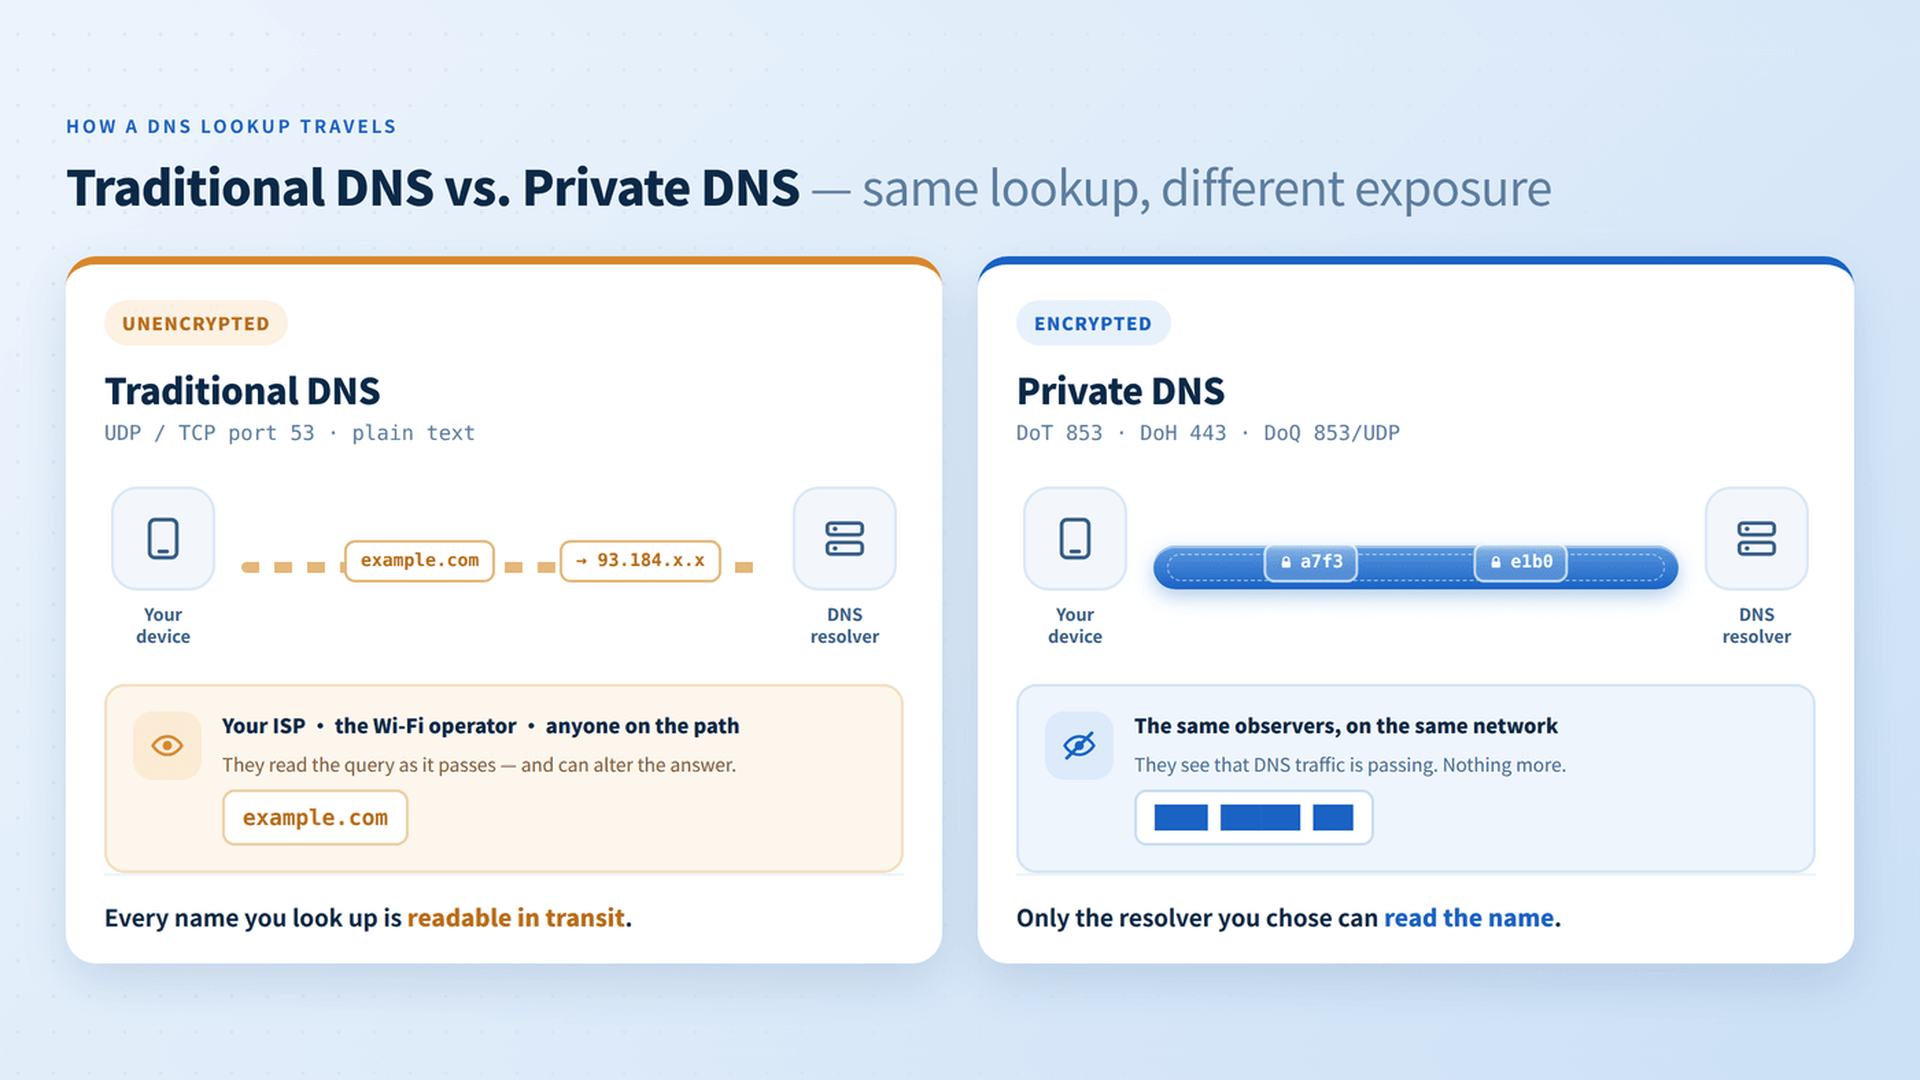
بشكل افتراضي، يعمل DNS التقليدي عبر المنفذ 53 باستخدام نقل غير مشفر ونص عادي. يخلق هذا التصميم القديم ثغرتين أمنيتين كبيرتين:
- المراقبة الشاملة: نظرًا لأن طلبات البحث تنتقل بنص عادي، يمكن لمزود خدمة الإنترنت (ISP) ومديري الشبكات والمتنصتين على الواي فاي العام تسجيل كل طلب نطاق تقوم به. وهذا يمكّن الأطراف الثالثة من تسجيل تاريخ تصفحك، وبناء ملفات تعريف سلوكية مفصلة، أو بيع بيانات نشاطك.
- تلاعب البيانات والتزوير: يفتقر DNS النص العادي إلى آليات المصادقة المدمجة. يمكن للمهاجمين على شبكتك المحلية أو على طول مسار النقل اعتراض طلبات DNS وتزوير الاستجابة – وهي عملية تعرف بتسمم ذاكرة التخزين المؤقت لـ DNS أو اختطاف DNS – مما يؤدي سراً إلى توجيهك إلى مواقع تصيد أو مواقع مصابة بالبرامج الضارة.
ما هو DNS الخاص وكيف يعمل؟
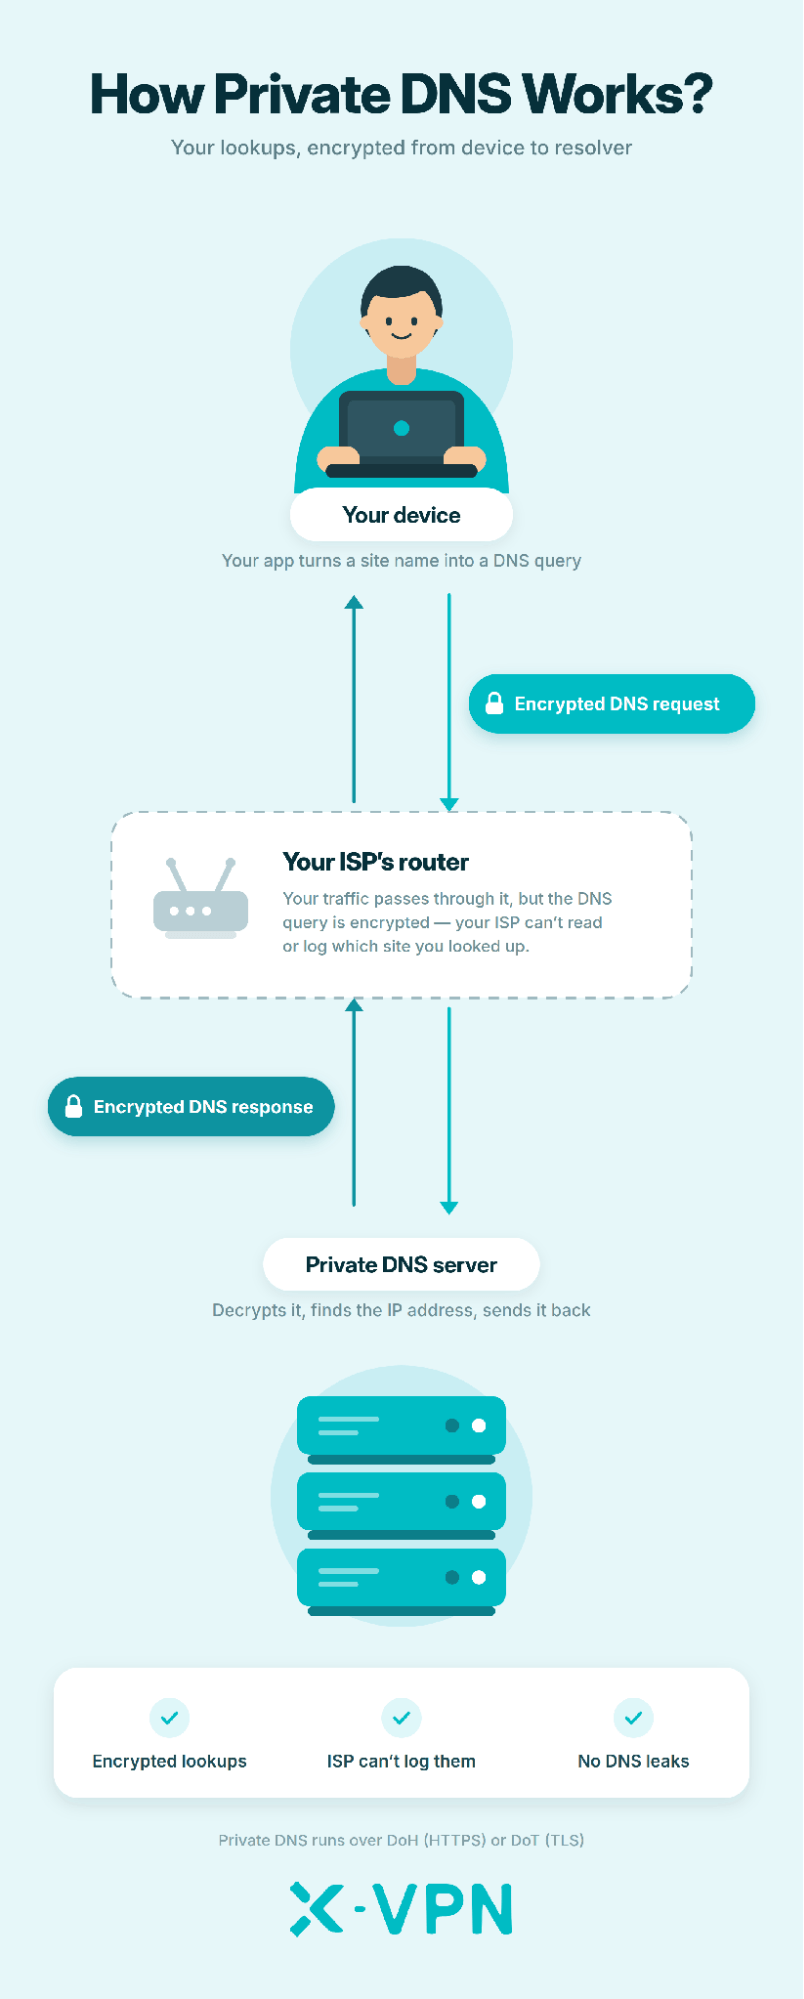
يعمل DNS الخاص على إصلاح ثغرات DNS التقليدي من خلال تغليف طلبات البحث داخل بروتوكولات النقل المشفرة protocols قبل مغادرتها جهازك. بدلاً من بث استفسارات النطاق بنص عادي عبر المنفذ 53، يقوم نظام التشغيل أو المتصفح الخاص بك بإنشاء نفق آمن ومشفر مباشرة إلى محلل DNS موثوق.
تحقق هذه العملية هدفين رئيسيين للأمان خلال مرحلة البحث عن العنوان:
- تشفير النقل: يقوم تشفير حمولة الاستعلام بتحويل أسماء النطاقات إلى نصوص مشفرة غير قابلة للقراءة. هذا يمنع المتنصتين على الواي فاي المحلي، ومديري الشبكات، ومزودي خدمة الإنترنت من رؤية أو تسجيل المواقع التي تبحث عنها.
- المصادقة التشفيرية: يقوم DNS الخاص بالتحقق من هوية المحلل باستخدام شهادات SSL/TLS. وهذا يضمن أن عنوان IP الذي يتم إرجاعه إلى جهازك يأتي من خادم موثوق ولم يتم اعتراضه أو تغييره أو تزويره على طول الطريق.
تحت الغطاء، “DNS الخاص” هو مصطلح شامل بدلاً من كونه تقنية واحدة. يعتمد على بروتوكولات مشفرة محددة – مثل DNS عبر TLS (DoT) وDNS عبر HTTPS (DoH) – كل منها يستخدم منافذ شبكة مختلفة وطبقات نقل لتأمين اتصالك.
ما لا يمكن أن تحميك منه DNS الخاصة
تنتهي حماية DNS الخاصة بمجرد أن يتلقى جهازك عنوان IP – إنها تؤمن البحث، وليس الاتصال الفعلي. لبناء توقعات واقعية، افهم هذه القيود الحرجة:
- عناوين IP المكشوفة: يقوم DNS الخاص بتشفير الاستعلام الأولي (“ما هو عنوان IP لـ example.com؟”). بمجرد الحصول على الإجابة، يرسل جهازك حزم الشبكة مباشرة إلى عنوان IP الوجهة، مما يسمح لمزود خدمة الإنترنت الخاص بك ومديري الشبكة برؤية الخادم الذي تتصل به.
- تسرب SNI النص العادي: حتى عند زيارة مواقع الويب HTTPS، يرسل متصفحك معلمة نصية عادية تُسمى إشارة اسم الخادم خلال عملية المصافحة TLS الأولية لتحديد اسم المضيف. وهذا يعني أن مزود خدمة الإنترنت الخاص بك لا يزال بإمكانه اعتراض اسم النطاق ما لم يتم دعم وتمكين Encrypted Client Hello (ECH، RFC 9849) عبر متصفحك، ومحلل DNS، والخادم المستهدف.
- محتوى الويب غير المحمي والتتبع غير المرتبط بنظام أسماء النطاقات: لا يقوم DNS الخاص بتشفير محتوى حركة مرور الويب الخاصة بك (التي تعتمد على HTTPS) أو الدفاع ضد أساليب التتبع غير المرتبطة بنظام أسماء النطاقات مثل ملفات تعريف الارتباط للتتبع، وبصمة المتصفح، والتتبع القائم على الحساب.

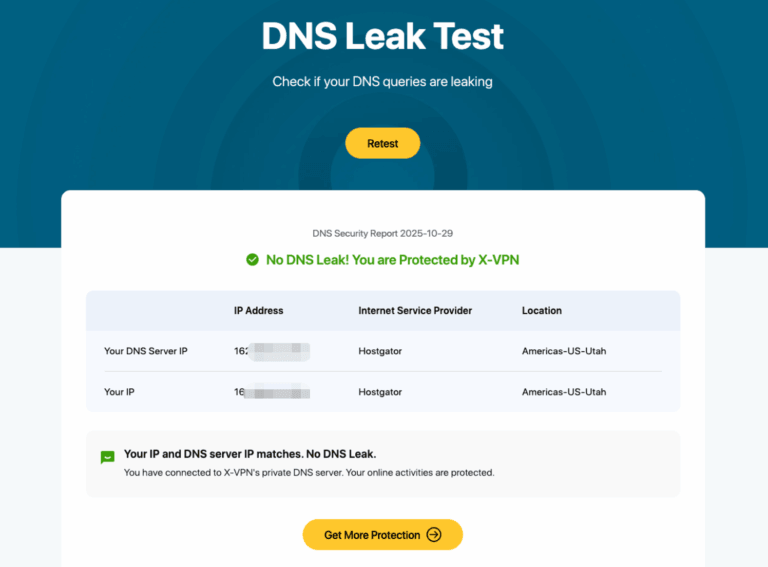
يعمل DNS الخاص على تشفير الوجهات التي تطلب الذهاب إليها، ولكن يمكن أن تكشف SNI النص العادي وعناوين IP الوجهة عن الأماكن التي تذهب إليها بالفعل. يمكنك تشغيل اختبار تسرب DNS مجانًا للتحقق مما إذا كانت إعدادات المتصفح والشبكة الحالية لديك تكشف عن استفساراتك.نصائح المحتوى
هل يحل DNS الخاص محل VPN؟
لا، DNS الخاص لا يحل محل VPN. بينما تعزز كلا الأداتين الخصوصية على الإنترنت، فإن DNS الخاص يقوم فقط بتشفير طلبات البحث عن النطاق، في حين يمكن أن يقوم VPN بتشفير جميع حركة مرور الشبكة لجهازك، وإخفاء عنوان IP الحقيقي الخاص بك، وإيقاف تسريبات IP.
متى يجب استخدام DNS خاص
- تصفح المنزل والمحمول اليومي: مثالي للاستخدام اليومي على الشبكات الموثوقة عندما تريد دفاعًا خفيف الوزن ومنخفض الكمون لمنع مزود خدمة الإنترنت الخاص بك من تسجيل استعلامات البحث وحماية ضد اختطاف DNS المحلي.
متى تستخدم VPN
- واي فاي عام غير موثوق: ضروري في المطارات أو المقاهي أو الفنادق لمنع المهاجمين على نفس الشبكة من التنصت على حركة مرور الويب غير المشفرة الخاصة بك أو اعتراض رؤوس SNI النص العادي.
- تحسين الاتصال بالشبكة: يسهل بث الفيديو بسلاسة، والوصول إلى الخدمات الخارجية المتوافقة، وتحسين جودة الاتصال تحت قيود الشبكة المحددة.
- خصوصية الشبكة: ضرورية عندما تحتاج إلى إخفاء عنوان IP الحقيقي الخاص بك، وإخفاء عناوين IP الوجهة من مزود خدمة الإنترنت الخاص بك، وتشفير جميع أنشطة الجهاز—بما في ذلك التطبيقات الخلفية وحركة المرور غير المتعلقة بالويب.
DNS الخاص مقابل X-VPN
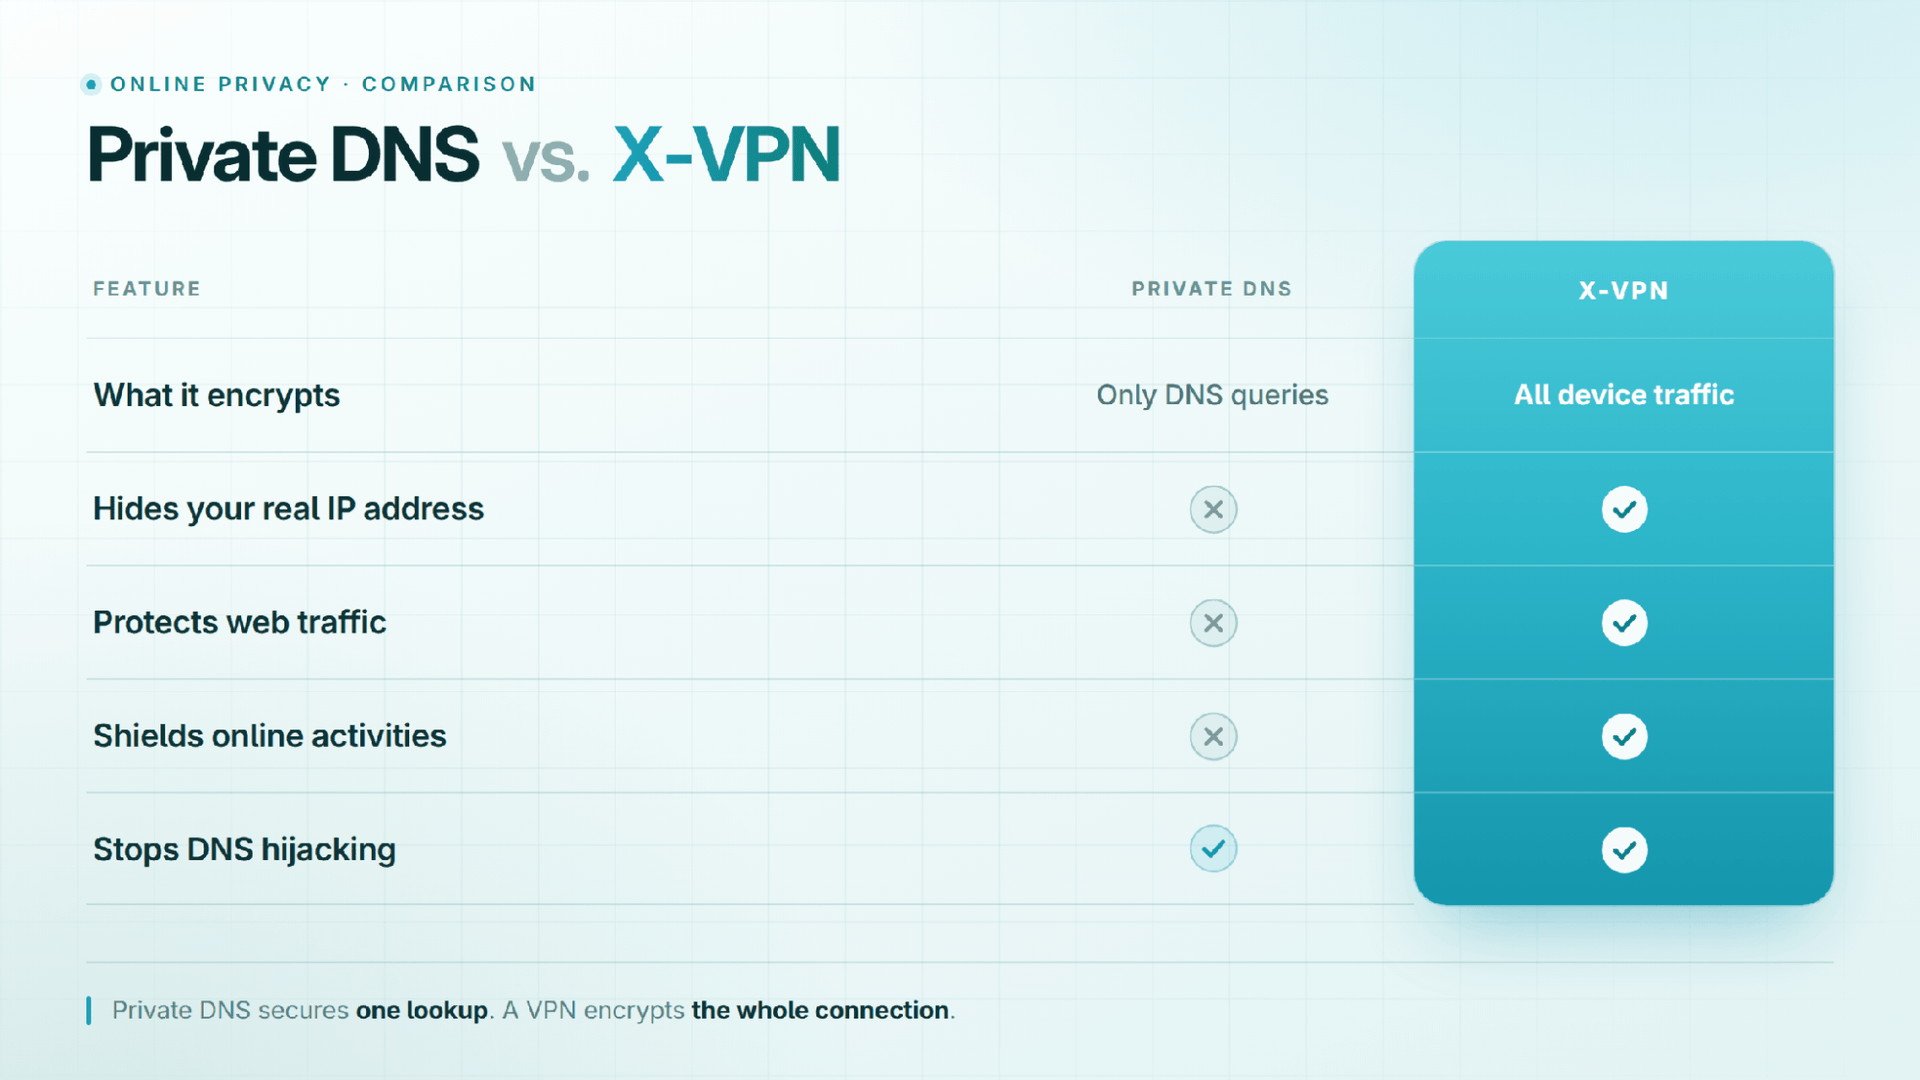
يوفر DNS الخاص قاعدة صلبة لتأمين استعلامات النطاق، لكنه يترك اتصالاتك الفعلية، وعناوين IP الوجهة، وبيانات التطبيقات مكشوفة بمجرد اكتمال الاستعلام. عندما تأخذك روتينك عبر الإنترنت إلى بيئات عالية المخاطر أو تتطلب وصولاً غير مقيد إلى المحتوى العالمي، فإن الاستعلامات المشفرة وحدها ليست كافية.
للحصول على تغطية رقمية كاملة، X-VPN يأخذ الأمور من حيث ترك Private DNS. من خلال لف اتصالك بالإنترنت في نفق مشفر، يقوم X-VPN بإخفاء عنوان IP الحقيقي الخاص بك وتحسين الاتصال بالمحتوى عبر المناطق.
استنتاج
يعد DNS الخاص أساسًا ضروريًا وبدون تكلفة لخصوصية الإنترنت اليومية، لكنه ليس حلاً سحريًا. من خلال تشفير استعلامات أسماء النطاقات، فإنه يمنع بشكل فعال مزودي خدمة الإنترنت والمتنصتين على الشبكة المحلية من تسجيل استعلاماتك عن النطاقات أو اختطاف استفساراتك. ومع ذلك، لأنه يترك عناوين IP الوجهة مرئية ولا يشفر حركة المرور العامة على الإنترنت، فإنه لا يمكنه توفير anonymity كاملة على الإنترنت.
لبناء استراتيجية خصوصية قوية حقًا، اعتبر DNS الخاص كطبقة أساسية بدلاً من أن تكون الحصن بالكامل. استخدمه يوميًا لتأمين اتصالاتك القياسية، وقم بتمكين Encrypted Client Hello (ECH) في متصفحك لسد ثغرة تسرب SNI، وفعّل VPN موثوقًا كلما احتجت إلى تشفير كامل لحركة المرور وإخفاء الموقع.
الأسئلة الشائعة
ما هو DNS الخاص، وماذا يفعل؟
إنه يقوم بتشفير طلبات بحث DNS التي يقوم بها جهازك، مما يمنع مزود خدمة الإنترنت (ISP) أو المتنصتين في الشبكة المحلية من رؤية أسماء النطاقات التي تستعلم عنها ويحمي النتائج من التلاعب أو الاختطاف.
هل يخفي DNS الخاص عنوان IP الخاص بي؟
لا. إنه يقوم فقط بتشفير عملية البحث عن عنوان IP. لا يمكنه إخفاء عنوان IP الحقيقي الذي يستخدمه جهازك للاتصال بالخادم المستهدف بعد ذلك. يجب عليك استخدام VPN لإخفاء عنوان IP الخاص بك.
هل يمكن أن يمنع DNS الخاص مزود خدمة الإنترنت الخاص بي تمامًا من رؤية المواقع التي أزورها؟
جزئيًا فقط. بينما يخفي عملية بحث DNS، لا يزال بإمكان مزود خدمة الإنترنت الخاص بك رؤية عنوان IP الوجهة الذي تتصل به. علاوة على ذلك، ما لم يكن Encrypted Client Hello (ECH) نشطًا على كل من متصفحك والخادم الوجهة، لا يزال بإمكان مزود خدمة الإنترنت الخاص بك اعتراض اسم النطاق عبر SNI نص عادي أثناء مصافحة TLS.
هل DNS الخاص هو نفسه VPN؟
لا. يقوم DNS الخاص بتشفير استعلامات نطاق DNS فقط، بينما يقوم VPN بتشفير جميع حركة المرور الشبكية التي تغادر جهازك ويخفي عنوان IP الحقيقي الخاص بك.
هل يجب أن أستخدم DNS خاص مع VPN؟
بشكل عام، لا. تقوم تطبيقات VPN المتميزة تلقائيًا بمعالجة وإعادة توجيه وتشفير جميع طلبات DNS داخل نفقها الآمن بشكل افتراضي، مما يجعل DNS الخاص على مستوى النظام غير ضروري.
كيف تتعامل VPNs مع DNS: بمجرد الاتصال، تتجاوز VPN موثوقة إعدادات نظام التشغيل الخاص بك لمعالجة استعلامات DNS مباشرة من خلال خوادم DNS الخاصة بها المشفرة، مما يمنع التتبع الخارجي وتسربات DNS.
لماذا تحدث النزاعات: يمكن أن يؤدي فرض اسم مضيف DNS خاص تابع لجهة خارجية يدويًا أثناء تشغيل VPN إلى تعارض مع برامج تشغيل TAP/TUN الخاصة بـ VPN. يمكن أن يتسبب ذلك في انقطاع الاتصال بالشبكة أو إجبار حركة مرور DNS عن غير قصد خارج النفق المشفر (مما يتسبب في تسربات DNS).
أفضل ممارسة: اعتمد على حماية DNS المدمجة في VPN الخاص بك عند الاتصال. استخدم DNS الخاص كدفاع أساسي أول فقط عندما لا تقوم بتشغيل VPN.
هل يؤخر DNS الخاص اتصالي؟
بصعوبة. عادةً ما تكون تكلفة التشفير غير ملحوظة. إذا اخترت محلل قريب وعالي الأداء (مثل Cloudflare أو Quad9)، فقد تشعر أن سرعات الحل أسرع حتى من DNS الافتراضي لمزود خدمة الإنترنت الخاص بك.
هل من الآمن ترك DNS الخاص مفعلًا طوال الوقت؟
نعم، مع استثناء واحد. في شبكات الواي فاي العامة (مثل تلك الموجودة في المطارات أو الفنادق)، يمكن أن تمنع إعدادات DNS الخاصة الصارمة صفحات تسجيل الدخول الخاصة بالبورتال الأسير من التحميل. في تلك الحالات، قم بتعطيل DNS الخاص مؤقتًا لتسجيل الدخول، ثم قم بتشغيله مرة أخرى.
ما اسم المضيف الذي أستخدمه لـ Private DNS على Android؟
أدخل اسم المضيف لمحلل مشفر (ليس عنوان IP). على سبيل المثال: one.one.one.one لـ Cloudflare، أو dns.quad9.net لـ Quad9.