
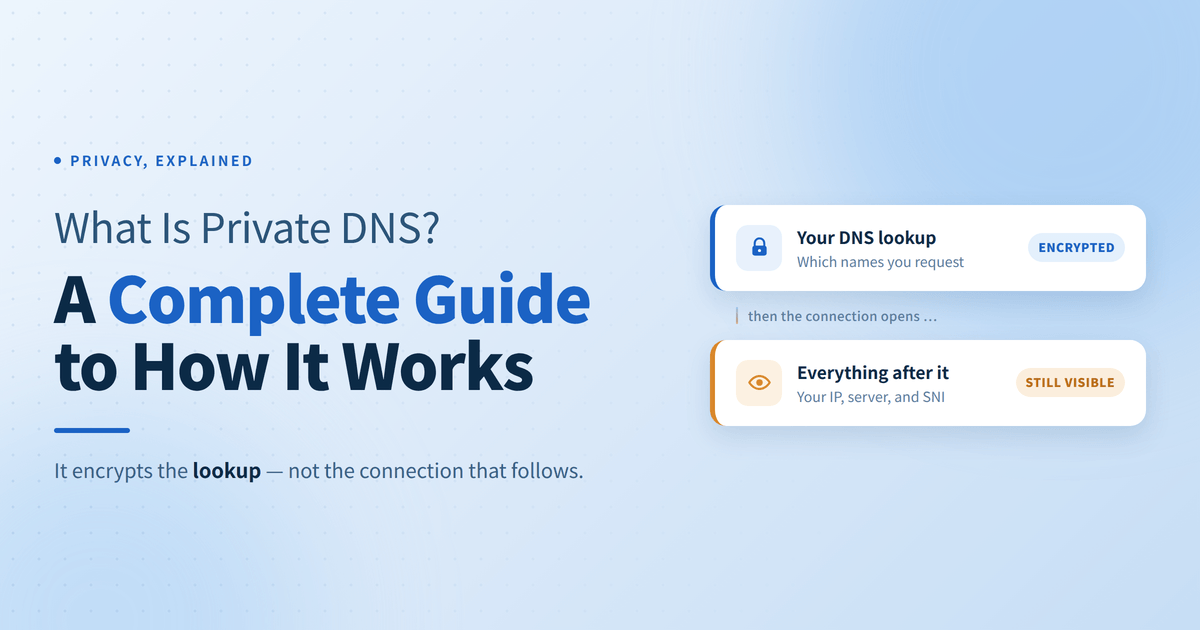
Каждый раз, когда вы загружаете веб-сайт, ваше устройство переводит этот удобный для человека домен в числовой IP-адрес. Традиционная DNS выполняет этот поиск в открытом виде, exposing вашу историю просмотров провайдерам интернет-услуг, операторам общественного Wi-Fi и сетевым шпионкам. Частная DNS устраняет этот пробел в безопасности, шифруя ваши запросы на поиск перед их отправкой с вашего устройства, что затрудняет третьим лицам мониторинг ваших запросов или перенаправление вас на поддельные сайты.
Хотя Private DNS обеспечивает быструю, бесплатную поддержку вашей базовой конфиденциальности, он защищает фазу поиска адресов, а не ваш фактический веб-трафик. Этот гид объясняет, как работает Private DNS, сравнивает его основные протоколы и уточняет его точные границы безопасности, чтобы помочь вам разработать более умную стратегию конфиденциальности.
Table of Contents
Что такое DNS?
DNS функционирует как адресная книга интернета. Поскольку сетевая инфраструктура полностью зависит от числовых IP-адресов (таких как 192.0.2.1) для маршрутизации трафика, люди используют запоминающиеся доменные имена вместо этого. Каждый раз, когда вы вводите URL, ваше устройство отправляет запрос к DNS-резолверу, чтобы перевести это удобное для человека доменное имя в соответствующий IP-адрес. Только после получения этого IP-адреса ваше устройство может установить соединение с хост-сервером.
Структурные недостатки традиционного DNS
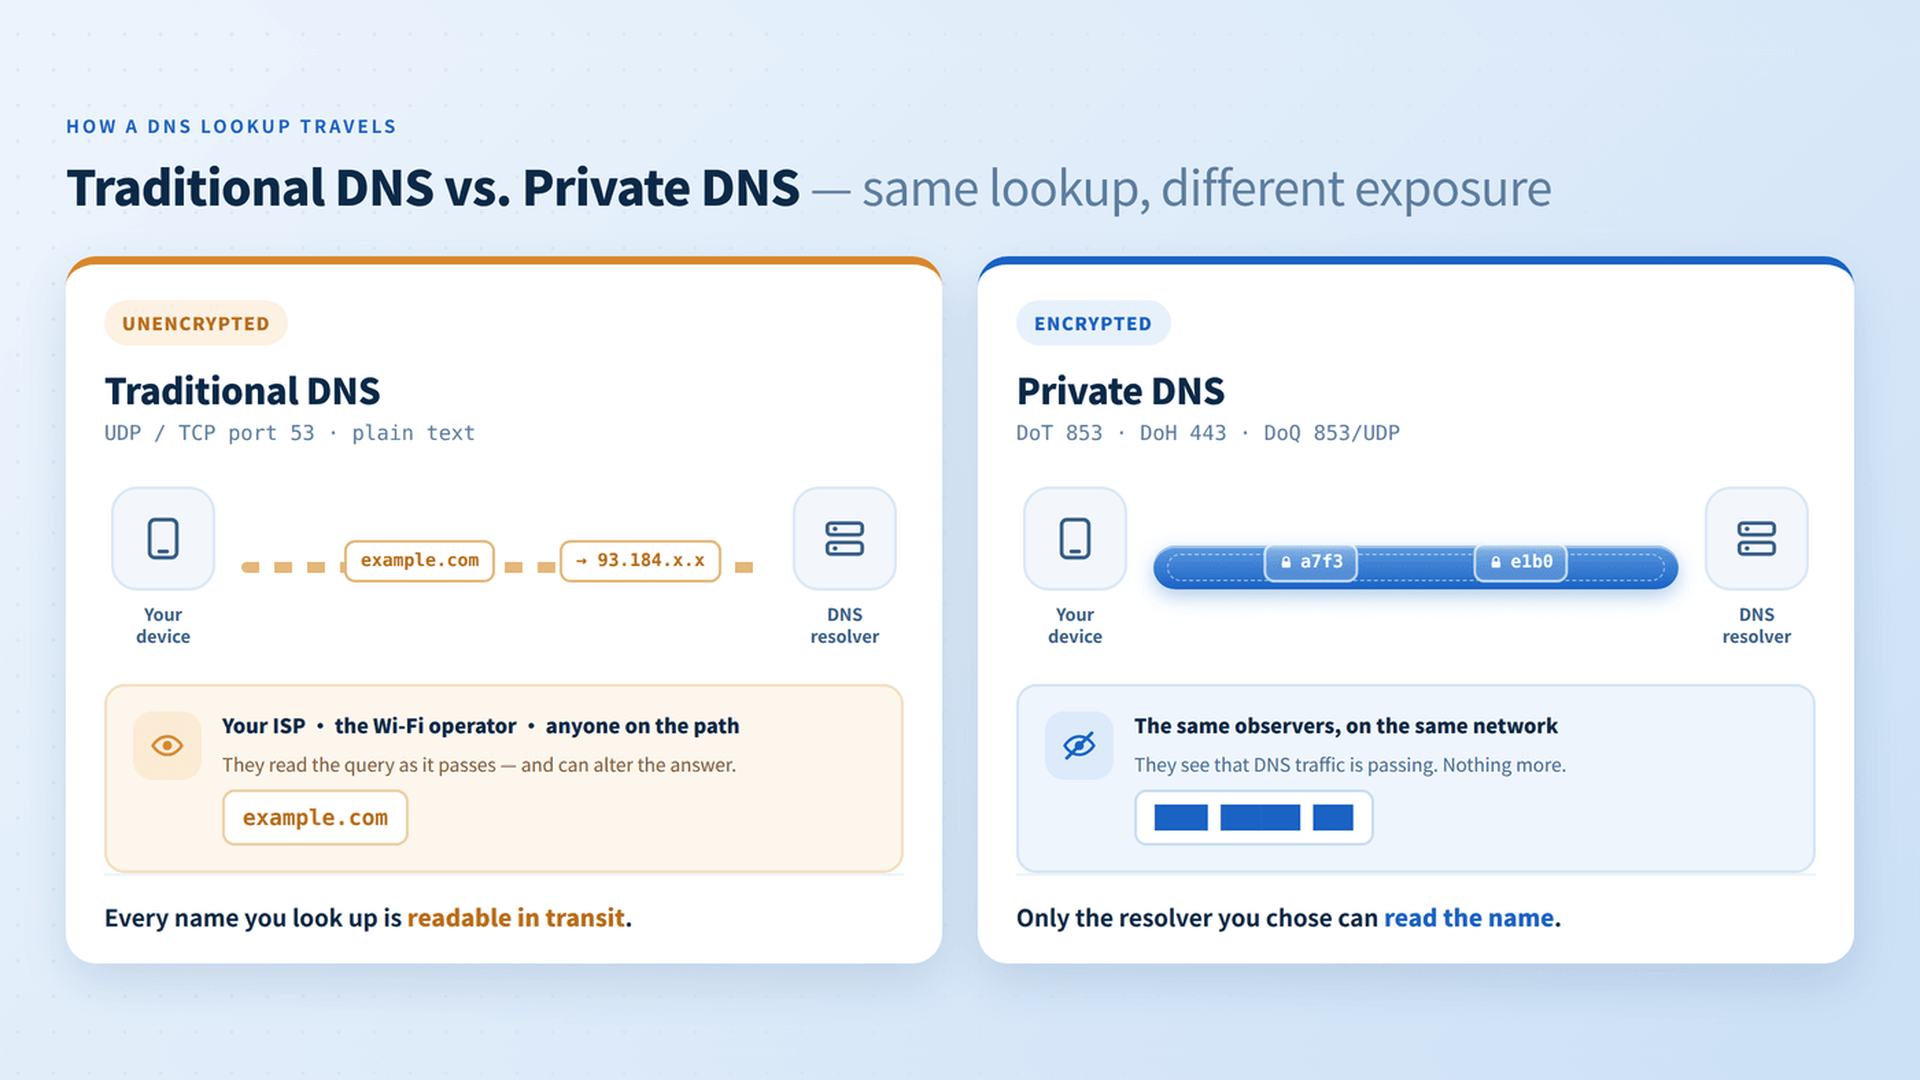
По умолчанию традиционный DNS работает через порт 53, используя нешифрованные текстовые передачи. Этот устаревший дизайн создает две значительные уязвимости в безопасности:
- Повсеместное наблюдение: Поскольку запросы на поиск передаются в открытом виде, ваш интернет-провайдер (ISP), сетевые администраторы и шпионы на общественном Wi-Fi могут записывать каждый запрос домена, который вы делаете. Это позволяет третьим лицам фиксировать вашу историю просмотров, составлять подробные поведенческие профили или продавать ваши данные о деятельности.
- Подделка данных и спуфинг: Обычный DNS без шифрования не имеет встроенных механизмов аутентификации. Злоумышленники в вашей локальной сети или на транзитном маршруте могут перехватывать DNS-запросы и подделывать ответы — процесс, известный как отравление кэша DNS или захват DNS — тайно перенаправляя вас на фишинговые или зараженные вредоносным ПО веб-сайты.
Что такое частный DNS и как он работает?
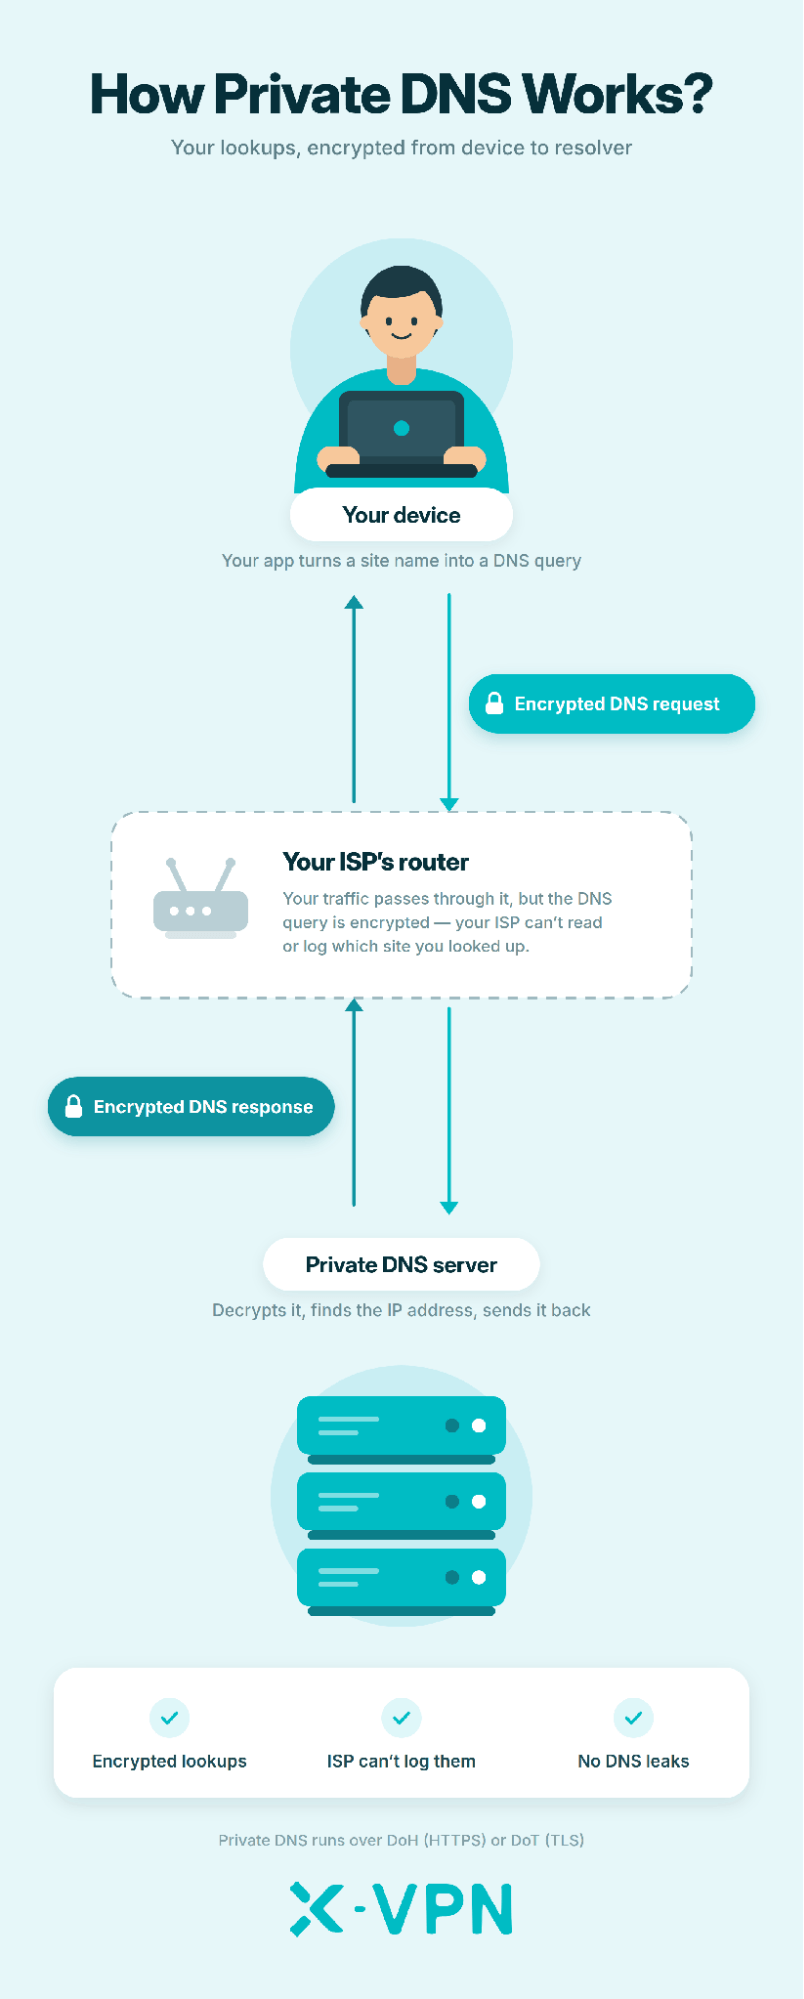
Частный DNS устраняет уязвимости традиционного DNS, оборачивая запросы на поиск в зашифрованные транспортные протоколы перед тем, как они покинут ваше устройство. Вместо того чтобы передавать запросы доменов в открытом виде через порт 53, ваша операционная система или браузер устанавливает безопасный, зашифрованный туннель непосредственно к доверенному DNS-резолверу.
Этот процесс достигает двух основных целей безопасности на этапе поиска адреса:
- Шифрование в транзите: Шифрование полезной нагрузки запроса преобразует доменные имена в нечитаемый шифротекст. Это предотвращает перехват локальными Wi-Fi, сетевыми администраторами и интернет-провайдерами просмотра или регистрации того, какие веб-сайты вы ищете.
- Криптографическая аутентификация: Частный DNS проверяет личность резолвера с помощью сертификатов SSL/TLS. Это гарантирует, что IP-адрес, возвращаемый вашему устройству, поступает от аутентифицированного сервера и не был перехвачен, изменен или подделан по пути.
Под капотом «Частный DNS» является обобщающим термином, а не одной технологией. Он основывается на специфических зашифрованных протоколах — таких как DNS через TLS (DoT) и DNS через HTTPS (DoH) — каждый из которых использует разные сетевые порты и транспортные уровни для обеспечения вашей безопасности соединения.
Что не может защитить вас частный DNS
Защита частного DNS заканчивается в момент, когда ваше устройство получает IP-адрес — она защищает запрос, а не фактическое соединение. Чтобы сформировать реалистичные ожидания, поймите эти критические ограничения:
- Открытые IP-адреса назначения: Частный DNS шифрует начальный запрос («Какой IP для example.com?»). После получения ответа ваше устройство отправляет сетевые пакеты непосредственно на этот IP-адрес назначения, позволяя вашему интернет-провайдеру и администраторам сети видеть, с каким сервером вы связываетесь.
- Утечка SNI в открытом виде: Даже при посещении HTTPS-сайтов ваш браузер отправляет параметр в открытом виде, называемый Server Name Indication, во время начального TLS-рукопожатия для указания имени хоста. Это означает, что ваш интернет-провайдер все равно может перехватить доменное имя, если Encrypted Client Hello (ECH, RFC 9849) не поддерживается и не включен в вашем браузере, DNS-резолвере и целевом сервере.
- Незащищенный веб-контент и отслеживание вне DNS: Частный DNS не шифрует содержимое вашего веб-трафика (который зависит от HTTPS) и не защищает от векторов отслеживания вне DNS, таких как отслеживающие куки, отпечатки браузера и отслеживание на основе учетных записей.

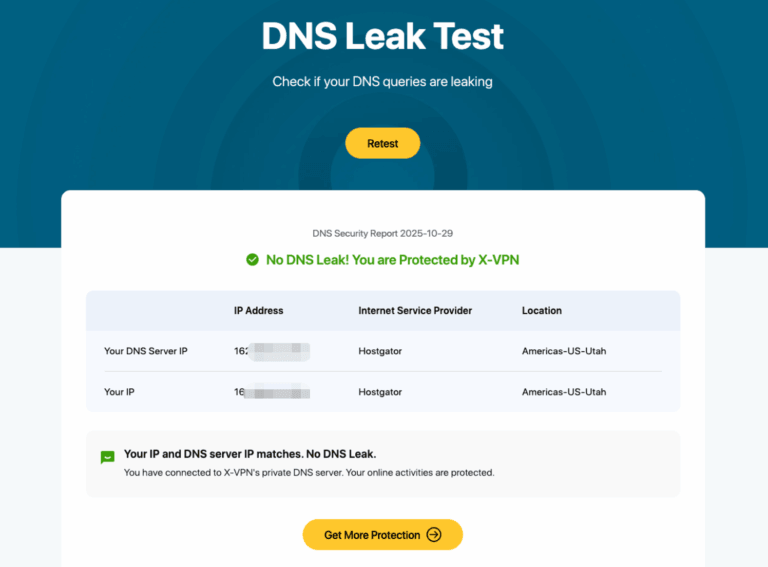
Частный DNS шифрует, куда вы хотите пойти, но открытый текст SNI и IP-адреса назначения все еще могут раскрыть, куда вы на самом деле идете. Вы можете мгновенно запустить бесплатный Тест на утечку DNS, чтобы проверить, не раскрывают ли ваши текущие настройки браузера и сети ваши запросы.Tips Content
Заменяет ли частный DNS VPN?
Нет, Private DNS не заменяет VPN. Хотя оба инструмента улучшают онлайн-приватность, Private DNS только шифрует ваши запросы на поиск доменов, в то время как VPN может шифровать весь сетевой трафик вашего устройства, скрывать ваш реальный IP и предотвращать утечки IP.
Когда использовать частный DNS
- Ежедневный домашний и мобильный просмотр: Идеально подходит для повседневного использования в надежных сетях, когда вам нужна защита с низкой задержкой и легким весом, чтобы остановить вашего интернет-провайдера от записи поисковых запросов и защитить от локального захвата DNS.
Когда использовать VPN
- Ненадежный общественный Wi-Fi: Важно в аэропортах, кафе или отелях, чтобы предотвратить атаки со стороны пользователей той же сети, которые могут перехватывать ваш нешифрованный веб-трафик или перехватывать заголовки SNI в открытом виде.
- Оптимизация сетевого подключения: Обеспечивает плавную потоковую передачу видео, доступ к соответствующим зарубежным услугам и улучшенное качество соединения при определенных сетевых ограничениях.
- Сетевая конфиденциальность: Необходима, когда вам нужно скрыть свой реальный IP-адрес, скрыть IP-адреса назначения от вашего интернет-провайдера и зашифровать всю активность устройства, включая фоновые приложения и не веб-трафик.
Частный DNS против X-VPN
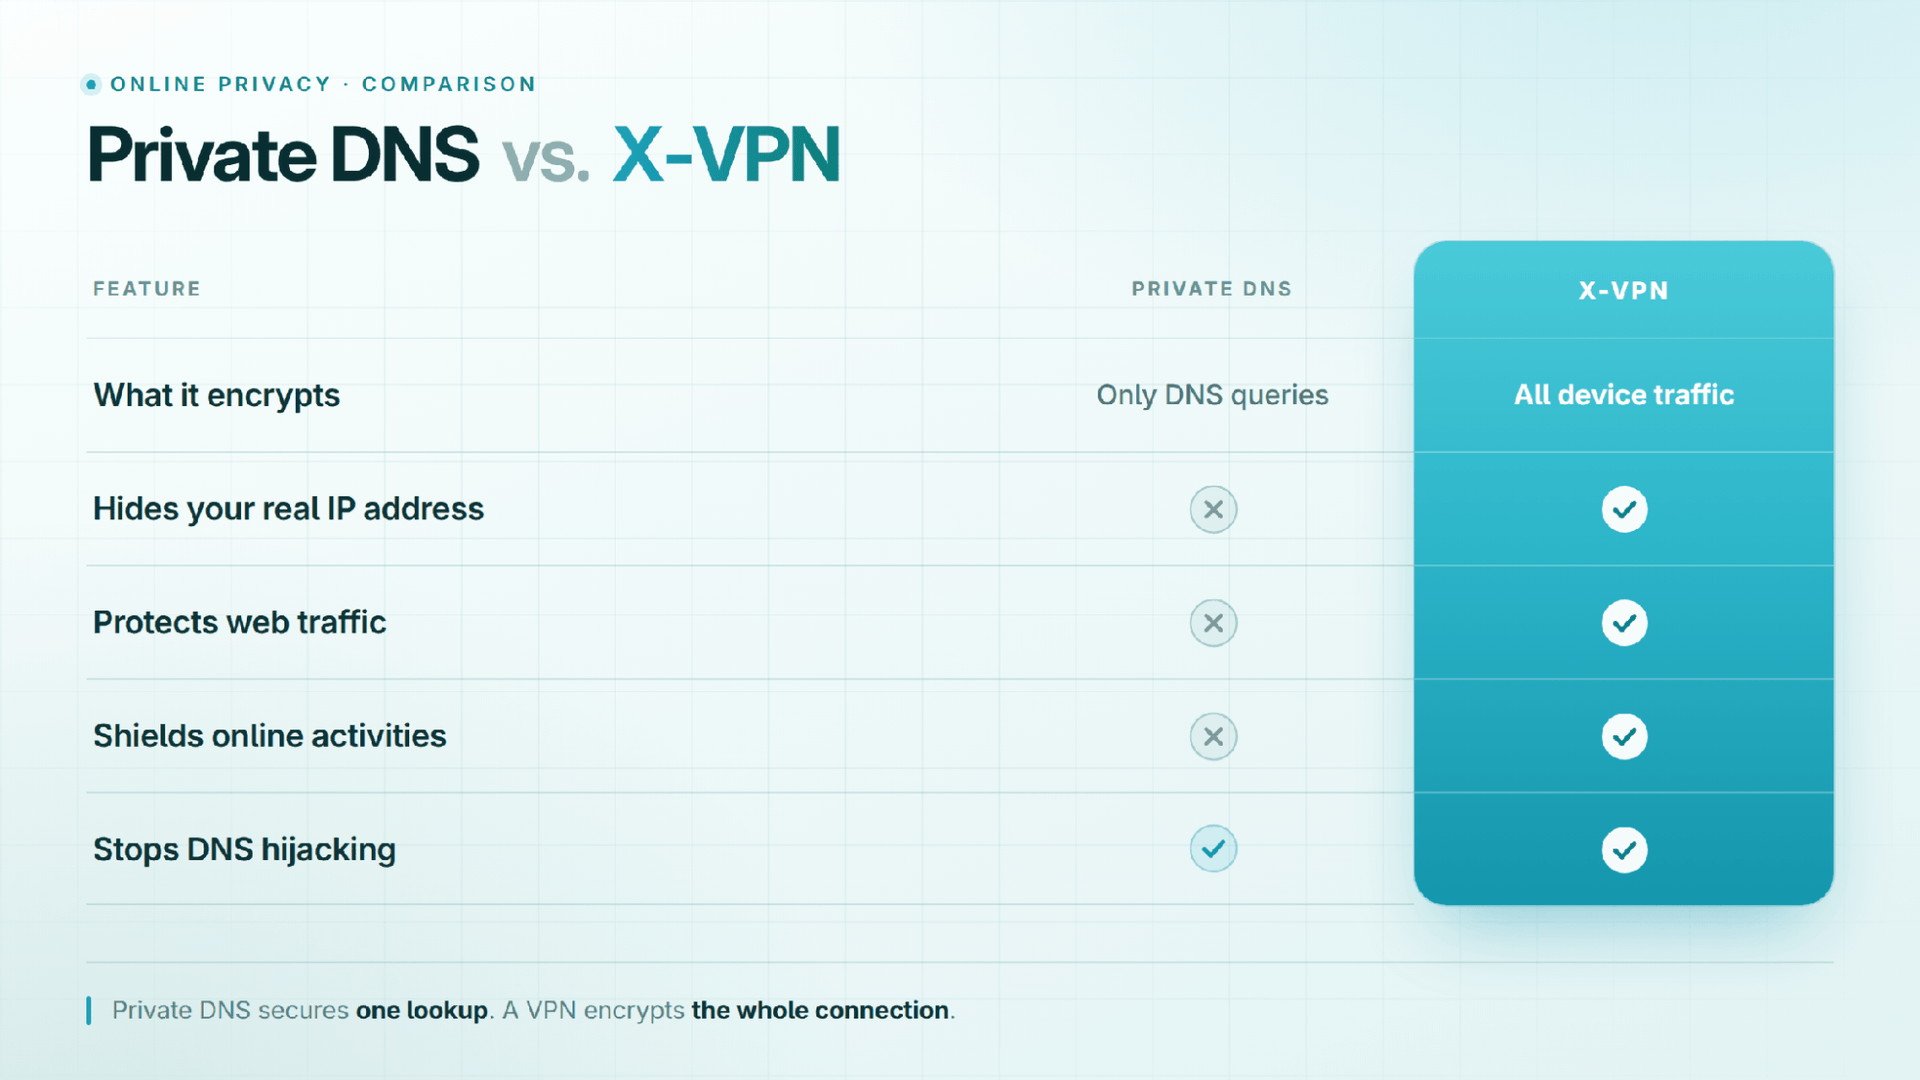
Частный DNS обеспечивает надежную основу для защиты запросов доменов, но он оставляет ваши реальные соединения, IP-адреса назначения и данные приложений открытыми после завершения запроса. Когда ваша онлайн-рутина приводит вас в высокорисковые среды или требует неограниченного доступа к глобальному контенту, зашифрованных запросов недостаточно.
Для полного цифрового покрытия, X-VPN продолжает там, где заканчивается Private DNS. Обернув ваше интернет-соединение в зашифрованный туннель, X-VPN скрывает ваш реальный IP-адрес и улучшает кросс-региональную связь с контентом.
Заключение
Частный DNS является важной, беззатратной основой для повседневной интернет-приватности, но это не панацея. Шифруя запросы доменных имен, он эффективно предотвращает возможность провайдеров интернет-услуг и местных сетевых шпионов регистрировать ваши запросы доменных имен или перехватывать ваши запросы. Однако, поскольку он оставляет видимыми IP-адреса назначения и не шифрует общий интернет-трафик, он не может обеспечить полную анонимность в сети.
Чтобы построить по-настоящему устойчивую стратегию конфиденциальности, рассматривайте Private DNS как основополагающий слой, а не как всю крепость. Используйте его ежедневно для защиты ваших стандартных соединений, включите Encrypted Client Hello (ECH) в вашем браузере, чтобы закрыть уязвимость утечки SNI, и активируйте надежный VPN всякий раз, когда вам требуется полное шифрование трафика и маскировка местоположения.
Часто задаваемые вопросы
Что такое Private DNS и что он делает?
Он шифрует запросы на поиск DNS, отправляемые вашим устройством, предотвращая возможность просмотра доменных имен, которые вы запрашиваете, вашим интернет-провайдером (ISP) или местными сетевыми шпионами, а также защищая результаты от подделки или захвата.
Скрывает ли Private DNS мой IP-адрес?
Нет. Он только шифрует процесс поиска IP-адреса. Он не может скрыть реальный IP-адрес, который ваше устройство использует для подключения к целевому серверу впоследствии. Вы должны использовать VPN, чтобы скрыть свой IP-адрес.
Может ли частный DNS полностью остановить моего интернет-провайдера от того, чтобы видеть, какие сайты я посещаю?
Только частично. Хотя это скрывает процесс поиска DNS, ваш интернет-провайдер все равно может видеть IP-адрес назначения, к которому вы подключаетесь. Более того, если Encrypted Client Hello (ECH) не активен как в вашем браузере, так и на сервере назначения, ваш интернет-провайдер все равно может перехватить доменное имя через открытый текст SNI во время TLS-рукопожатия.
Является ли частный DNS тем же самым, что и VPN?
Нет. Частный DNS шифрует только запросы DNS доменов, в то время как VPN шифрует весь сетевой трафик, покидающий ваше устройство, и маскирует ваш реальный IP-адрес.
Следует ли мне использовать частный DNS вместе с VPN?
В общем, нет. Премиум-приложения VPN автоматически обрабатывают, перенаправляют и шифруют все DNS-запросы внутри своего защищенного туннеля по умолчанию, что делает системный Private DNS избыточным.
Как VPN обрабатывают DNS: После подключения надежный VPN переопределяет настройки вашей ОС, чтобы обрабатывать DNS-запросы напрямую через свои частные, зашифрованные DNS-серверы, предотвращая внешнее отслеживание и утечки DNS.
Почему возникают конфликты: Принудительное использование имени хоста стороннего Private DNS во время работы VPN может конфликтовать с драйверами TAP/TUN VPN. Это может привести к сбоям в сетевом подключении или непреднамеренно вынудить DNS-трафик выйти за пределы зашифрованного туннеля (вызывая утечки DNS).
Лучшие практики: Полагайтесь на встроенную защиту DNS вашего VPN при подключении. Используйте Private DNS в качестве вашей основной базовой защиты только тогда, когда вы не используете VPN.
Замедляет ли частный DNS мое соединение?
Едва ли. Нагрузка от шифрования обычно незначительна. Если вы выберете ближайший высокопроизводительный резолвер (например, Cloudflare или Quad9), скорость разрешения может даже показаться быстрее, чем у стандартного DNS вашего провайдера.
Безопасно ли оставлять Частный DNS включенным все время?
Да, с одним исключением. В общественных сетях Wi-Fi (таких как в аэропортах или отелях) строгие настройки Private DNS могут блокировать загрузку страниц входа в каптивный портал. В таких случаях временно отключите Private DNS, чтобы войти в систему, а затем снова включите его.
Какое имя хоста я должен использовать для частного DNS на Android?
Введите имя хоста зашифрованного резолвера (не IP-адрес). Например: one.one.one.one для Cloudflare или dns.quad9.net для Quad9.