
Jedes Mal, wenn Sie eine Website laden, übersetzt Ihr Gerät diese benutzerfreundliche Domain in eine numerische IP-Adresse. Traditionelles DNS führt diese Abfrage im Klartext durch, wodurch Ihre Browserverlaufsdaten für ISPs, öffentliche WLAN-Betreiber und Netzwerklauscher sichtbar werden. Privates DNS behebt diese Sicherheitslücke, indem es Ihre Abfrageanfragen verschlüsselt, bevor sie Ihr Gerät verlassen, was es Dritten erschwert, Ihre Anfragen zu überwachen oder Sie auf gefälschte Seiten umzuleiten.
Während Private DNS einen schnellen, kostenfreien Schub für Ihre grundlegende Privatsphäre bietet, sichert es die Adressabfrage-Phase und nicht Ihren tatsächlichen Webverkehr. Dieser Leitfaden erklärt, wie Private DNS im Hintergrund funktioniert, vergleicht seine Kernprotokolle und klärt seine genauen Sicherheitsgrenzen, um Ihnen zu helfen, eine intelligentere Datenschutzstrategie zu entwickeln.
Table of Contents
Was ist DNS?
DNS fungiert als das Adressbuch des Internets. Da die Netzwerkstruktur vollständig auf numerischen IP-Adressen (wie 192.0.2.1) basiert, um den Datenverkehr zu leiten, verwenden Menschen stattdessen einprägsame Domainnamen. Jedes Mal, wenn Sie eine URL eingeben, sendet Ihr Gerät eine Anfrage an einen DNS-Resolver, um diese benutzerfreundliche Domain in die entsprechende IP-Adresse zu übersetzen. Erst nachdem diese IP-Adresse erhalten wurde, kann Ihr Gerät eine Verbindung zum Host-Server herstellen.
Die strukturellen Mängel des traditionellen DNS
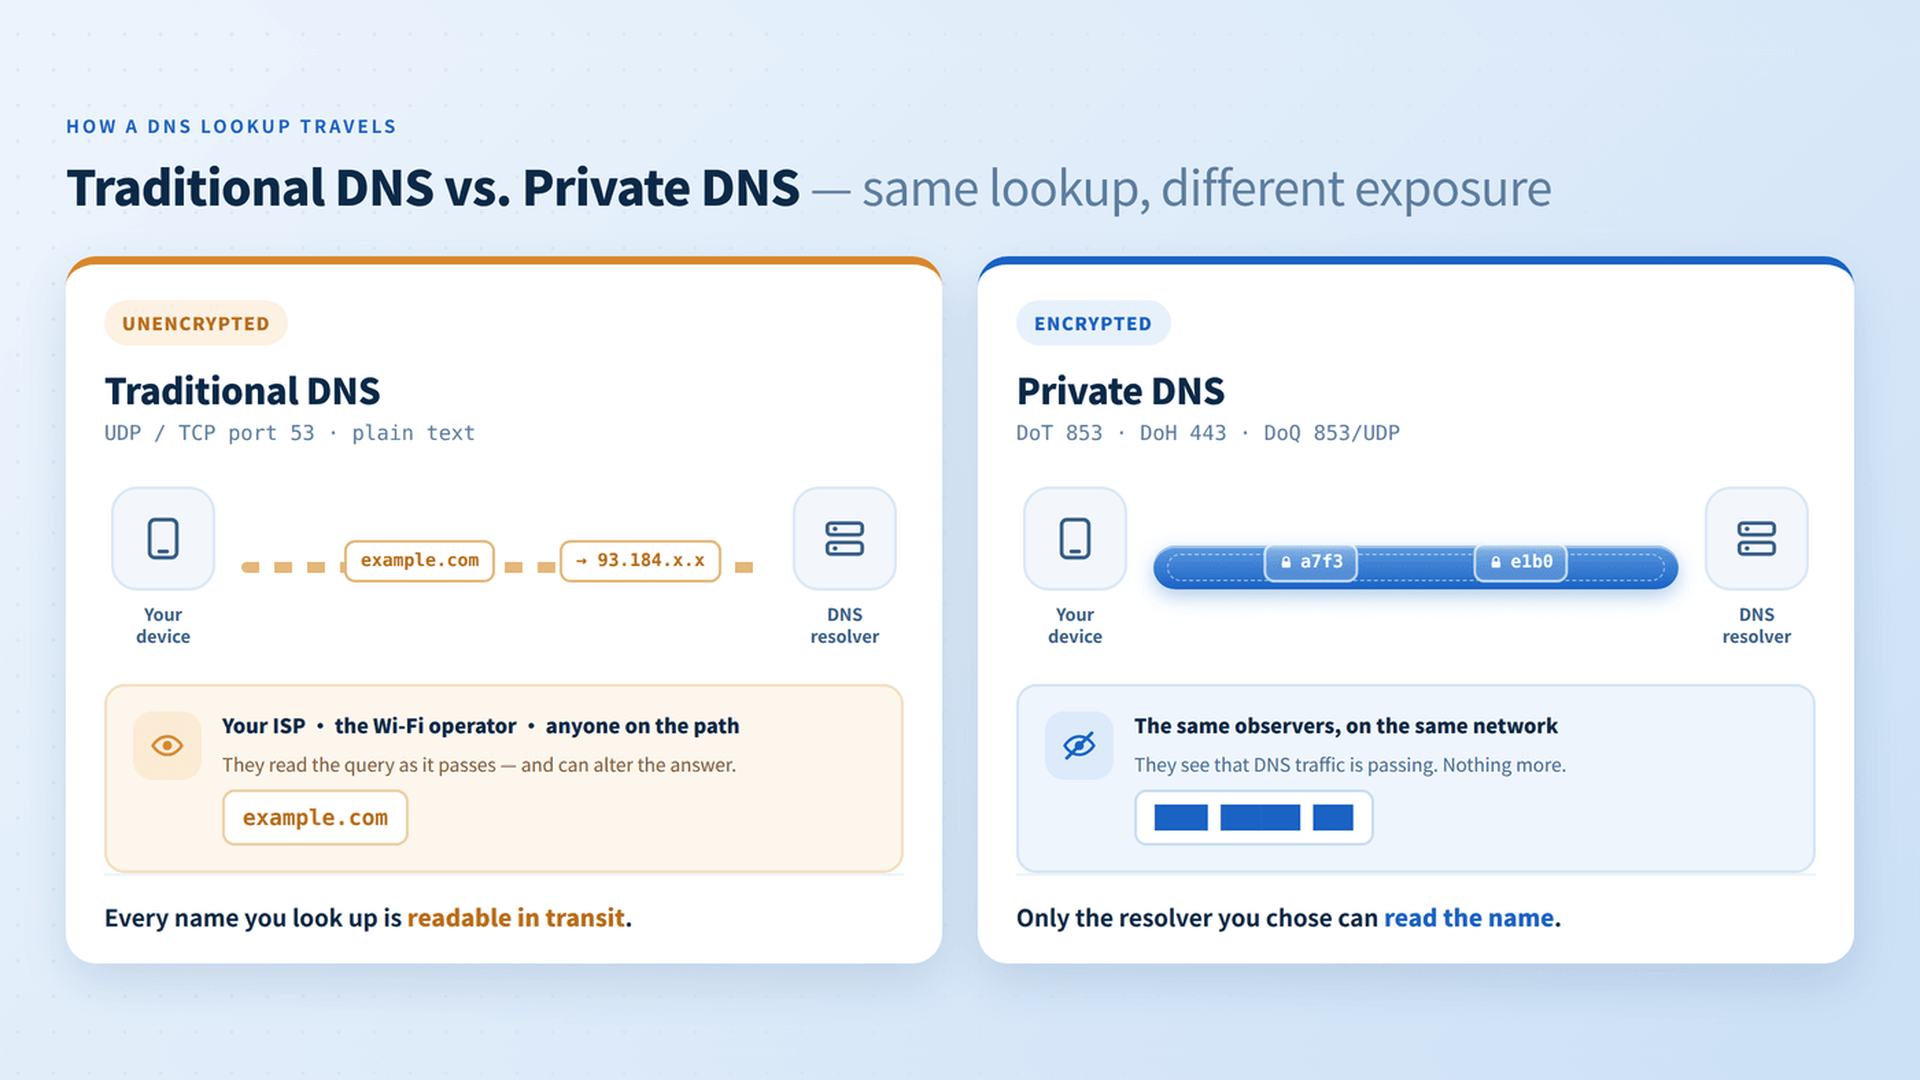
Standardmäßig arbeitet traditionelles DNS über Port 53 mit unverschlüsselten, im Klartext übertragenen Daten. Dieses veraltete Design schafft zwei wesentliche Sicherheitsanfälligkeiten:
- Allgegenwärtige Überwachung: Da Abfrageanfragen im Klartext übertragen werden, können Ihr Internetdienstanbieter (ISP), Netzwerkadministratoren und Lauschangreifer in öffentlichen WLANs jede von Ihnen getätigte Domainanfrage aufzeichnen. Dies ermöglicht Dritten, Ihren Browserverlauf zu protokollieren, detaillierte Verhaltensprofile zu erstellen oder Ihre Aktivitätsdaten zu verkaufen.
- Datenmanipulation und Spoofing: Klartext-DNS verfügt nicht über integrierte Authentifizierungsmechanismen. Angreifer in Ihrem lokalen Netzwerk oder entlang der Übertragungsroute können DNS-Anfragen abfangen und die Antwort fälschen – ein Prozess, der als DNS-Cache-Vergiftung oder DNS-Entführung bekannt ist – und Sie heimlich auf Phishing- oder mit Malware infizierte Websites umleiten.
Was ist privates DNS und wie funktioniert es?
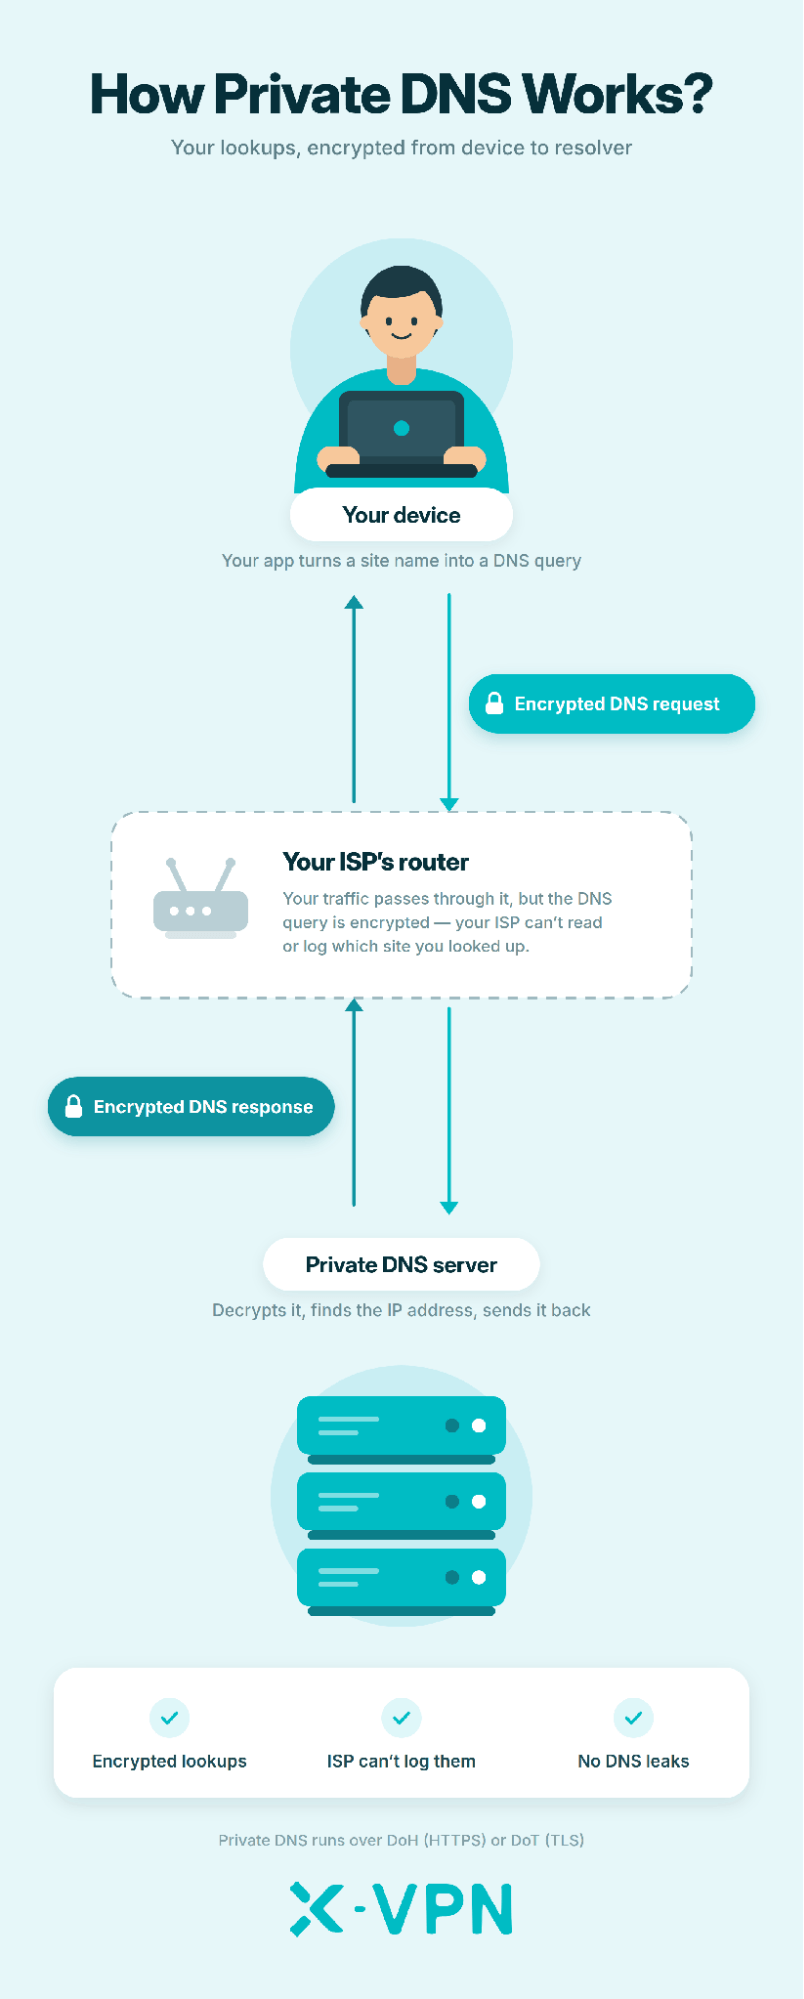
Private DNS behebt die Schwachstellen des traditionellen DNS, indem es Abfrageanfragen in verschlüsselten Transport-Protokollen verpackt, bevor sie Ihr Gerät verlassen. Anstatt Domainabfragen im Klartext über Port 53 zu senden, stellt Ihr Betriebssystem oder Browser einen sicheren, verschlüsselten Tunnel direkt zu einem vertrauenswürdigen DNS-Resolver her.
Dieser Prozess erreicht zwei primäre Sicherheitsziele während der Adresssuche-Phase:
- Transit-Verschlüsselung: Die Verschlüsselung der Abfragepayloads wandelt Domainnamen in unlesbare Chiffretexte um. Dies verhindert, dass lokale Wi-Fi-Abhörer, Netzwerkadministratoren und ISPs sehen oder protokollieren, welche Websites Sie aufrufen.
- Kryptografische Authentifizierung: Privates DNS validiert die Identität des Resolvers mithilfe von SSL/TLS-Zertifikaten. Dies garantiert, dass die IP-Adresse, die an Ihr Gerät zurückgegeben wird, von einem authentifizierten Server stammt und auf dem Weg nicht abgefangen, verändert oder gefälscht wurde.
Unter der Haube ist „Private DNS“ ein Überbegriff und keine einzelne Technologie. Es basiert auf spezifischen verschlüsselten Protokollen – wie DNS über TLS (DoT) und DNS über HTTPS (DoH) – die jeweils unterschiedliche Netzwerkports und Transportebenen nutzen, um Ihre Verbindung zu sichern.
Was Private DNS Sie nicht schützen kann
Der Schutz durch Private DNS endet in dem Moment, in dem Ihr Gerät eine IP-Adresse erhält – es sichert die Abfrage, nicht die tatsächliche Verbindung. Um realistische Erwartungen zu schaffen, verstehen Sie diese kritischen Einschränkungen:
- Exposed Destination IPs: Private DNS verschlüsselt die ursprüngliche Anfrage („Was ist die IP für example.com?“). Sobald die Antwort vorliegt, sendet Ihr Gerät Netzwerkpakete direkt an diese Ziel-IP, wodurch Ihr ISP und Netzwerkadministratoren sehen können, mit welchem Server Sie Kontakt aufnehmen.
- Plain Text SNI Leakage: Selbst beim Besuch von HTTPS-Websites sendet Ihr Browser während des initialen TLS-Handshakes einen Klartextparameter namens Server Name Indication, um den Hostnamen anzugeben. Das bedeutet, dass Ihr ISP den Domainnamen weiterhin abfangen kann, es sei denn, Encrypted Client Hello (ECH, RFC 9849) wird unterstützt und ist in Ihrem Browser, dem DNS-Resolver und dem Zielserver aktiviert.
- Ungeschützte Webinhalte & Nicht-DNS-Tracking: Privates DNS verschlüsselt nicht den Inhalt Ihres Webverkehrs (der auf HTTPS angewiesen ist) und schützt nicht vor Nicht-DNS-Tracking-Vektoren wie Tracking-Cookies, Browser-Fingerprinting und kontobasiertem Tracking.

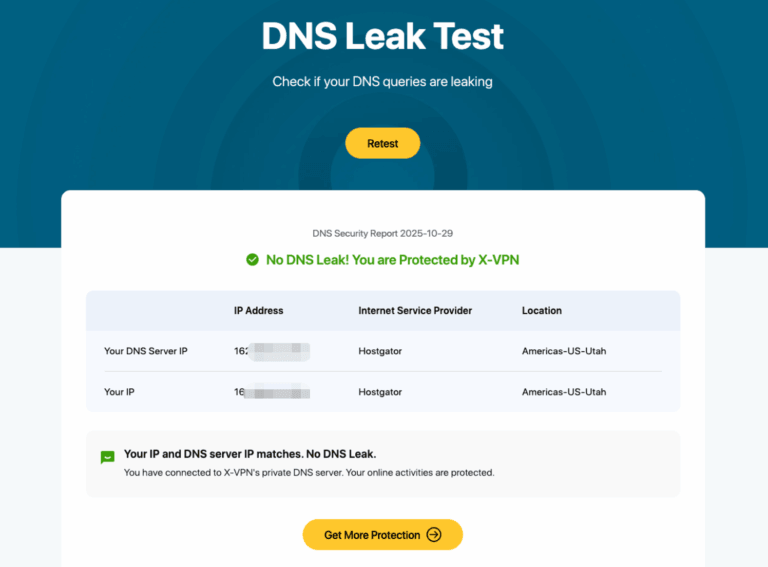
Private DNS verschlüsselt, wohin Sie gehen möchten, aber Klartext-SNI und Ziel-IP-Adressen können immer noch offenbaren, wohin Sie tatsächlich gehen. Sie können sofort einen kostenlosen DNS-Leck-Test durchführen, um zu überprüfen, ob Ihre aktuellen Browser- und Netzwerkeinstellungen Ihre Anfragen offenlegen.Tipps Inhalt
Ersetzt Private DNS ein VPN?
Nein, Private DNS ersetzt kein VPN. Während beide Tools die Online-Privatsphäre verbessern, verschlüsselt Private DNS nur Ihre Domain-Abfrageanfragen, während ein VPN den gesamten Netzwerkverkehr Ihres Geräts verschlüsseln, Ihre echte IP maskieren und IP-Lecks verhindern kann.
Wann man Private DNS verwenden sollte
- Alltägliches Surfen zu Hause & Mobil: Ideal für die tägliche Nutzung in vertrauenswürdigen Netzwerken, wenn Sie einen latenzarmen, leichten Schutz wünschen, um zu verhindern, dass Ihr ISP Suchanfragen protokolliert und um sich gegen lokale DNS-Hijacking zu schützen.
Wann man ein VPN verwenden sollte
- Untrusted Public Wi-Fi: Essentiell an Flughäfen, in Cafés oder Hotels, um zu verhindern, dass Angreifer im selben Netzwerk Ihren unverschlüsselten Webverkehr abhören oder unverschlüsselte SNI-Header abfangen.
- Optimierung der Netzwerkverbindung: Ermöglicht reibungsloses Video-Streaming, Zugang zu konformen Übersee-Diensten und verbesserte Verbindungsqualität unter bestimmten Netzwerkbedingungen.
- Netzwerkprivatsphäre: Notwendig, wenn Sie Ihre echte IP-Adresse maskieren, Ziel-IP-Adressen vor Ihrem ISP verbergen und alle Geräteaktivitäten verschlüsseln müssen – einschließlich Hintergrundanwendungen und Nicht-Web-Verkehr.
Private DNS vs. X-VPN
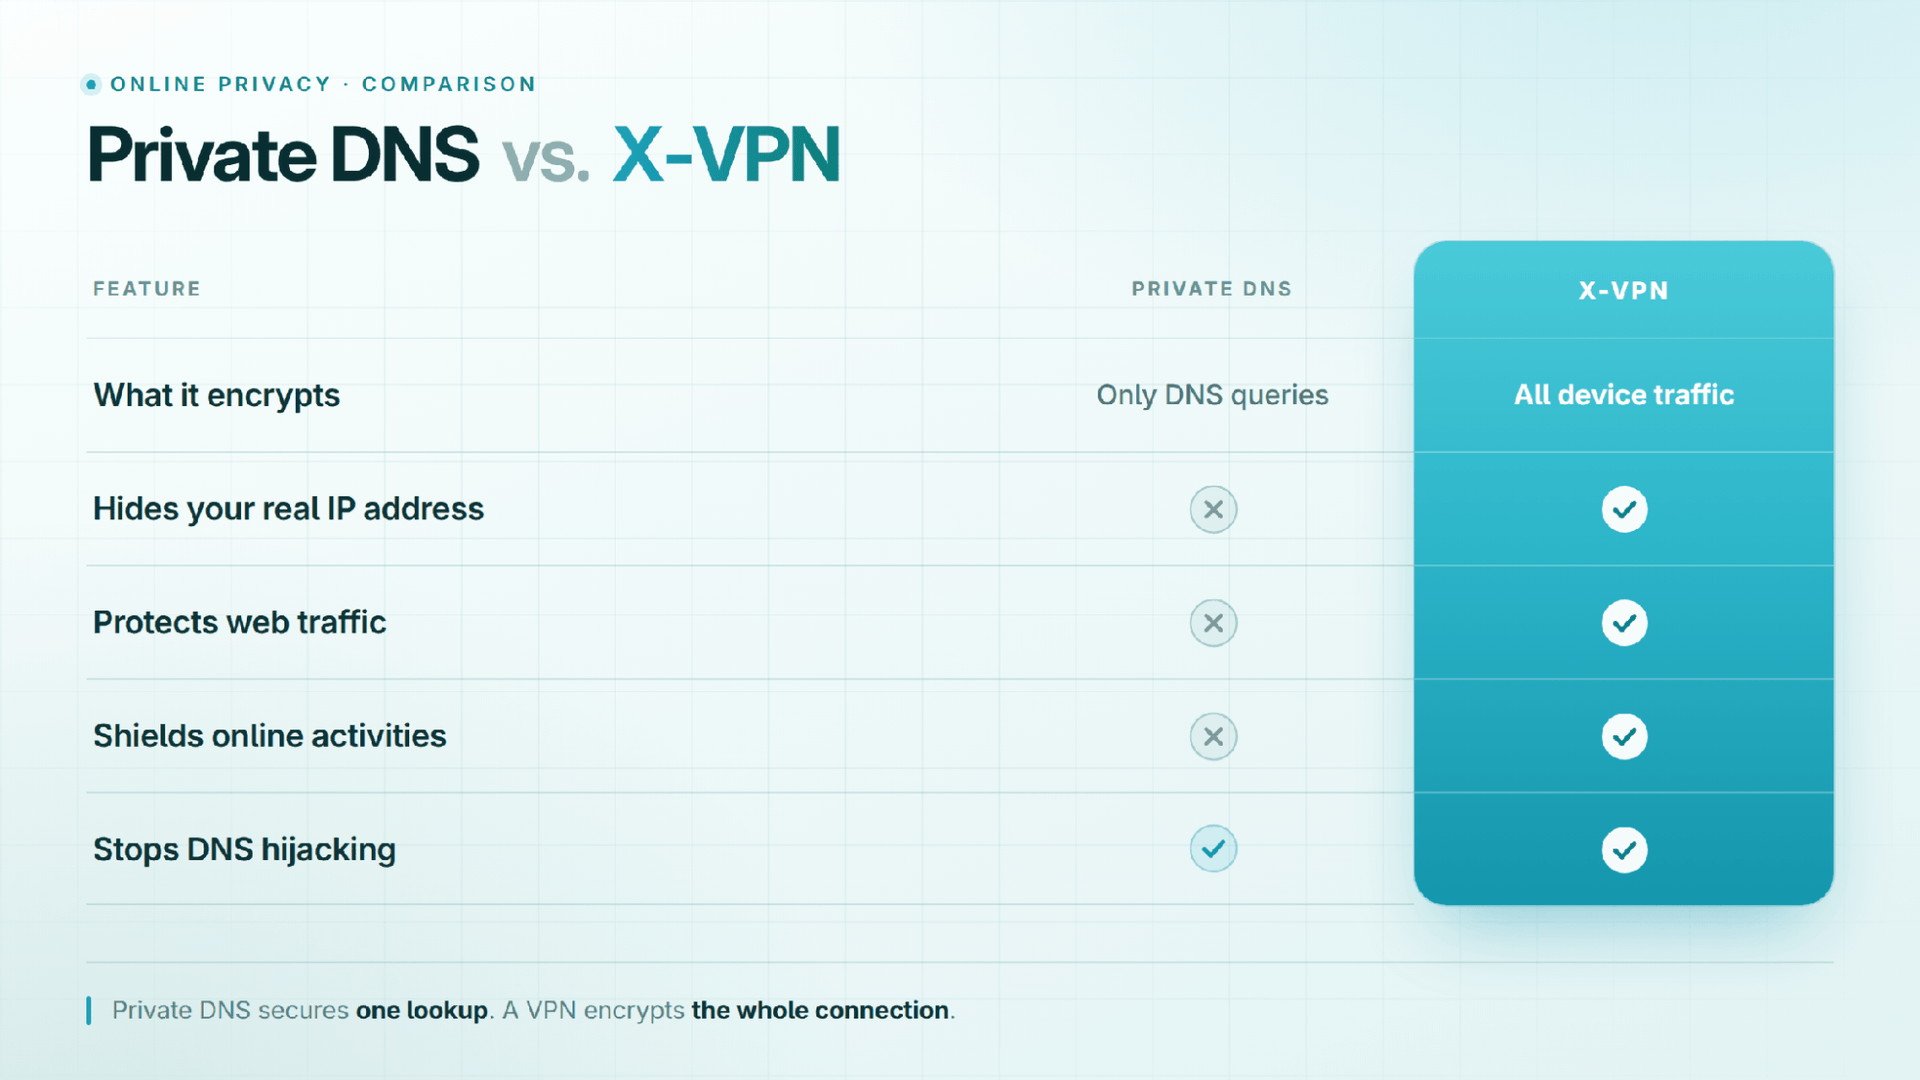
Private DNS bietet eine solide Grundlage für die Sicherung von Domainabfragen, lässt jedoch Ihre tatsächlichen Verbindungen, Ziel-IPs und App-Daten offen, sobald die Abfrage abgeschlossen ist. Wenn Ihre Online-Routine Sie in risikobehaftete Umgebungen führt oder uneingeschränkten Zugriff auf globale Inhalte erfordert, sind verschlüsselte Abfragen allein nicht ausreichend.
Für eine vollständige digitale Abdeckung übernimmt X-VPN, wo Private DNS aufhört. Indem es Ihre Internetverbindung in einen verschlüsselten Tunnel einhüllt, verbirgt X-VPN Ihre echte IP-Adresse und verbessert die grenzüberschreitende Inhaltsverbindung.
Fazit
Privater DNS ist eine wesentliche, kostenfreie Grundlage für die alltägliche Internetprivatsphäre, aber es ist kein Allheilmittel. Durch die Verschlüsselung von Domainnamenabfragen verhindert es effektiv, dass ISPs und lokale Netzwerklauscher Ihre Domainabfragen protokollieren oder Ihre Anfragen hijacken. Da es jedoch die Ziel-IP-Adressen sichtbar lässt und den gesamten Internetverkehr nicht verschlüsselt, kann es keine totale Online-Anonymität bieten.
Um eine wirklich widerstandsfähige Datenschutzstrategie aufzubauen, betrachten Sie Private DNS als die grundlegende Schicht und nicht als die gesamte Festung. Verwenden Sie es täglich, um Ihre Standardverbindungen zu sichern, aktivieren Sie Encrypted Client Hello (ECH) in Ihrem Browser, um die SNI-Leckanfälligkeit zu schließen, und aktivieren Sie ein zuverlässiges VPN, wann immer Sie vollständige Verkehrverschlüsselung und Standortmaskierung benötigen.
Häufig gestellte Fragen
Was ist Private DNS und was macht es?
Es verschlüsselt die DNS-Abfrageanfragen, die von Ihrem Gerät gestellt werden, und verhindert, dass Ihr Internetdienstanbieter (ISP) oder lokale Netzwerklauscher die von Ihnen abgefragten Domainnamen einsehen und schützt die Ergebnisse vor Manipulation oder Hijacking.
Versteckt Private DNS meine IP-Adresse?
Nein. Es verschlüsselt nur den Prozess der Suche nach einer IP-Adresse. Es kann die echte IP-Adresse, die Ihr Gerät verwendet, um sich anschließend mit dem Zielserver zu verbinden, nicht verbergen. Sie müssen ein VPN verwenden, um Ihre IP-Adresse zu verbergen.
Kann Private DNS meinen ISP vollständig daran hindern, zu sehen, welche Seiten ich besuche?
Nur teilweise. Während es den DNS-Abfrageprozess verbirgt, kann Ihr ISP weiterhin die Ziel-IP-Adresse sehen, mit der Sie sich verbinden. Darüber hinaus kann Ihr ISP, es sei denn, Encrypted Client Hello (ECH) ist sowohl in Ihrem Browser als auch auf dem Zielserver aktiv, den Domainnamen weiterhin über den Klartext-SNI während des TLS-Handshakes abfangen.
Ist Private DNS dasselbe wie ein VPN?
Nein. Privater DNS verschlüsselt nur DNS-Domain-Abfragen, während ein VPN allen Netzwerkverkehr, der Ihr Gerät verlässt, verschlüsselt und Ihre echte IP-Adresse maskiert.
Sollte ich Private DNS zusammen mit einem VPN verwenden?
Im Allgemeinen nein. Premium-VPN-Anwendungen verwalten, leiten um und verschlüsseln standardmäßig alle DNS-Anfragen innerhalb ihres sicheren Tunnels, wodurch systemweite Private DNS überflüssig wird.
Wie VPNs DNS behandeln: Sobald Sie verbunden sind, überschreibt ein seriöses VPN Ihre Betriebssystemeinstellungen, um DNS-Anfragen direkt über seine privaten, verschlüsselten DNS-Server zu bearbeiten – wodurch externes Tracking und DNS-Lecks verhindert werden.
Warum Konflikte auftreten: Das manuelle Erzwingen eines Drittanbieter-Private-DNS-Hostnamens während der Nutzung eines VPN kann mit den TAP/TUN-Treibern des VPNs in Konflikt geraten. Dies kann zu Netzwerkverbindungsabbrüchen führen oder unbeabsichtigt DNS-Verkehr außerhalb des verschlüsselten Tunnels zwingen (was zu DNS-Lecks führt).
Beste Praxis: Verlassen Sie sich auf den integrierten DNS-Schutz Ihres VPNs, wenn Sie verbunden sind. Verwenden Sie Private DNS als Ihre primäre Basisschutzmaßnahme nur, wenn Sie kein VPN verwenden.
Verlangsamt Private DNS meine Verbindung?
Kaum. Der Verschlüsselungsaufwand ist normalerweise vernachlässigbar. Wenn Sie einen nahegelegenen, leistungsstarken Resolver (wie Cloudflare oder Quad9) auswählen, können die Auflösungszeiten sogar schneller erscheinen als die Standard-DNS Ihres ISP.
Ist es sicher, Private DNS ständig aktiviert zu lassen?
Ja, mit einer Ausnahme. In öffentlichen WLAN-Netzwerken (wie an Flughäfen oder in Hotels) können strenge Private DNS-Einstellungen das Laden von Captive-Portal-Anmeldeseiten blockieren. In diesen Fällen deaktivieren Sie vorübergehend Private DNS, um sich anzumelden, und schalten Sie es dann wieder ein.
Welchen Hostnamen verwende ich für Private DNS auf Android?
Geben Sie den Hostnamen eines verschlüsselten Resolvers ein (keine IP-Adresse). Zum Beispiel: one.one.one.one für Cloudflare oder dns.quad9.net für Quad9.