
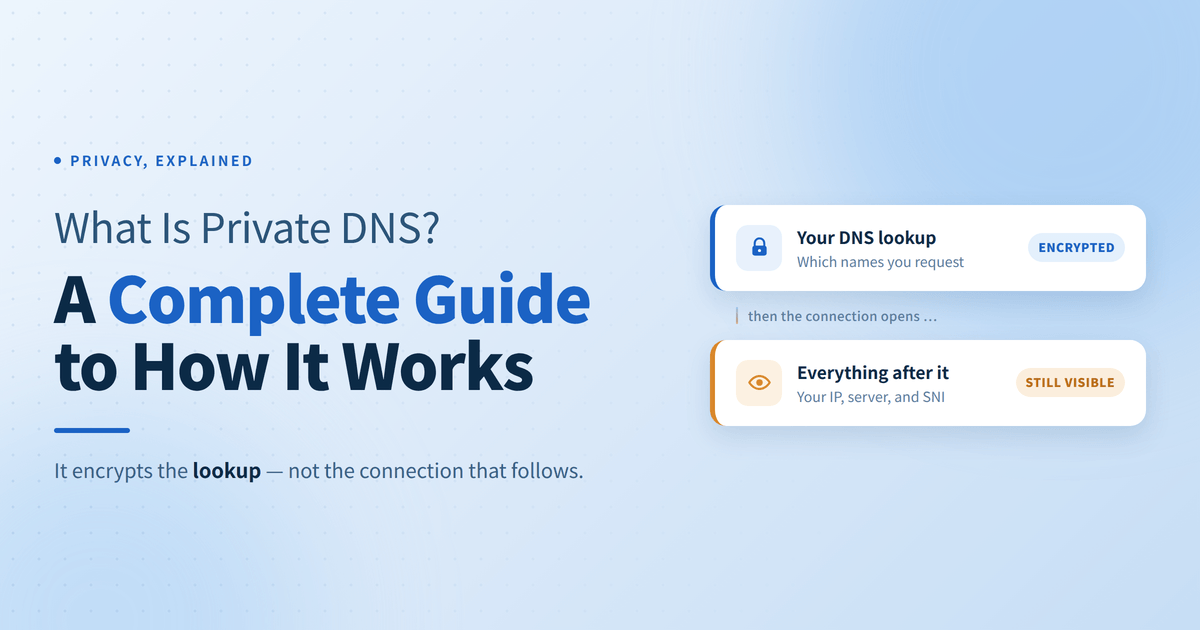
Toda vez que você carrega um site, seu dispositivo traduz esse domínio amigável para humanos em um endereço IP numérico. O DNS tradicional realiza essa busca em texto simples, expondo seu histórico de navegação para ISPs, operadores de Wi-Fi público e espiões de rede. O DNS privado corrige essa lacuna de segurança criptografando suas solicitações de busca antes que elas deixem seu dispositivo, tornando mais difícil para terceiros monitorarem suas consultas ou redirecioná-lo para sites falsificados.
Enquanto o DNS Privado oferece um aumento rápido e sem custo à sua privacidade básica, ele protege a fase de busca de endereços em vez do seu tráfego web real. Este guia detalha como o DNS Privado funciona internamente, compara seus protocolos principais e esclarece seus limites de segurança exatos para ajudá-lo a construir uma estratégia de privacidade mais inteligente.
Table of Contents
O que é DNS?
O DNS funciona como o catálogo de endereços da internet. Como a infraestrutura de rede depende inteiramente de endereços IP numéricos (como 192.0.2.1) para direcionar o tráfego, os humanos usam nomes de domínio memoráveis em vez disso. Sempre que você digita uma URL, seu dispositivo envia uma solicitação a um resolvedor DNS para traduzir esse domínio amigável para humanos em seu correspondente endereço IP. Somente após obter esse endereço IP, seu dispositivo pode estabelecer uma conexão com o servidor host.
As Falhas Estruturais do DNS Tradicional
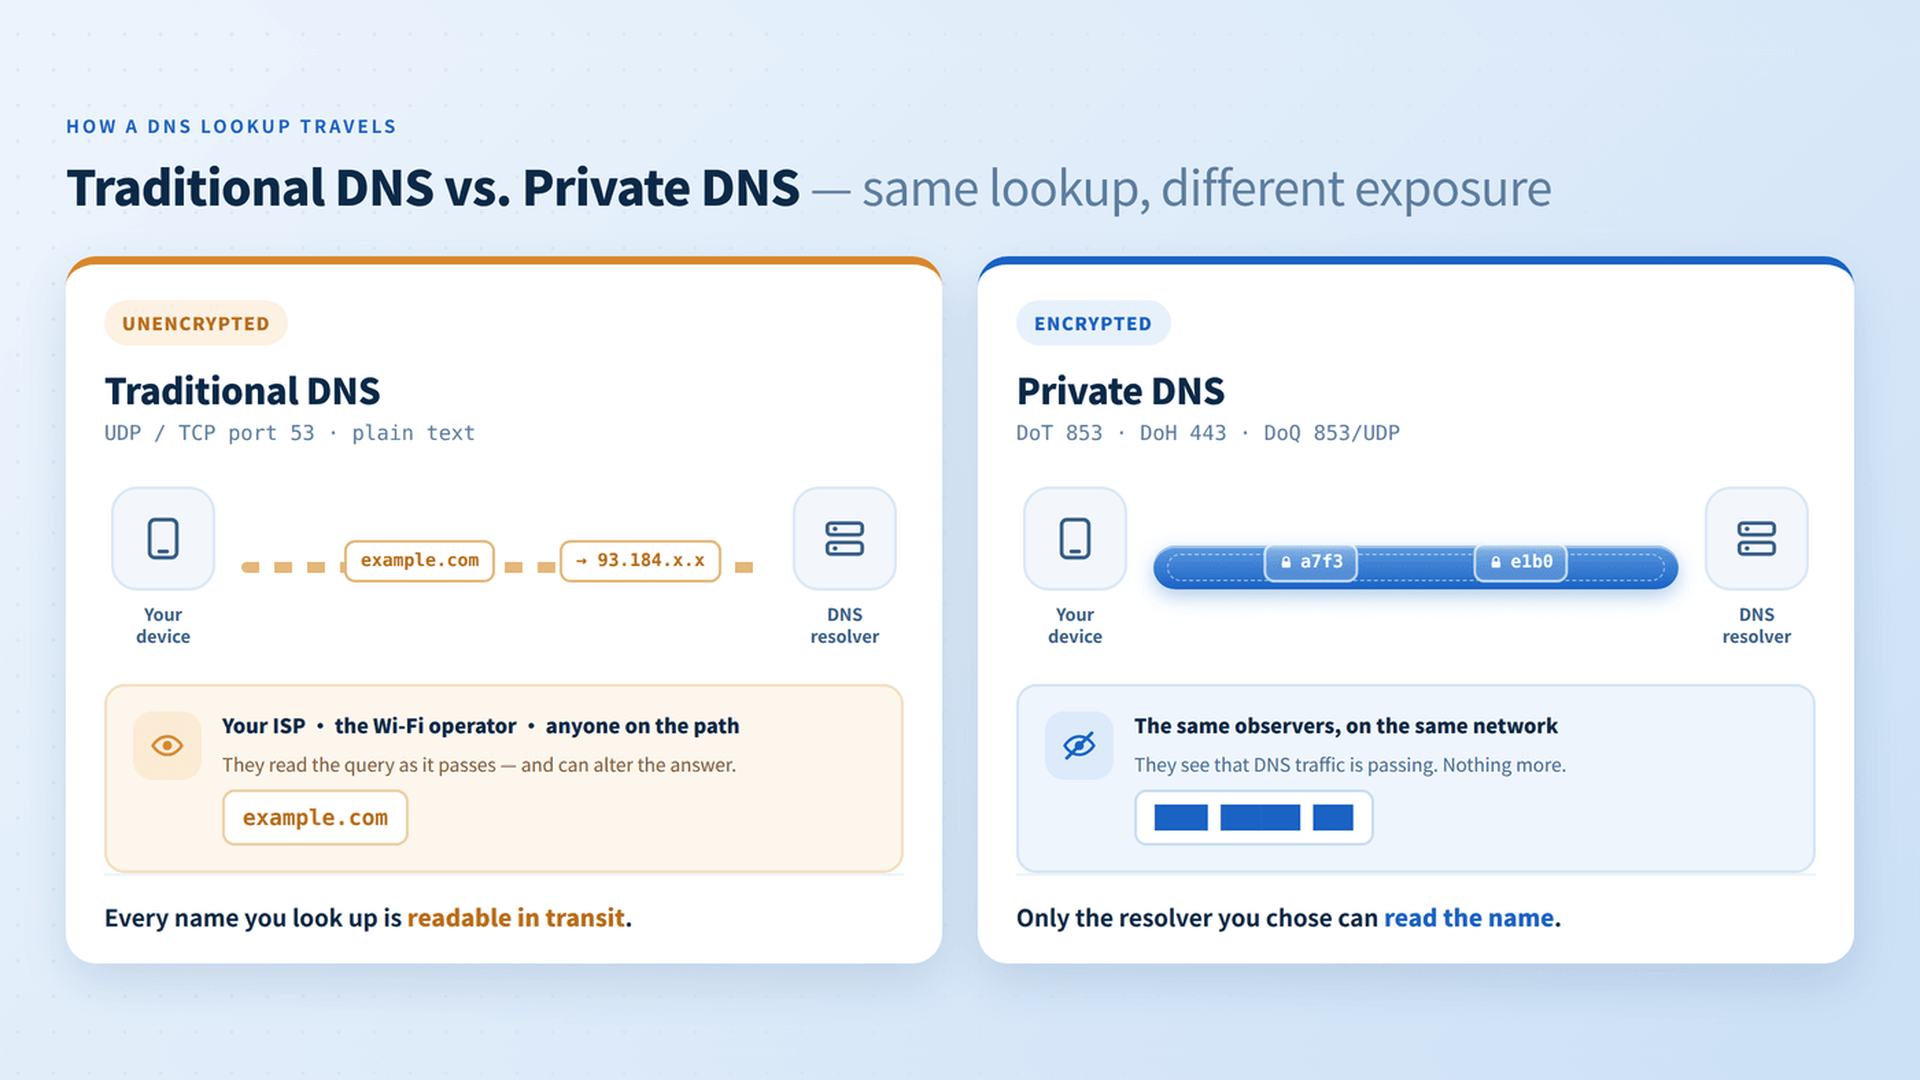
Por padrão, o DNS tradicional opera na Porta 53 usando transmissões em texto simples não criptografadas. Esse design legado cria duas vulnerabilidades de segurança significativas:
- Vigilância Pervasiva: Como os pedidos de consulta viajam em texto simples, seu Provedor de Serviços de Internet (ISP), administradores de rede e espiões em Wi-Fi público podem registrar cada solicitação de domínio que você faz. Isso permite que terceiros registrem seu histórico de navegação, construam perfis comportamentais detalhados ou vendam seus dados de atividade.
- Manipulação de Dados e Spoofing: O DNS em texto simples carece de mecanismos de autenticação integrados. Ataques na sua rede local ou ao longo da rota de trânsito podem interceptar solicitações DNS e forjar a resposta—um processo conhecido como envenenamento de cache DNS ou sequestro de DNS—redirecionando secretamente você para sites de phishing ou infectados por malware.
O que é DNS privado e como funciona?
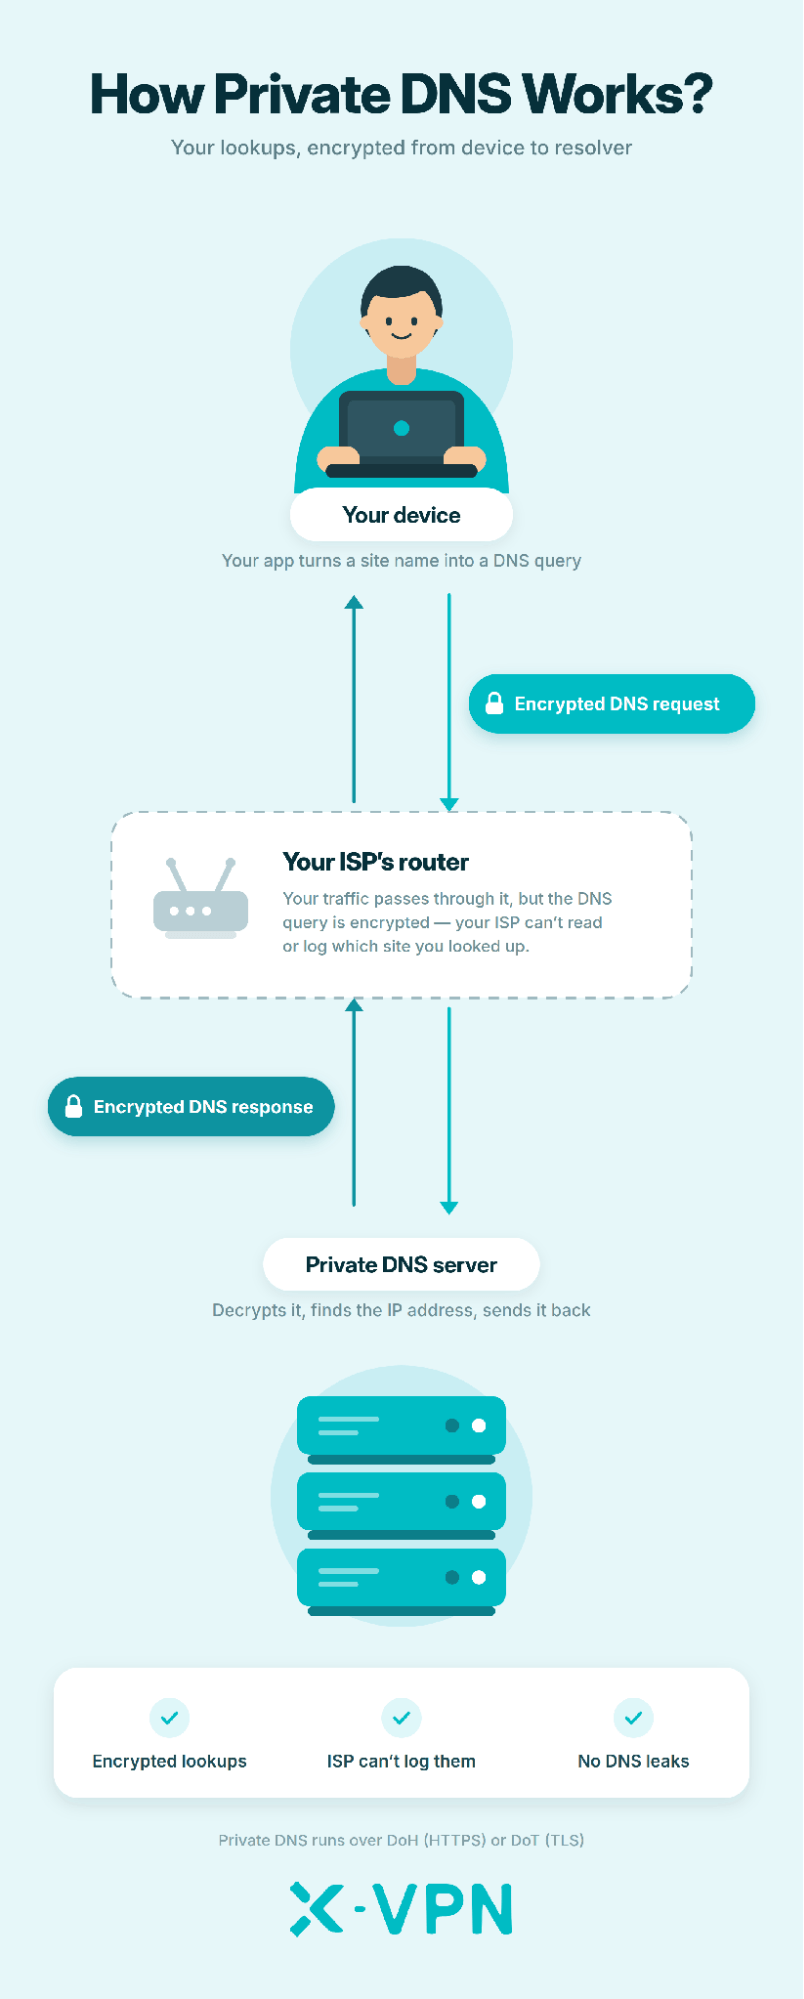
O DNS privado corrige as vulnerabilidades do DNS tradicional ao encapsular as solicitações de pesquisa dentro de protocolos de transporte criptografados antes de saírem do seu dispositivo. Em vez de transmitir consultas de domínio em texto simples pela Porta 53, seu sistema operacional ou navegador estabelece um túnel seguro e criptografado diretamente para um resolvedor DNS confiável.
Este processo atinge dois objetivos de segurança principais durante a fase de busca de endereço:
- Criptografia em Trânsito: A criptografia da carga útil da consulta converte nomes de domínio em texto cifrado ilegível. Isso impede que bisbilhoteiros locais de Wi-Fi, administradores de rede e ISPs vejam ou registrem quais sites você está pesquisando.
- Autenticação Criptográfica: O DNS privado valida a identidade do resolvedor usando certificados SSL/TLS. Isso garante que o endereço IP retornado ao seu dispositivo venha de um servidor autenticado e não tenha sido interceptado, alterado ou falsificado ao longo do caminho.
Nos bastidores, “DNS Privado” é um termo abrangente em vez de uma única tecnologia. Ele se baseia em protocolos criptografados específicos—como DNS sobre TLS (DoT) e DNS sobre HTTPS (DoH)—cada um utilizando diferentes portas de rede e camadas de transporte para proteger sua conexão.
O que o DNS Privado não pode proteger você?
A proteção DNS privada termina no momento em que seu dispositivo recebe um endereço IP—ela protege a consulta, não a conexão real. Para criar expectativas realistas, entenda estas limitações críticas:
- IPs de Destino Expostos: O DNS privado criptografa a consulta inicial (“Qual é o IP para example.com?”). Uma vez respondida, seu dispositivo envia pacotes de rede diretamente para esse IP de destino, permitindo que seu ISP e administradores de rede vejam qual servidor você está contatando.
- Vazamento de SNI em Texto Simples: Mesmo ao visitar sites HTTPS, seu navegador envia um parâmetro em texto simples chamado Indicação de Nome do Servidor durante o handshake inicial do TLS para especificar o nome do host. Isso significa que seu ISP ainda pode interceptar o nome de domínio, a menos que o Encrypted Client Hello (ECH, RFC 9849) seja suportado e ativado em seu navegador, no resolvedor DNS e no servidor de destino.
- Conteúdo da Web Não Protegido & Rastreamento Não DNS: O DNS privado não criptografa o conteúdo do seu tráfego da web (que depende de HTTPS) nem defende contra vetores de rastreamento não DNS, como cookies de rastreamento, impressão digital do navegador e rastreamento baseado em conta.

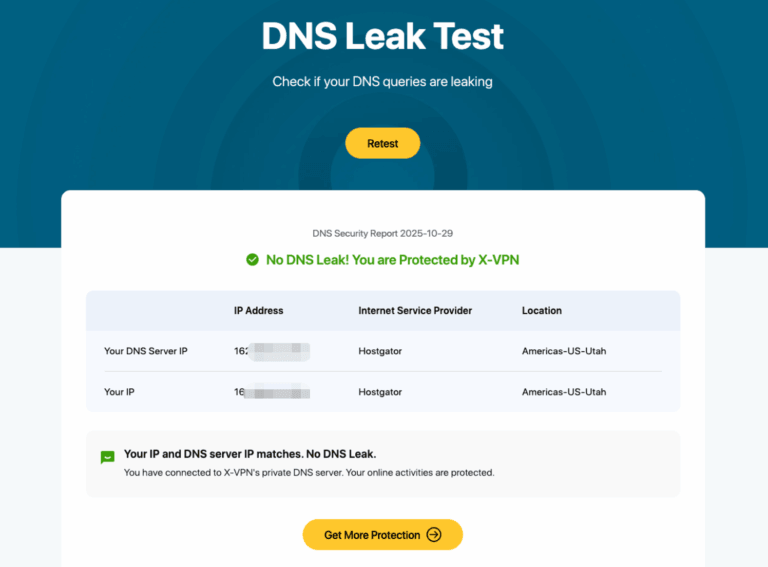
O DNS privado criptografa para onde você pede para ir, mas o SNI em texto simples e os IPs de destino ainda podem revelar para onde você realmente vai. Você pode executar instantaneamente um Teste de Vazamento de DNS gratuito para verificar se as configurações atuais do seu navegador e rede estão expondo suas consultas.Tips Content
O DNS Privado Substitui um VPN?
Não, o DNS Privado não substitui uma VPN. Embora ambas as ferramentas melhorem a privacidade online, o DNS Privado apenas criptografa suas solicitações de pesquisa de domínio, enquanto uma VPN pode criptografar todo o tráfego de rede do seu dispositivo, ocultar seu IP real e impedir vazamentos de IP.
Quando usar DNS privado
- Navegação Diária em Casa e Móvel: Ideal para uso diário em redes confiáveis quando você deseja uma defesa leve e de baixa latência para impedir que seu ISP registre consultas de pesquisa e proteger contra sequestro de DNS local.
Quando usar um VPN
- Wi-Fi Público Não Confiável: Essencial em aeroportos, cafés ou hotéis para evitar que atacantes na mesma rede capturem seu tráfego web não criptografado ou interceptem cabeçalhos SNI em texto simples.
- Otimização da Conectividade de Rede: Facilita o streaming de vídeo suave, o acesso a serviços internacionais em conformidade e a melhoria da qualidade da conexão sob restrições de rede específicas.
- Privacidade da Rede: Necessária quando você precisa mascarar seu endereço IP real, ocultar IPs de destino do seu ISP e criptografar toda a atividade do dispositivo—incluindo aplicativos em segundo plano e tráfego não web.
Private DNS vs. X-VPN
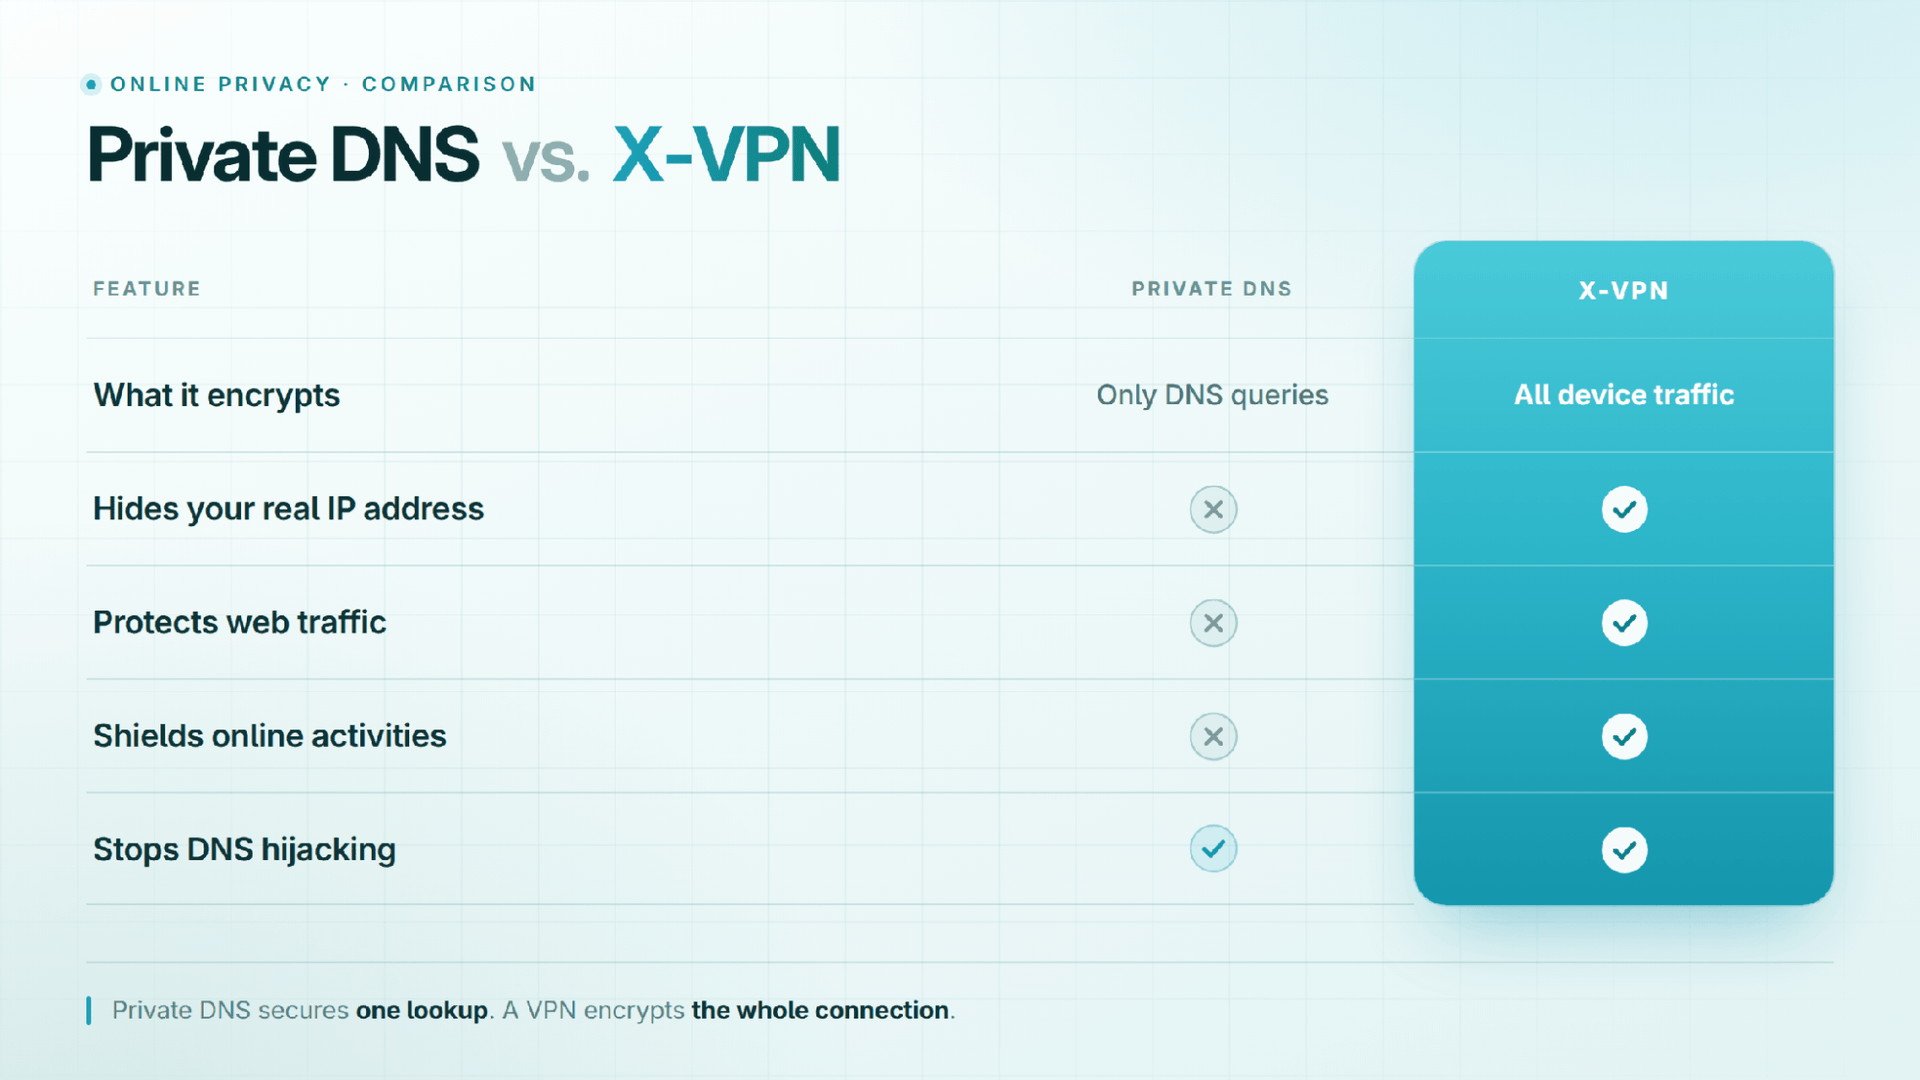
O DNS privado fornece uma base sólida para proteger as consultas de domínio, mas deixa suas conexões reais, IPs de destino e dados de aplicativos expostos uma vez que a consulta é concluída. Quando sua rotina online o leva a ambientes de alto risco ou requer acesso irrestrito a conteúdo global, apenas consultas criptografadas não são suficientes.
Para uma cobertura digital completa, X-VPN assume onde o Private DNS para. Ao envolver sua conexão de internet em um túnel criptografado, o X-VPN oculta seu verdadeiro endereço IP e melhora a conectividade de conteúdo entre regiões.
Conclusão
O DNS privado é uma base essencial e sem custo para a privacidade na internet do dia a dia, mas não é uma solução mágica. Ao criptografar as consultas de nomes de domínio, ele efetivamente impede que ISPs e espiões de rede locais registrem suas consultas de domínio ou sequestram suas pesquisas. No entanto, como deixa os endereços IP de destino visíveis e não criptografa o tráfego geral da internet, não pode fornecer anonimato total online.
Para construir uma estratégia de privacidade verdadeiramente resiliente, veja o DNS Privado como a camada fundamental em vez de toda a fortaleza. Use-o diariamente para proteger suas conexões padrão, ative o Encrypted Client Hello (ECH) em seu navegador para fechar a vulnerabilidade de vazamento de SNI e ative uma VPN confiável sempre que precisar de criptografia completa de tráfego e mascaramento de localização.
FAQ
O que é DNS Privado e o que ele faz?
Ele criptografa as solicitações de pesquisa DNS feitas pelo seu dispositivo, impedindo que seu Provedor de Serviços de Internet (ISP) ou bisbilhoteiros da rede local vejam os nomes de domínio que você consulta e protegendo os resultados de serem adulterados ou sequestrados.
O DNS Privado oculta meu endereço IP?
Não. Ele apenas criptografa o processo de busca de um endereço IP. Não pode ocultar o verdadeiro endereço IP que seu dispositivo usa para se conectar ao servidor de destino depois. Você deve usar um VPN para ocultar seu endereço IP.
O DNS privado pode impedir completamente que meu ISP veja quais sites visito?
Apenas parcialmente. Embora esconda o processo de busca de DNS, seu ISP ainda pode ver o endereço IP de destino ao qual você se conecta. Além disso, a menos que o Encrypted Client Hello (ECH) esteja ativo tanto no seu navegador quanto no servidor de destino, seu ISP ainda pode interceptar o nome de domínio via SNI em texto simples durante o handshake TLS.
O DNS Privado é o mesmo que uma VPN?
Não. O DNS privado apenas criptografa as consultas de domínio DNS, enquanto uma VPN criptografa todo o tráfego de rede que sai do seu dispositivo e oculta seu endereço IP real.
Devo usar DNS privado junto com uma VPN?
Geralmente, não. Aplicativos de VPN premium lidam automaticamente, redirecionam e criptografam todas as solicitações de DNS dentro de seu túnel seguro por padrão, tornando o DNS Privado em nível de sistema redundante.
Como as VPNs lidam com DNS: Uma vez conectado, uma VPN respeitável substitui as configurações do seu sistema operacional para lidar com consultas de DNS diretamente através de seus servidores DNS privados e criptografados—prevenindo rastreamento externo e vazamentos de DNS.
Por que ocorrem conflitos: Forçar manualmente um nome de host de DNS Privado de terceiros enquanto executa uma VPN pode entrar em conflito com os drivers TAP/TUN da VPN. Isso pode causar quedas de conectividade de rede ou forçar inadvertidamente o tráfego de DNS para fora do túnel criptografado (causando vazamentos de DNS).
Melhor prática: Confie na proteção de DNS integrada da sua VPN quando estiver conectado. Use DNS Privado como sua defesa básica primária apenas quando você não estiver executando uma VPN.
O DNS privado desacelera minha conexão?
Malamente. O overhead de criptografia geralmente é insignificante. Se você selecionar um resolvedor próximo e de alto desempenho (como Cloudflare ou Quad9), as velocidades de resolução podem até parecer mais rápidas do que o DNS padrão do seu ISP.
É seguro deixar o DNS Privado ativado o tempo todo?
Sim, com uma exceção. Em redes Wi-Fi públicas (como em aeroportos ou hotéis), configurações rigorosas de DNS Privado podem bloquear o carregamento de páginas de login de portal cativo. Nesses casos, desative temporariamente o DNS Privado para fazer login e, em seguida, ative-o novamente.
Qual nome de host devo usar para DNS Privado no Android?
Digite o nome do host de um resolvedor criptografado (não um endereço IP). Por exemplo: one.one.one.one para Cloudflare, ou dns.quad9.net para Quad9.