
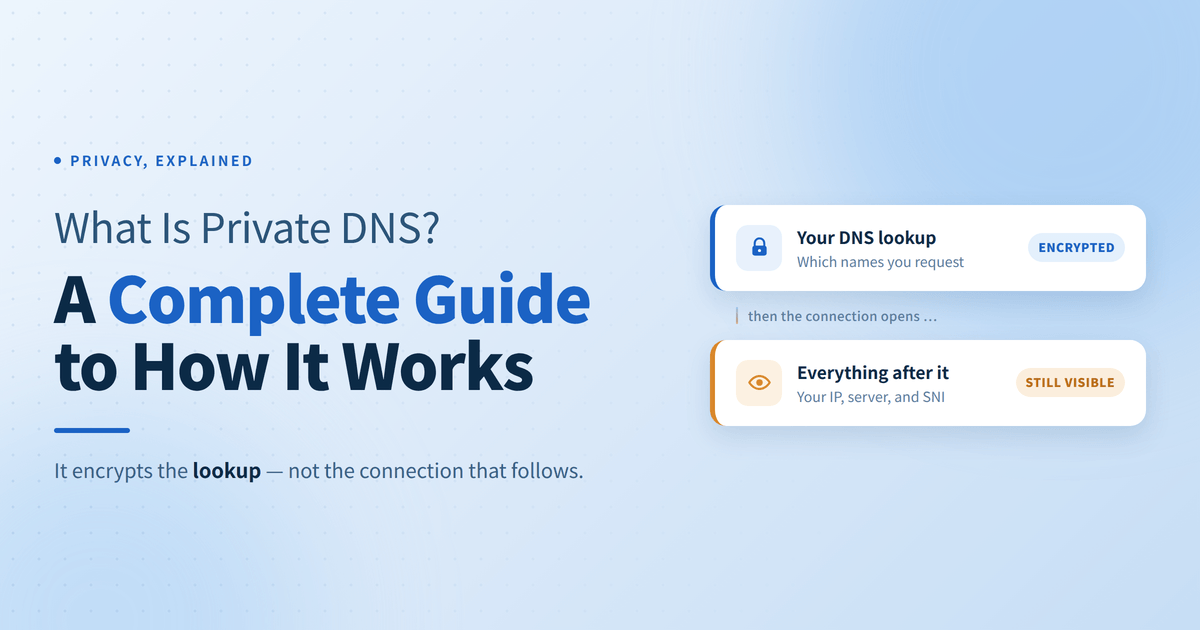
Ogni volta che carichi un sito web, il tuo dispositivo traduce quel dominio amichevole per gli esseri umani in un indirizzo IP numerico. Il DNS tradizionale esegue questa ricerca in testo semplice, esponendo la tua cronologia di navigazione a ISP, operatori di Wi-Fi pubblici e intercettatori di rete. Il DNS privato risolve questa lacuna di sicurezza crittografando le tue richieste di ricerca prima che lascino il tuo dispositivo, rendendo più difficile per terzi monitorare le tue query o reindirizzarti a siti falsificati.
Mentre il DNS privato offre un aumento rapido e senza costi della tua privacy di base, protegge la fase di ricerca degli indirizzi piuttosto che il tuo traffico web effettivo. Questa guida analizza come funziona il DNS privato sotto il cofano, confronta i suoi protocolli principali e chiarisce i suoi esatti confini di sicurezza per aiutarti a costruire una strategia di privacy più intelligente.
Table of Contents
Cos’è il DNS?
Il DNS funge da rubrica degli indirizzi di Internet. Poiché l’infrastruttura di rete si basa interamente su indirizzi IP numerici (come 192.0.2.1) per instradare il traffico, gli esseri umani utilizzano nomi di dominio memorabili. Ogni volta che inserisci un URL, il tuo dispositivo invia una richiesta a un risolutore DNS per tradurre quel dominio amichevole per l’uomo nel suo corrispondente indirizzo IP. Solo dopo aver ottenuto questo indirizzo IP il tuo dispositivo può stabilire una connessione con il server host.
Le carenze strutturali del DNS tradizionale
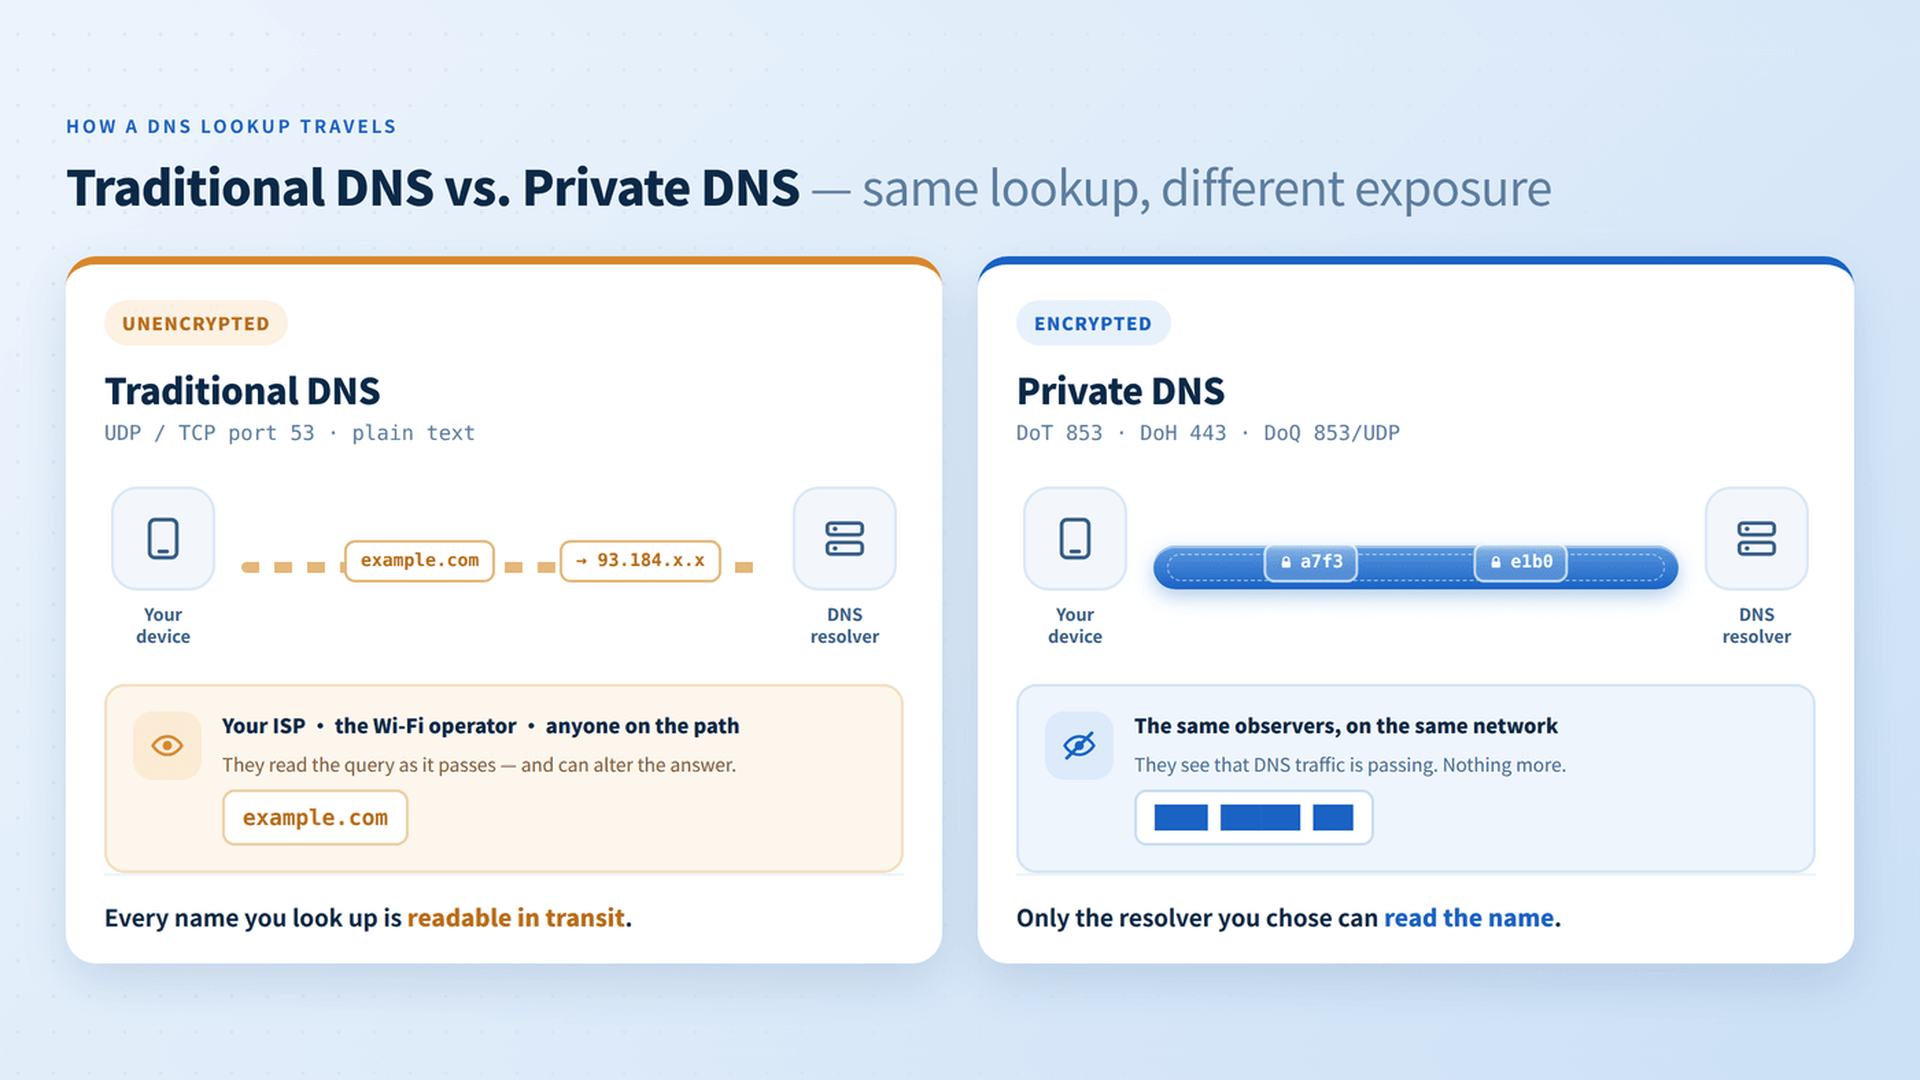
Per impostazione predefinita, il DNS tradizionale opera sulla porta 53 utilizzando trasmissioni in chiaro non crittografate. Questo design legacy crea due significative vulnerabilità di sicurezza:
- Sorveglianza pervasiva: Poiché le richieste di ricerca viaggiano in testo semplice, il tuo Internet Service Provider (ISP), gli amministratori di rete e gli ascoltatori su Wi-Fi pubblici possono registrare ogni richiesta di dominio che fai. Questo consente a terzi di registrare la tua cronologia di navigazione, costruire profili comportamentali dettagliati o vendere i tuoi dati di attività.
- Manomissione dei dati e spoofing: Il DNS in chiaro manca di meccanismi di autenticazione integrati. Gli attaccanti sulla tua rete locale o lungo il percorso di transito possono intercettare le richieste DNS e falsificare la risposta—un processo noto come avvelenamento della cache DNS o dirottamento DNS—reindirizzandoti segretamente a siti web di phishing o infetti da malware.
Cos’è il DNS privato e come funziona?
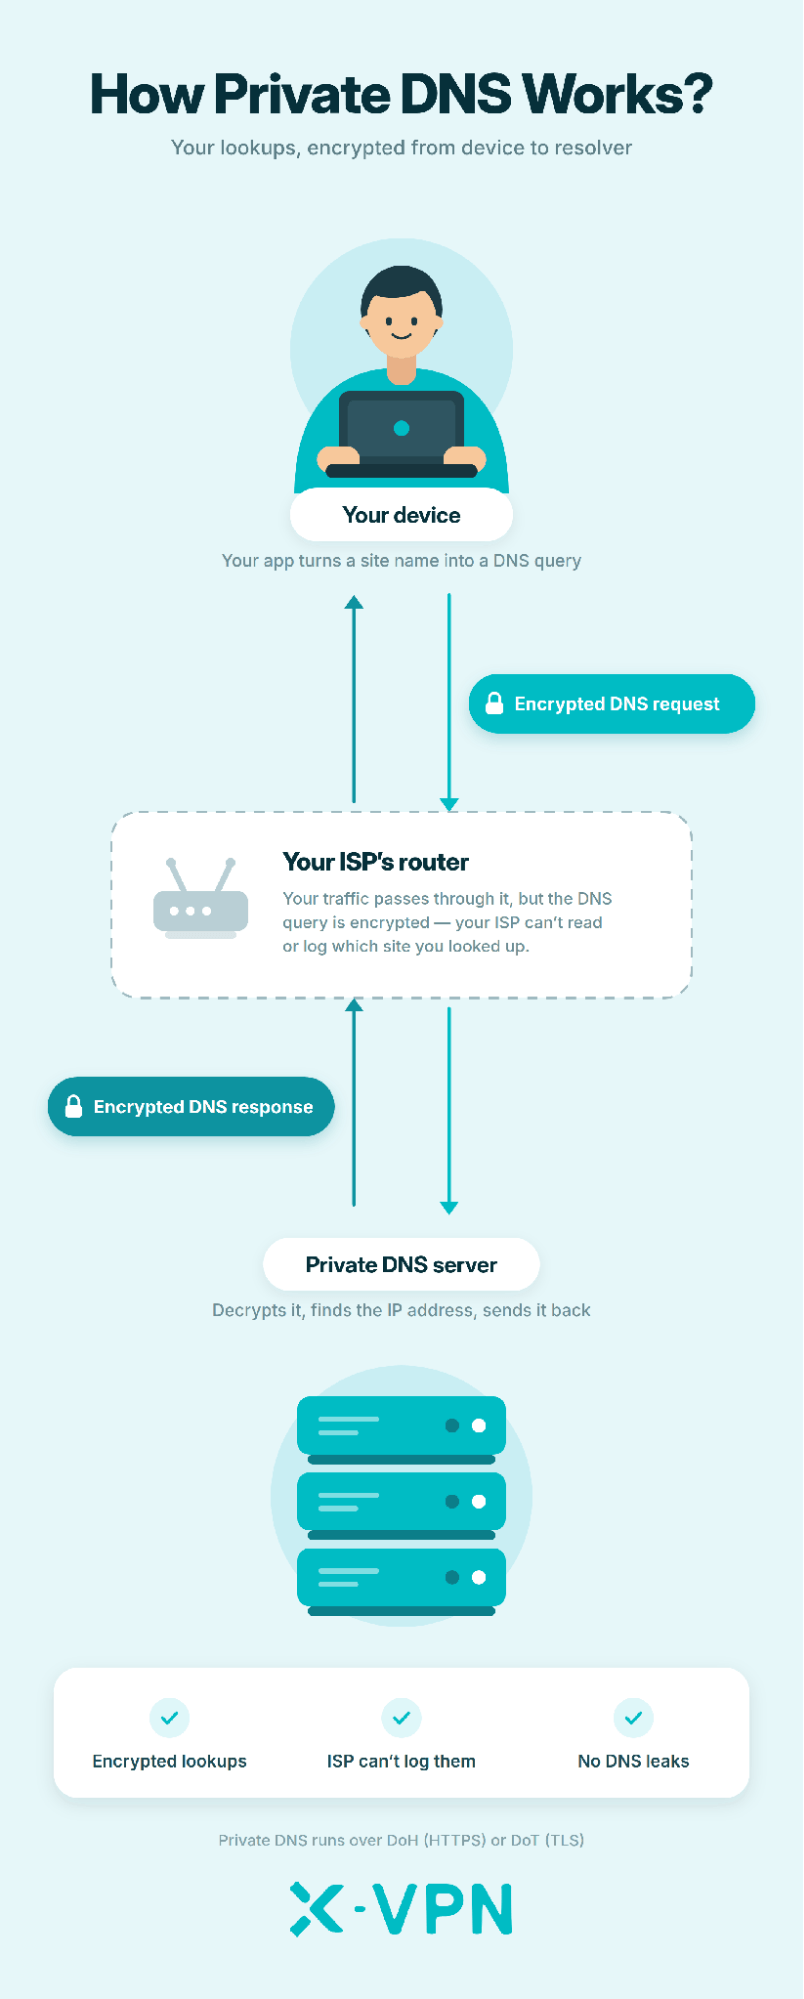
Il DNS privato risolve le vulnerabilità del DNS tradizionale avvolgendo le richieste di ricerca all’interno di protocollo di trasporto crittografato prima che lascino il tuo dispositivo. Invece di trasmettere le query di dominio in testo semplice sulla Porta 53, il tuo sistema operativo o browser stabilisce un tunnel sicuro e crittografato direttamente con un risolutore DNS fidato.
Questo processo raggiunge due obiettivi di sicurezza principali durante la fase di ricerca dell’indirizzo:
- Crittografia in transito: La crittografia del payload della query converte i nomi di dominio in testo cifrato illeggibile. Questo previene che gli intercettatori Wi-Fi locali, gli amministratori di rete e gli ISP possano visualizzare o registrare quali siti web stai cercando.
- Autenticazione crittografica: Il DNS privato convalida l’identità del risolutore utilizzando certificati SSL/TLS. Questo garantisce che l’indirizzo IP restituito al tuo dispositivo provenga da un server autenticato e non sia stato intercettato, alterato o falsificato lungo il percorso.
Sotto il cofano, “DNS Privato” è un termine ombrello piuttosto che una singola tecnologia. Si basa su protocolli crittografati specifici—come DNS over TLS (DoT) e DNS over HTTPS (DoH)—ognuno dei quali utilizza porte di rete e livelli di trasporto diversi per proteggere la tua connessione.
Cosa non può proteggerti il DNS privato
La protezione DNS privata termina nel momento in cui il tuo dispositivo riceve un indirizzo IP: protegge la ricerca, non la connessione effettiva. Per costruire aspettative realistiche, comprendi queste limitazioni critiche:
- IP di destinazione esposti: Il DNS privato cripta la query iniziale (“Qual è l’IP per example.com?”). Una volta ricevuta la risposta, il tuo dispositivo invia pacchetti di rete direttamente a quell’IP di destinazione, consentendo al tuo ISP e agli amministratori di rete di vedere quale server stai contattando.
- Perdita di SNI in testo semplice: Anche quando si visitano siti web HTTPS, il tuo browser invia un parametro in testo semplice chiamato Server Name Indication durante l’iniziale handshake TLS per specificare il nome host. Ciò significa che il tuo ISP può comunque intercettare il nome di dominio a meno che l’Encrypted Client Hello (ECH, RFC 9849) non sia supportato e abilitato nel tuo browser, nel risolutore DNS e nel server di destinazione.
- Contenuti Web Non Protetti & Tracciamento Non DNS: Il DNS privato non cripta il contenuto del tuo traffico web (che si basa su HTTPS) né difende contro vettori di tracciamento non DNS come i cookie di tracciamento, il fingerprinting del browser e il tracciamento basato su account.

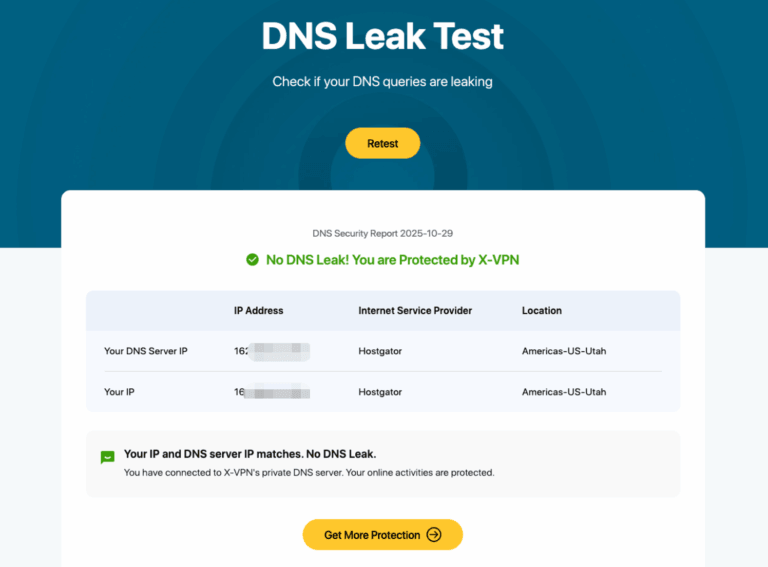
Il DNS privato cripta dove chiedi di andare, ma il SNI in chiaro e gli IP di destinazione possono comunque rivelare dove vai realmente. Puoi eseguire istantaneamente un Test di perdita DNS gratuito per verificare se le impostazioni attuali del tuo browser e della tua rete stanno esponendo le tue query.Tips Content
Il DNS privato sostituisce un VPN?
No, il DNS privato non sostituisce un VPN. Sebbene entrambi gli strumenti migliorino la privacy online, il DNS privato crittografa solo le tue richieste di ricerca del dominio, mentre un VPN può crittografare tutto il traffico di rete del tuo dispositivo, mascherare il tuo vero IP e fermare le perdite IP.
Quando utilizzare DNS privato
- Navigazione domestica e mobile quotidiana: Ideale per l’uso quotidiano su reti fidate quando desideri una difesa leggera e a bassa latenza per impedire al tuo ISP di registrare le query di ricerca e proteggere contro il dirottamento DNS locale.
Quando utilizzare un VPN
- Wi-Fi Pubblico Non Affidabile: Essenziale in aeroporti, caffè o hotel per prevenire che gli attaccanti sulla stessa rete possano intercettare il tuo traffico web non crittografato o intercettare le intestazioni SNI in testo semplice.
- Ottimizzazione della connettività di rete: Facilita lo streaming video fluido, l’accesso ai servizi esteri conformi e una qualità di connessione migliorata sotto specifiche limitazioni di rete.
- Privacy della rete: Necessaria quando hai bisogno di mascherare il tuo vero indirizzo IP, nascondere gli IP di destinazione dal tuo ISP e crittografare tutte le attività del dispositivo, comprese le app in background e il traffico non web.
Private DNS vs. X-VPN
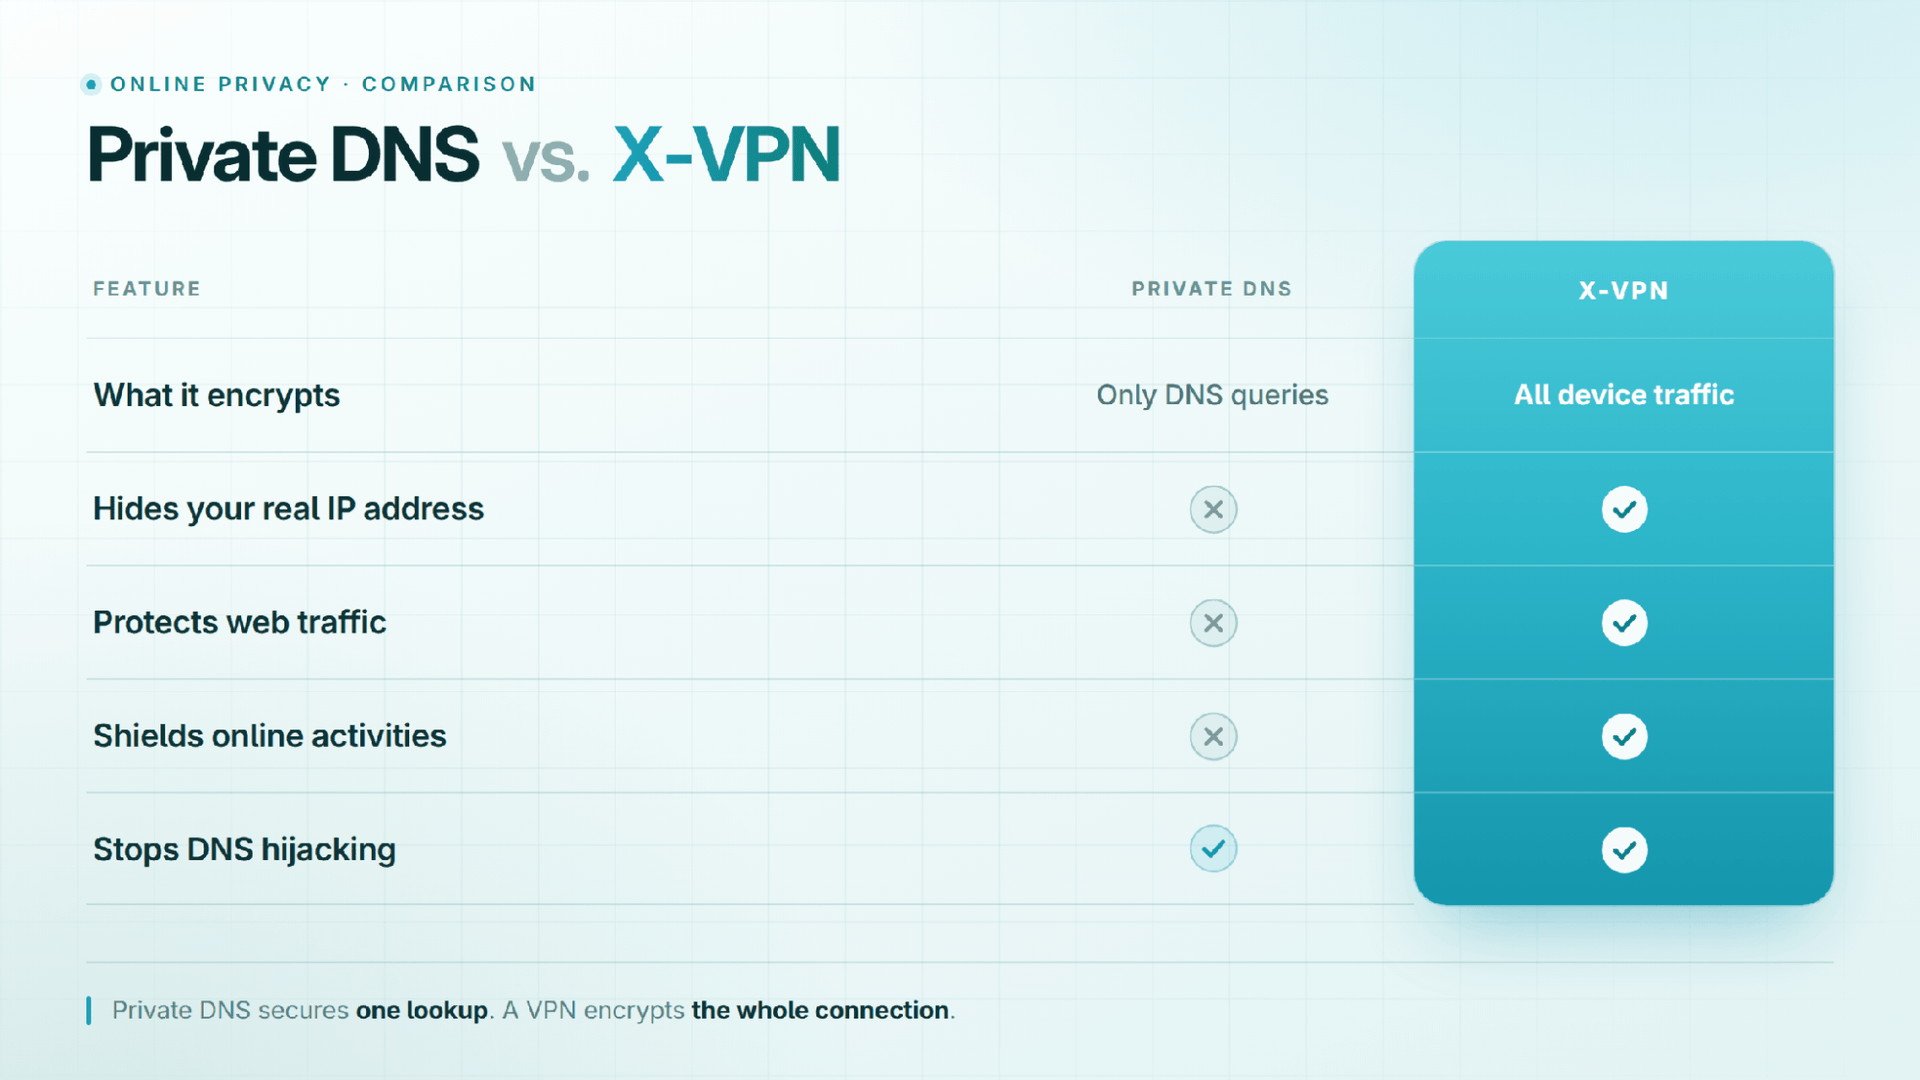
Il DNS privato fornisce una solida base per la sicurezza delle ricerche di dominio, ma lascia esposte le tue connessioni effettive, gli IP di destinazione e i dati delle app una volta completata la ricerca. Quando la tua routine online ti porta in ambienti ad alto rischio o richiede accesso illimitato ai contenuti globali, le ricerche criptate da sole non sono sufficienti.
Per una copertura digitale completa, X-VPN continua da dove Private DNS si ferma. Avvolgendo la tua connessione internet in un tunnel crittografato, X-VPN nasconde il tuo vero indirizzo IP e migliora la connettività ai contenuti tra regioni.
Conclusione
Il DNS privato è una base essenziale e senza costi per la privacy quotidiana su Internet, ma non è una soluzione definitiva. Criptando le ricerche dei nomi di dominio, impedisce efficacemente agli ISP e agli intercettatori della rete locale di registrare le tue ricerche di dominio o di dirottare le tue query. Tuttavia, poiché lascia visibili gli indirizzi IP di destinazione e non cripta il traffico internet complessivo, non può garantire un’anonimato totale online.
Per costruire una strategia di privacy veramente resiliente, considera il DNS Privato come il livello fondamentale piuttosto che l’intera fortezza. Usalo quotidianamente per proteggere le tue connessioni standard, abilita l’Encrypted Client Hello (ECH) nel tuo browser per chiudere la vulnerabilità della perdita SNI e attiva un VPN affidabile ogni volta che hai bisogno di una crittografia completa del traffico e di mascheramento della posizione.
FAQ
Cos’è il DNS privato e a cosa serve?
Crittografa le richieste di ricerca DNS effettuate dal tuo dispositivo, impedendo al tuo Internet Service Provider (ISP) o ai trasgressori della rete locale di visualizzare i nomi di dominio che interroghi e proteggendo i risultati da manomissioni o dirottamenti.
Il DNS privato nasconde il mio indirizzo IP?
No. Cripta solo il processo di ricerca di un indirizzo IP. Non può nascondere il vero indirizzo IP che il tuo dispositivo utilizza per connettersi al server di destinazione successivamente. Devi utilizzare un VPN per nascondere il tuo indirizzo IP.
Il DNS privato può fermare completamente il mio ISP dal vedere quali siti visito?
Solo parzialmente. Anche se nasconde il processo di ricerca DNS, il tuo ISP può comunque vedere l’indirizzo IP di destinazione a cui ti connetti. Inoltre, a meno che Encrypted Client Hello (ECH) non sia attivo sia sul tuo browser che sul server di destinazione, il tuo ISP può comunque intercettare il nome di dominio tramite SNI in chiaro durante il handshake TLS.
Il DNS privato è lo stesso di un VPN?
No. Il DNS privato cripta solo le ricerche dei domini DNS, mentre una VPN cripta tutto il traffico di rete in uscita dal tuo dispositivo e maschera il tuo vero indirizzo IP.
Dovrei usare DNS privato insieme a un VPN?
In generale, no. Le applicazioni VPN premium gestiscono automaticamente, reindirizzano e crittografano tutte le richieste DNS all’interno del loro tunnel sicuro per impostazione predefinita, rendendo ridondante il Private DNS a livello di sistema.
Come gestiscono i VPN il DNS: Una volta connesso, un VPN affidabile sovrascrive le impostazioni del tuo sistema operativo per gestire le query DNS direttamente attraverso i suoi server DNS privati e crittografati, prevenendo il tracciamento esterno e le perdite di DNS.
Perché si verificano conflitti: Forzare manualmente un hostname di Private DNS di terze parti mentre si esegue un VPN può entrare in conflitto con i driver TAP/TUN del VPN. Questo può causare interruzioni della connettività di rete o forzare involontariamente il traffico DNS al di fuori del tunnel crittografato (causando perdite di DNS).
Pratica migliore: Fai affidamento sulla protezione DNS integrata del tuo VPN quando sei connesso. Usa il Private DNS come tua difesa di base primaria solo quando non stai eseguendo un VPN.
L’uso di DNS privati rallenta la mia connessione?
A malapena. Il sovraccarico di crittografia è solitamente trascurabile. Se selezioni un risolutore vicino e ad alte prestazioni (come Cloudflare o Quad9), i tempi di risoluzione potrebbero persino sembrare più veloci rispetto al DNS predefinito del tuo ISP.
È sicuro lasciare il DNS privato sempre attivo?
Sì, con un’eccezione. Sulle reti Wi-Fi pubbliche (come negli aeroporti o negli hotel), le impostazioni di DNS privato rigorose possono bloccare il caricamento delle pagine di accesso ai portali captive. In questi casi, disabilita temporaneamente il DNS privato per accedere, quindi riattivalo.
Quale hostname devo usare per il DNS privato su Android?
Inserisci il nome host di un risolutore crittografato (non un indirizzo IP). Ad esempio: one.one.one.one per Cloudflare, o dns.quad9.net per Quad9.