
Si vous avez trouvé un paramètre dans votre nouvelle application VPN nommé tunneling fractionné, c’est une fonctionnalité qui vous permet de choisir quelles applications et quels sites Web utilisent la protection du VPN et lesquels se connectent directement à Internet.
L’autre option s’appelle tunnel complet, qui est le paramètre par défaut dans la plupart des applications VPN. Il fait passer tout votre trafic par le tunnel VPN.
Les deux modes de tunnel ont des avantages, en fonction de vos besoins variés. Ce que vous pouvez apprendre dans ce guide, c’est quand l’exception se produit et comment activer le tunneling fractionné si cela vous convient mieux.
Table of Contents
Split Tunnel Vs Full Tunnel : 6 différences clés
Comme nous l’avons mentionné au départ, les principales différences entre le tunneling complet et le tunneling fractionné résident dans le fait que le trafic est entièrement protégé par le VPN ou partiellement.
Le tunneling complet envoie tout votre trafic Internet via le VPN. Le tunneling fractionné en met une partie à l’intérieur et laisse le reste sortir par la connexion normale, à votre véritable adresse IP.
Tunneling complet | Tunneling fractionné | |
|---|---|---|
Qu’est-ce qui est protégé | Tout le trafic | Seulement ce que vos règles acheminent à travers le tunnel. |
Votre adresse IP | Caché pour tout | Caché pour le trafic de tunnel, réel pour le reste |
Configuration | Aucun | Choisissez les applications ou sites qui contournent le tunnel. |
Vitesse | Un certain ralentissement, en fonction de la distance du serveur VPN. | Les applications exclues fonctionnent à votre vitesse normale. |
Accès au réseau local | Cela dépend d’un paramètre, les valeurs par défaut varient. | Fonctionne principalement, peut nécessiter une configuration. |
Meilleur pour | Tout, par défaut | Applications qui ont besoin de votre véritable IP ou emplacement |
Une ligne vaut la peine d’être développée un peu, car c’est un scénario plus spécial.
Accès au réseau local
Que votre imprimante ou vos disques NAS puissent continuer à fonctionner dépend des paramètres du réseau local du VPN, et les valeurs par défaut varient selon les applications : certaines autorisent les connexions LAN par défaut, d’autres les bloquent jusqu’à ce que vous activiez le paramètre.
Si ces appareils cessent de fonctionner après la connexion VPN, vous pouvez d’abord vérifier ce paramètre, pas le paramètre de tunneling fractionné.
Qu’est-ce que le tunneling complet VPN ?
Le tunneling complet achemine toutes les demandes provenant de votre appareil via le serveur VPN. Votre navigateur et vos applications suivent tous le même chemin VPN.
C’est le paramètre par défaut une fois que vous installez un VPN et cliquez sur connecter. Rien d’autre n’a besoin d’être fait. Tout le trafic de données Internet est protégé par le VPN.
Cependant, il y a une exception à noter, le cas spécial mentionné dans la section précédente. Dans la plupart des cas, le trafic circulant vers des appareils sur votre propre réseau (comme votre imprimante domestique ou votre disque NAS) reste en dehors du tunnel VPN, et que votre application VPN autorise ou bloque ce trafic dépend de vos paramètres réseau locaux. Comme mentionné ci-dessus, différents fournisseurs ont des paramètres par défaut différents.
De plus, le tunneling complet signifie exactement ce que son nom suggère : une règle s’applique à tout le trafic, et votre véritable adresse IP sera cachée.
Qu’est-ce que le tunneling fractionné VPN ?
Le tunneling divisé remplace une règle unique par une liste d’options pour choisir quelles applications ou sites Web doivent passer ou ne pas passer par le tunnel VPN.
Votre application VPN vérifie chaque demande sortante, examinant deux choses : de quelle application ou processus la demande provient et la destination de la demande. Elle prend ensuite une décision basée sur la liste d’options que vous avez définie. Prenez la liste Via VPN comme exemple. Le trafic de cette liste est crypté par le VPN et envoyé à travers le tunnel. Tout autre trafic passe directement par votre FAI, sans cryptage VPN, et porte votre véritable adresse IP, tout comme lorsque le VPN est désactivé.
Cela conduit à deux points dont vous devez être conscient :
Tout d’abord, le trafic en dehors du tunnel VPN expose votre véritable adresse IP, et votre FAI peut voir que le trafic va directement à sa destination, révélant votre activité.
Deuxièmement, une fois que vous activez la fonction de tunneling fractionné, ce processus de séparation se fait sur une base de demande et s’exécute automatiquement en arrière-plan. En tant qu’utilisateur, vous ne pouvez pas voir le traitement, il est donc préférable de vérifier si la séparation fonctionne réellement après la configuration. Nous expliquerons comment vérifier cela plus tard.
Contourner le VPN ou Via VPN : Choisissez d’abord la direction
Le tunneling divisé peut être configuré en choisissant ce qui utilise le VPN ou en choisissant ce qui l’évite.
Bypass VPN signifie que les applications ou sites web sélectionnés ne passeront pas par le tunnel VPN et utiliseront la connexion réseau normale, tandis que les applications non sélectionnées le feront.
Via VPN, d’autre part, seules les applications ou les sites Web que vous spécifiez utiliseront le tunnel VPN. Tout le reste du trafic utilisera votre connexion réseau normale.
Le choix du mode dépend du nombre d’applications ou de sites web que vous devez protéger avec un VPN. Si vous n’avez que deux ou trois applications ou sites web qui ont besoin d’utiliser votre véritable adresse IP, utilisez le mode Bypass VPN pour contourner la protection du tunnel VPN individuellement. Si vous souhaitez protéger une seule application ou un seul site web, utilisez le mode Via VPN pour lui permettre d’utiliser le tunnel VPN seul.
Cela réduit le nombre d’applications ou de sites Web que vous devez sélectionner, facilite la configuration et rend plus facile la gestion si vous changez d’avis et devez en supprimer certains.
Comment activer le tunneling divisé dans X-VPN
La configuration prend environ une minute. Les étapes diffèrent légèrement entre le bureau et le mobile.
Sur Windows et Mac
Étape 1. Ouvrez l’application X-VPN, allez à Smart Routing.
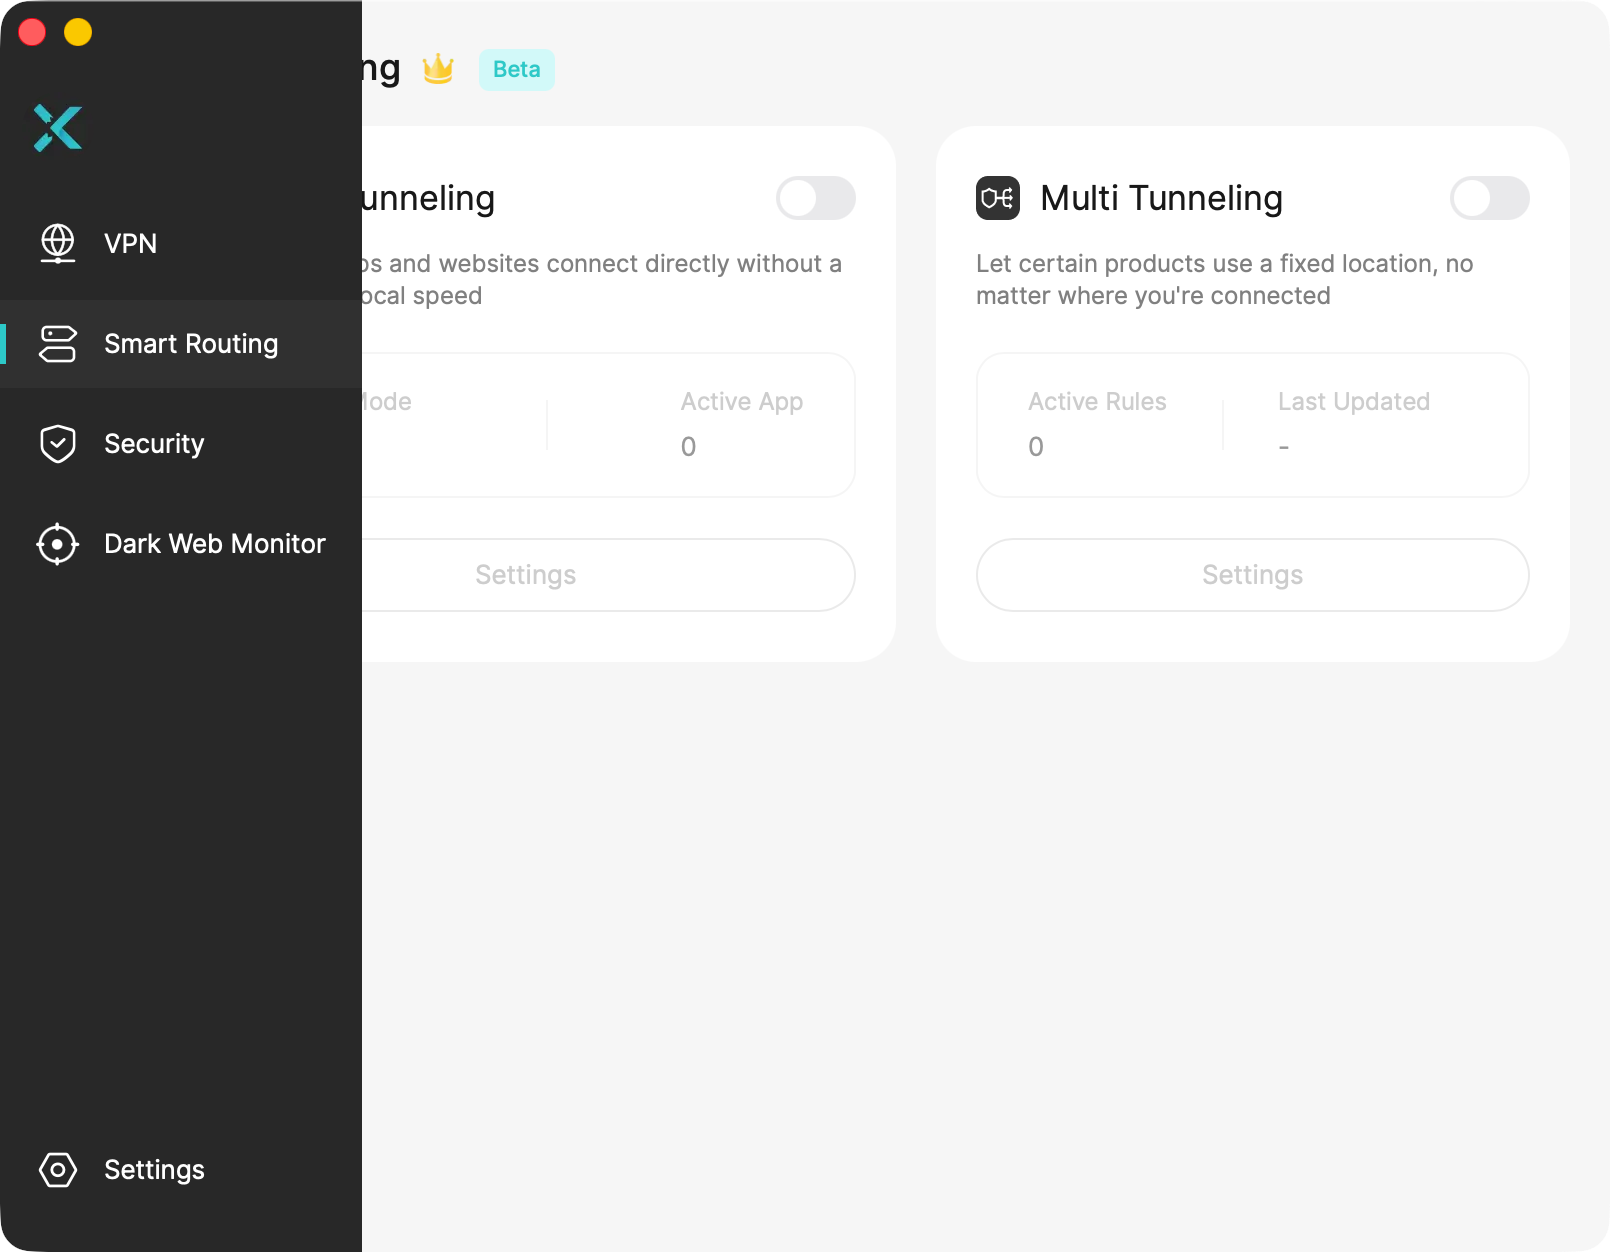
Étape 2. Activez Split Tunneling.
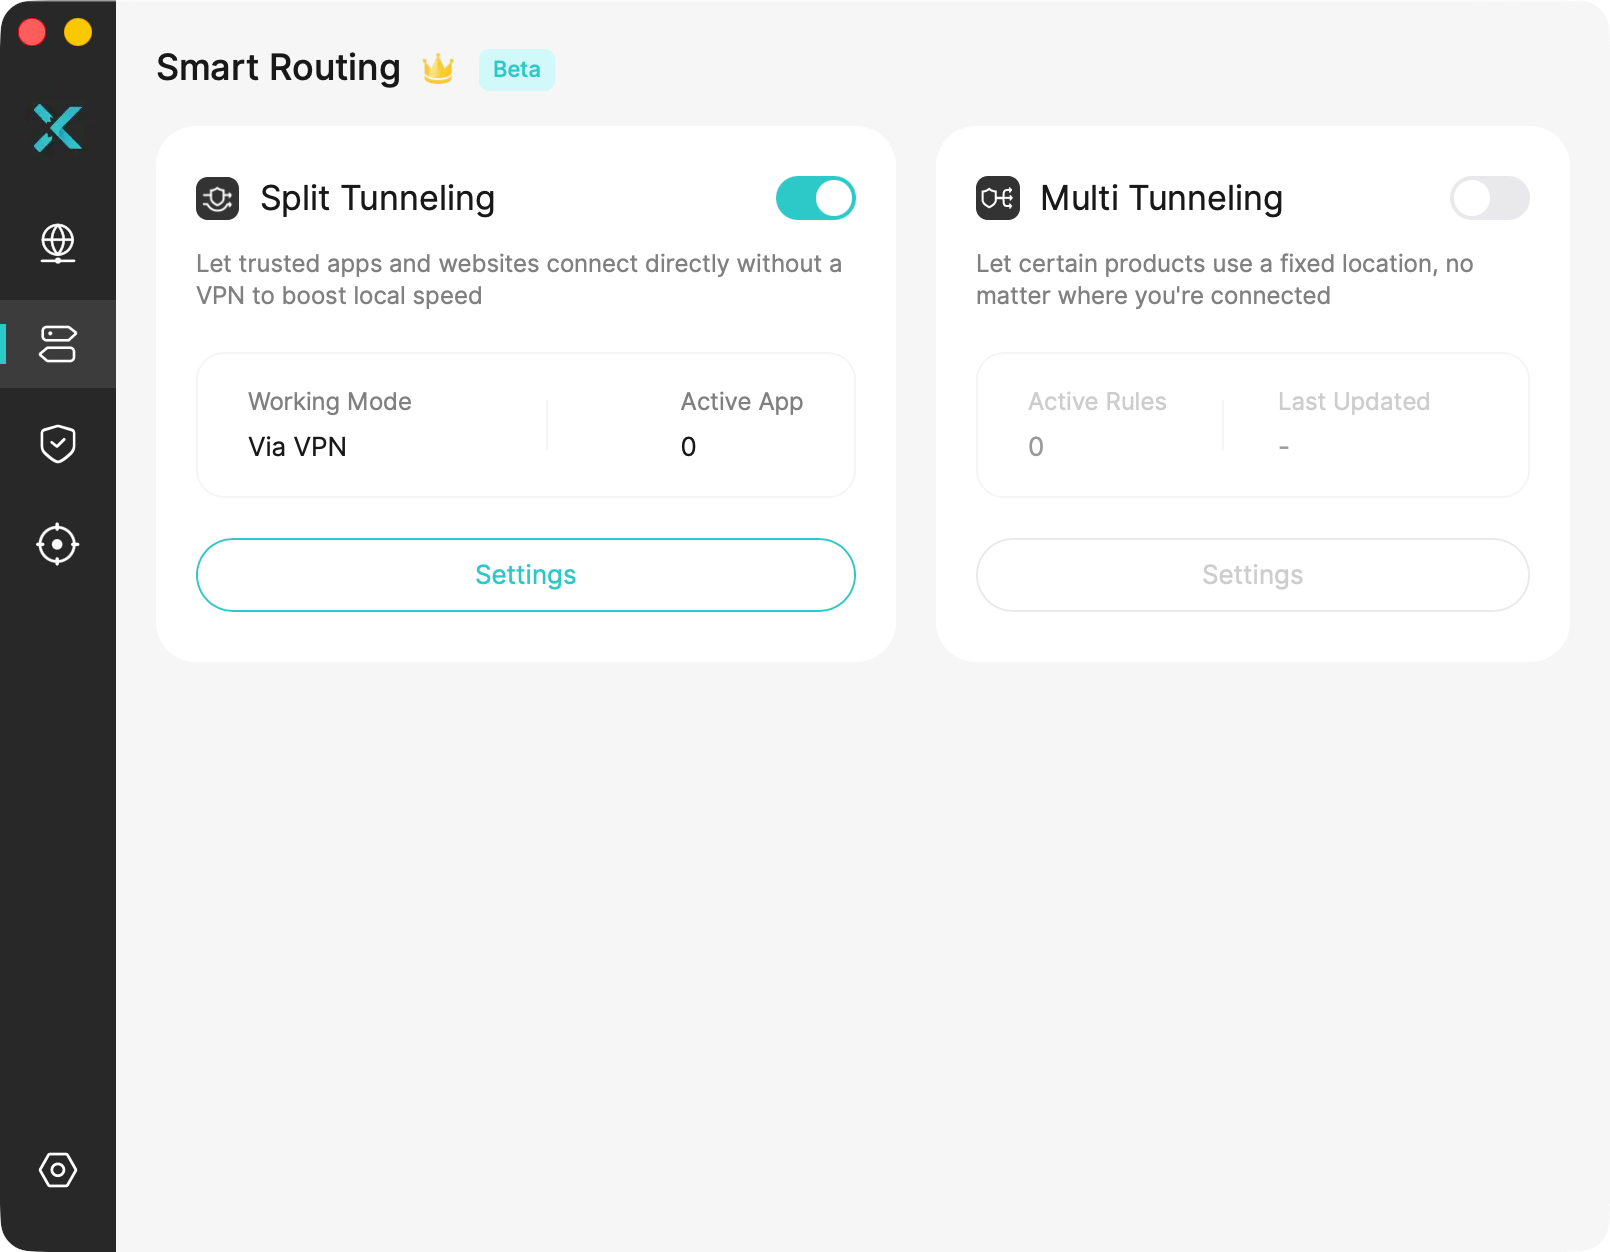
Étape 3. Dans les paramètres, choisissez Bypass VPN ou Via VPN, puis ajoutez les applications ou les sites web que vous souhaitez dans cette liste.
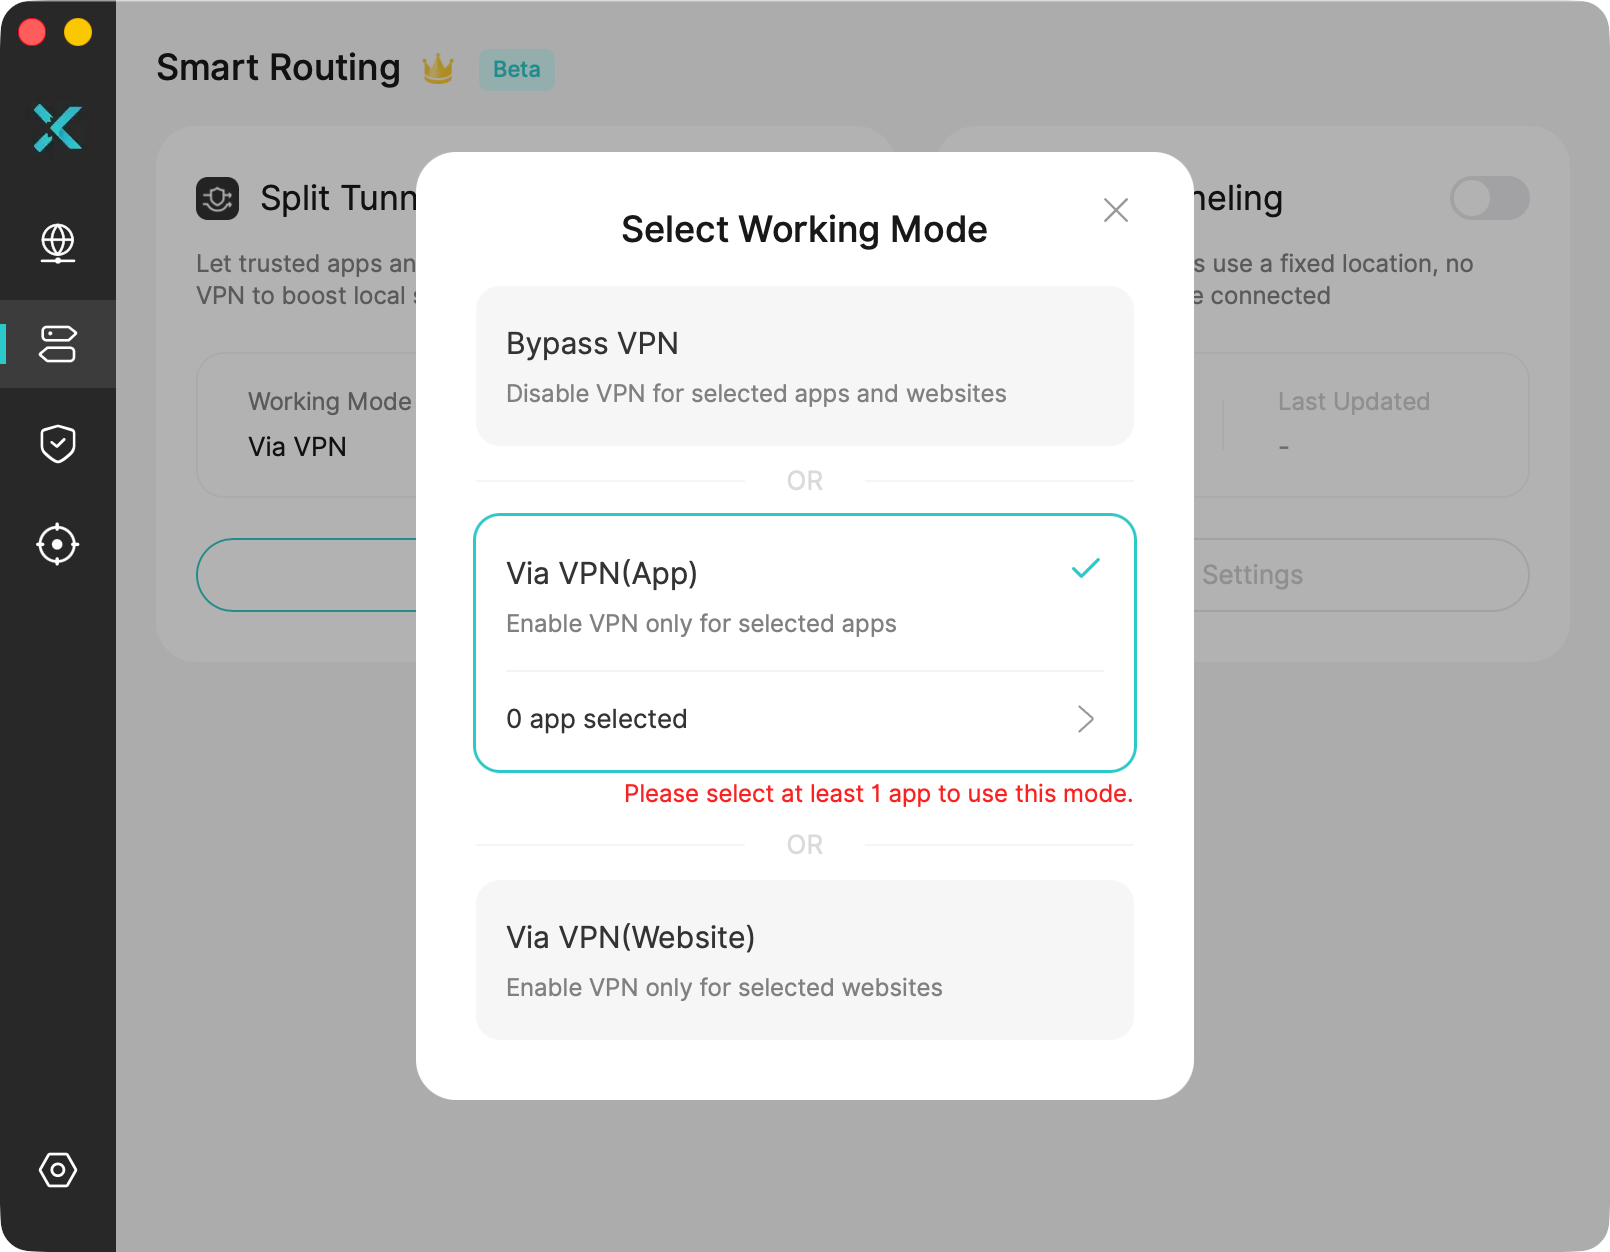
Étape 4. Connectez-vous. Les modifications prendront effet lors de votre prochaine connexion.
Sur iOS et Android
Étape 1. Ouvrez l’application X-VPN, allez à Routing.
Étape 2. Activez Split Tunneling. On vous demandera si vous souhaitez vous reconnecter maintenant ou terminer d’abord les modifications. Les deux options sont valables, bien qu’il soit plus facile de terminer votre liste et de vous reconnecter une fois à la fin.
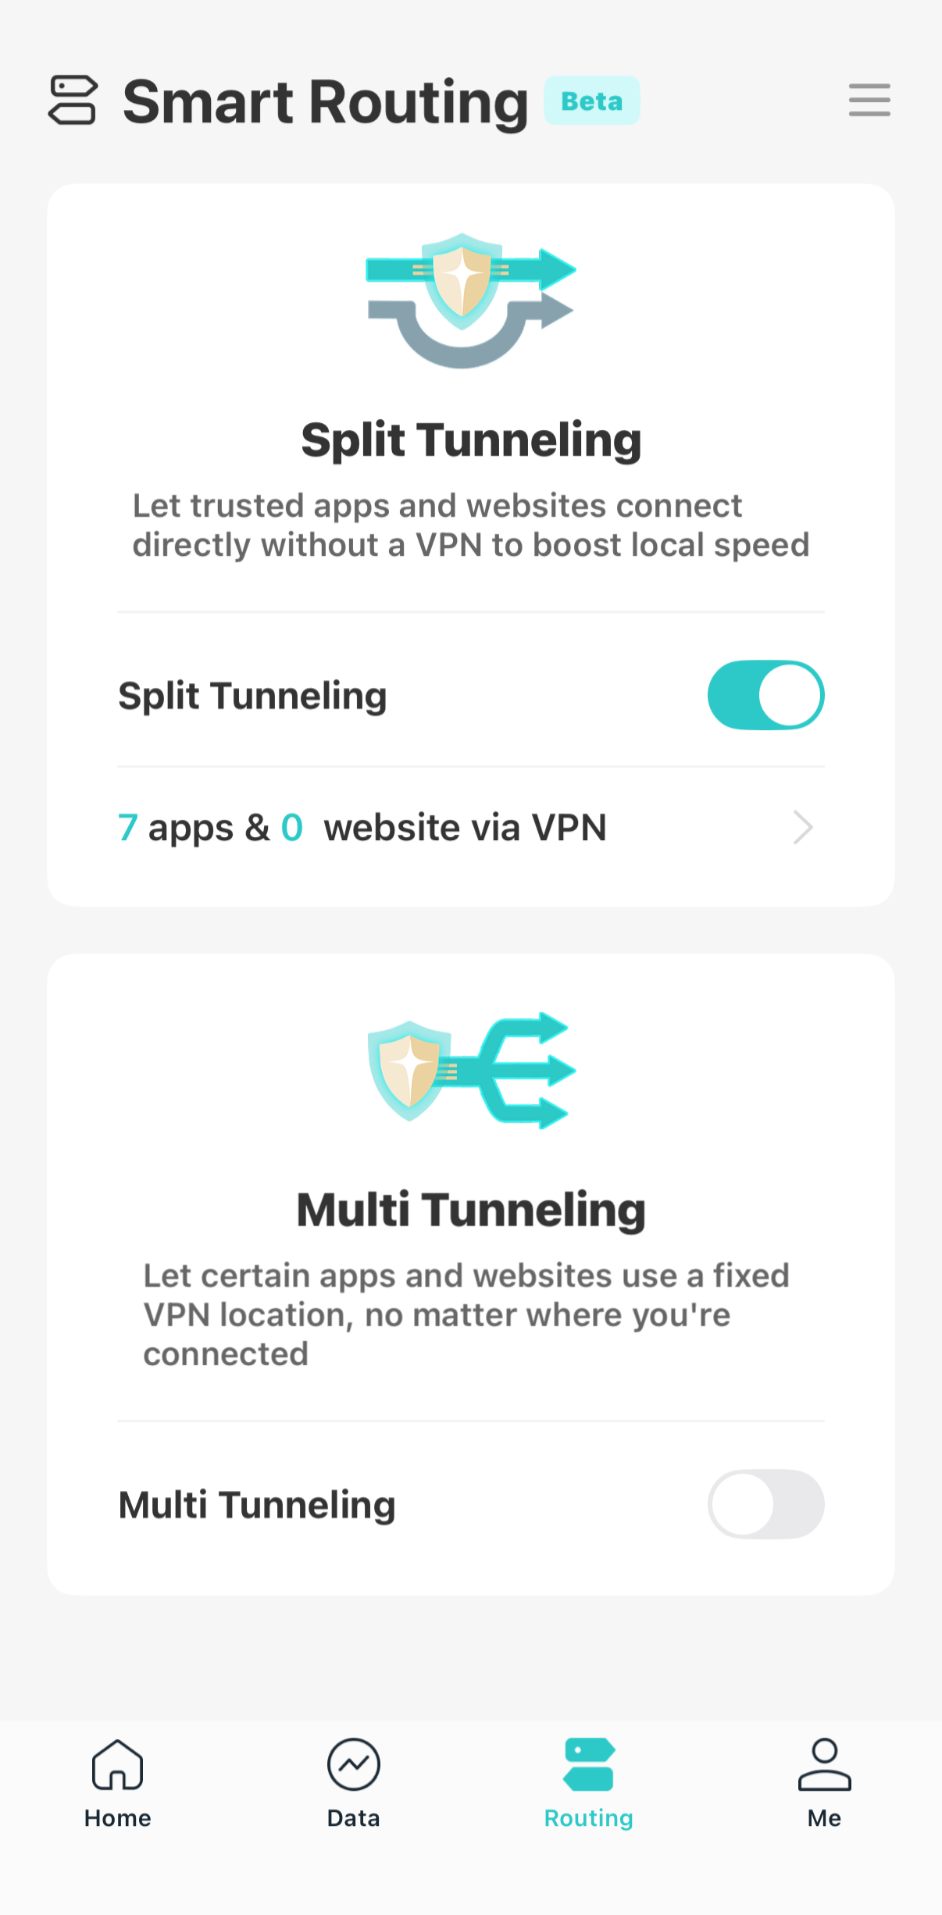
Étape 3. Choisissez les applications ou les sites Web que vous souhaitez contourner ou acheminer via le VPN. (X-VPN a été le premier VPN iOS avec un tunneling fractionné basé sur les applications.)

Étape 4. Connectez-vous. Vos paramètres s’appliquent à la prochaine connexion.
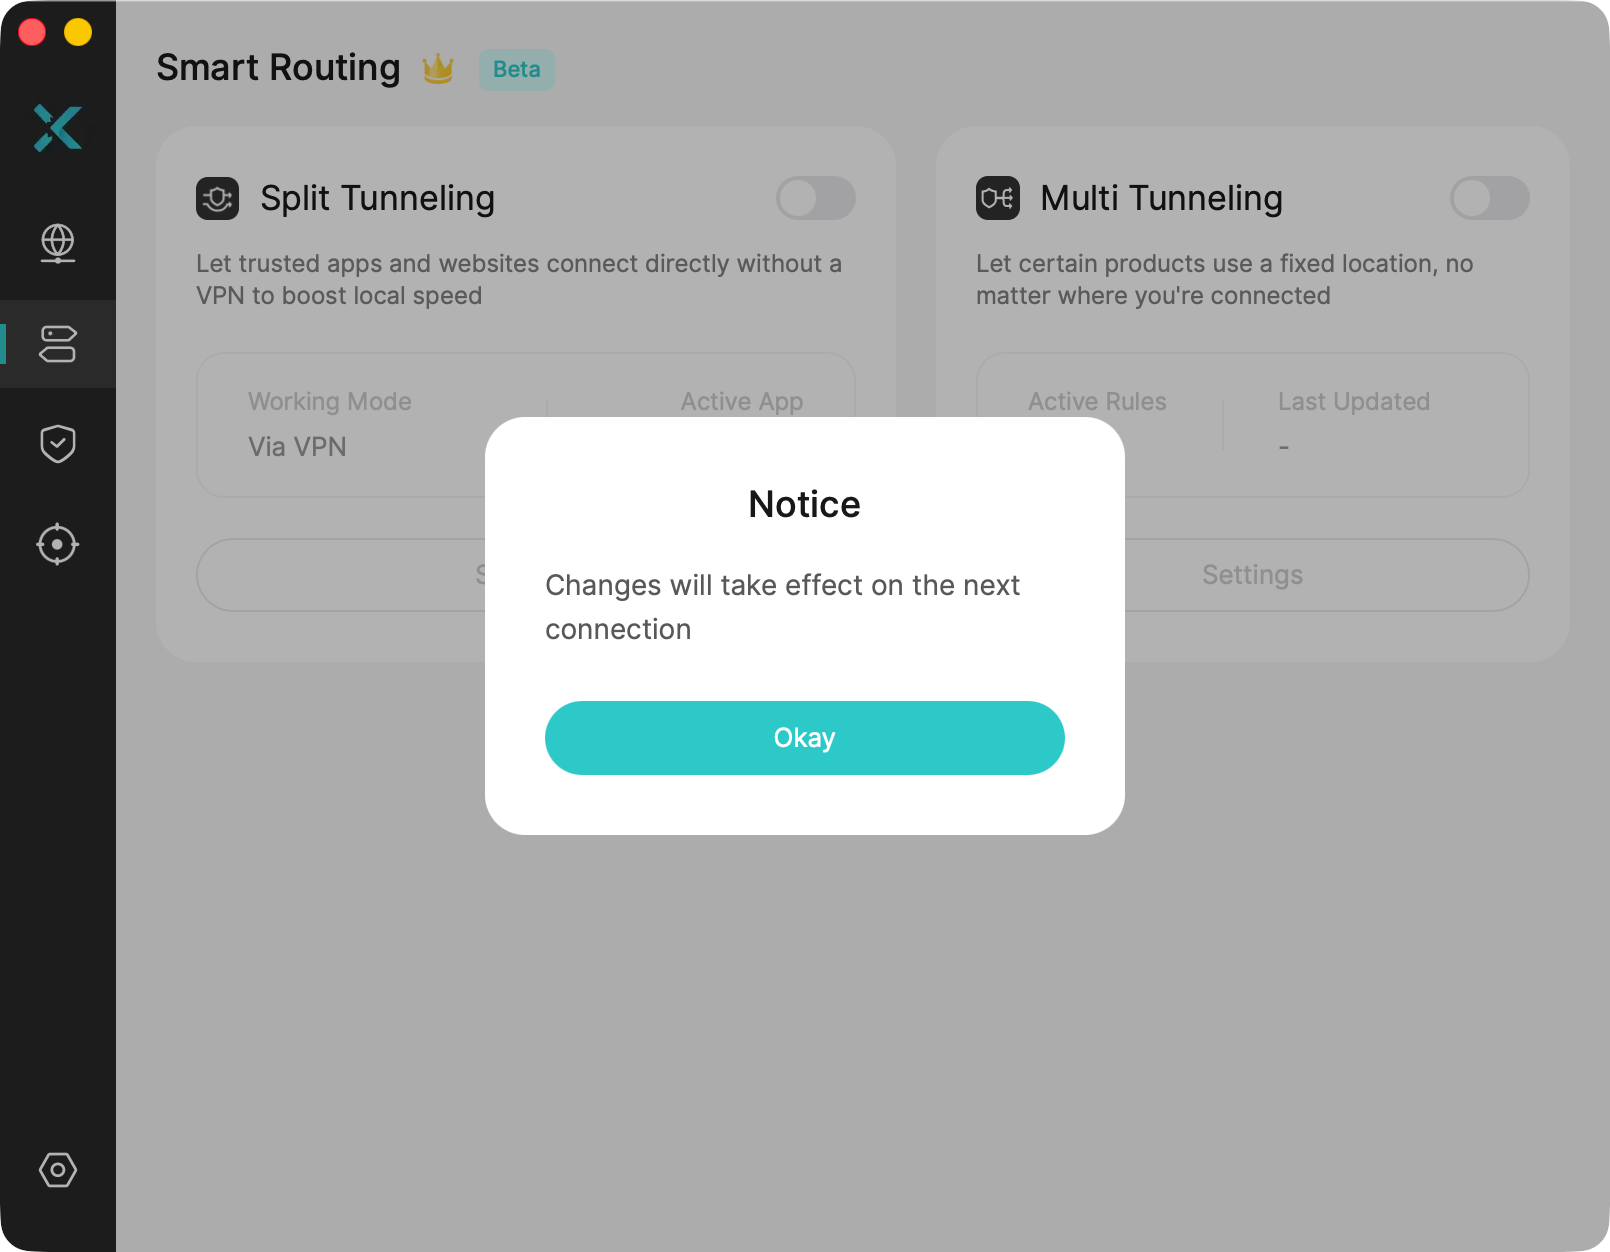
💡Cette dernière étape compte plus qu’il n’y paraît. Vos règles ne s’appliquent pas à une session déjà en cours, donc si vous vérifiez votre configuration sans vous reconnecter d’abord, vous regarderez votre ancien routage et vous vous demanderez pourquoi rien n’a changé.
Comment vérifier si votre tunneling fractionné fonctionne
Veuillez vous reconnecter d’abord. Les règles de tunnel divisé prennent effet lors de la prochaine connexion après la configuration, et non à partir de la connexion actuelle. Si vous sautez cette étape, vous testez une ancienne configuration de routage.
Ouvrez vos applications et voyez où elles pensent que vous êtes.
Parcourez les applications et les sites que vous avez ajoutés à votre liste et regardez ce que chacun d’eux rapporte sur votre emplacement. La plupart des services vous le disent sans que vous ayez à demander :
- Les navigateurs sont les plus faciles à tester : visitez n’importe quel vérificateur d’IP et lisez le résultat directement.
- Les services de streaming chargent souvent un catalogue différent par région. Si un service de streaming ou un diffuseur local vous montre la bibliothèque que vous attendez chez vous, ce site Web pourrait se connecter directement.
- Les sites de shopping pourraient changer de devise ou proposer de vous rediriger vers le magasin d’un autre pays.
- Les moteurs de recherche et les sites d’actualités peuvent changer de langue ou fournir des résultats régionaux.
Optionnel : Vérifiez comment le DNS est routé.
Le contrôle du tunneling fractionné détermine où le trafic d’une application va, mais les requêtes DNS ne suivent pas toujours le même chemin. Selon le VPN, une application exclue peut toujours utiliser le résolveur DNS du VPN, ou ses requêtes DNS peuvent passer par votre FAI à la place.
Vous pouvez exécuter un test de fuite DNS pour vérifier comment votre navigateur est routé. Exécutez le test en mode Via VPN et notez le serveur DNS et l’adresse IP publique. Reconnectez-vous et testez en mode Bypass VPN.
Si les résultats DNS changent avec l’adresse IP publique, il est probable que le DNS suive la règle du tunnel divisé. Si les résultats DNS restent les mêmes, votre VPN peut gérer le DNS séparément.
Cela ne signifie pas que les applications géreront le DNS de la même manière, mais cela aide à clarifier le fonctionnement du navigateur.
Si les résultats reviennent à l’envers
Si une application que vous avez exclue affiche la localisation du VPN, ou si celle que vous avez protégée montre votre véritable localisation, vérifiez si vous avez sélectionné la mauvaise option. Retournez et vérifiez si vous êtes en Bypass VPN ou Via VPN avant de toucher à la liste elle-même.
Quand utiliser le tunnel divisé et quand rester sur le tunnel complet
Situation | Utiliser |
|---|---|
Une application qui vous signale pour vérification lorsqu’elle détecte une adresse IP VPN, comme pour les opérations bancaires ou les paiements. | Tunnel fractionné |
Contenu ou services liés à votre emplacement réel, comme une bibliothèque de streaming locale ou un serveur de jeu de votre région d’origine. | Tunnel fractionné |
Un jeu où le saut supplémentaire vers le serveur VPN vous coûte trop de latence. | Tunnel fractionné |
Wi-Fi public, hôtels, aéroports, cafés | Tunnel complet |
Y a-t-il quelque chose que vous préféreriez que votre FAI ne voie pas ? | Tunnel complet |
Une entrée dans la seconde moitié mérite d’être expliquée.
Le Wi-Fi public est le plus sûr à utiliser avec un tunnel complet. Vous vous connectez à un VPN sur un réseau non fiable précisément parce que vous ne pouvez pas faire confiance à ce qui se trouve entre vous et Internet. Si vous utilisez régulièrement le tunnel fractionné, il vaut la peine de revenir à un tunnel complet lorsque vous êtes à l’extérieur.
Un troisième cas ne correspond à aucune des colonnes. Parfois, vous ne voulez pas qu’une application soit en dehors du tunnel, vous voulez qu’elle passe par un autre pays. C’est à cela que sert Multi Tunneling. Cela garde chaque application à l’intérieur du VPN et attribue différents serveurs à différentes applications, afin que vous puissiez accéder à plusieurs pays sur une seule connexion sans que rien ne sorte du tunnel.
Résumé
Le tunnel complet est le bon paramètre par défaut. Il protège votre trafic Internet, il n’y a rien à configurer et il n’y a rien à se tromper.
Le tunneling divisé est une solution à un problème spécifique : une application ou un site web qui a besoin de voir votre véritable IP ou votre véritable emplacement, comme votre banque, une bibliothèque de streaming locale, un serveur de jeu à domicile. Utilisez-le pour ceux-ci et laissez le reste dans le tunnel.
Que la configuration du tunneling divisé en vaille la peine dépend de la façon dont vous utilisez votre VPN. Si rien sur votre appareil n’a besoin de voir où vous êtes réellement, vous n’en avez pas besoin. Si une ou deux applications le font, c’est une minute de configuration et un rapide contrôle par la suite.
FAQs
Le tunneling divisé est-il sûr ?
C’est sûr lorsqu’il est configuré correctement et vérifié. Le mode de défaillance n’est pas la fonctionnalité. C’est la configuration. Le trafic que vous excluez n’a pas de protection VPN, donc votre FAI voit cette activité, et l’exposition est exactement aussi grande que votre liste d’exclusion.
Le tunneling divisé rend-il mon VPN plus rapide ?
Non. Cela réduit la quantité de trafic qui passe par le VPN. Le trafic exclu fonctionne à votre vitesse normale car il n’est pas crypté ni redirigé. Le tunnel lui-même reste inchangé.
Un tunnel complet est-il toujours plus sécurisé ?
En pratique, oui, principalement parce que tout votre trafic est sous le cryptage et la protection du VPN, et il y a moins de risques d’erreur.